
La última revisión de seguridad de Microsoft: Bloqueo de todos los scripts de terceros en las páginas de inicio de sesión de Entra
En una era donde la confianza digital es la moneda de los negocios, Microsoft acaba de subir la apuesta. A partir de mediados de octubre de 2024, el gigante tecnológico comenzará a bloquear todos los scripts de terceros de sus páginas de inicio de sesión de Entra. Esto no es una desaprobación suave ni un enfoque por fases, es un corte duro e inmediato que remodelará la forma en que las organizaciones interactúan con la plataforma de identidad de Microsoft.
Durante años, los desarrolladores han integrado de todo, desde rastreadores de análisis hasta widgets de chat en vivo, directamente en la experiencia de inicio de sesión de Microsoft. Con Entra ID (anteriormente Azure Active Directory) sirviendo como el pilar de autenticación para millones de usuarios, estos scripts se han vuelto omnipresentes. Pero eso termina este octubre. La decisión de Microsoft, aunque repentina, tiene su raíz en una creciente intolerancia a los riesgos de seguridad y rendimiento que introduce el código externo.
¿Por qué Microsoft bloquea los scripts de terceros?
La razón detrás de esta medida es doble: seguridad y experiencia de usuario. Los scripts de terceros son un vector conocido de ataques a la cadena de suministro. Los actores maliciosos han comprometido históricamente bibliotecas de JavaScript de renombre para inyectar keyloggers, exfiltrar credenciales o secuestrar sesiones directamente desde la página de inicio de sesión. Al eliminar todos los scripts externos, Microsoft está cerrando una superficie de ataque importante.
Considere los infames ataques Magecart, donde los atacantes inyectaban pequeños fragmentos de JavaScript en las páginas de pago de comercio electrónico para robar datos de tarjetas de crédito. Una técnica similar podría usarse para capturar credenciales de Entra ID o tokens de sesión. El modelo de seguridad de confianza cero exige que cada componente del flujo de autenticación sea verificado y controlado, y un script de terceros, por definición, no cumple con ese estándar.
El rendimiento es otro factor crítico. Según estudios internos, los scripts de terceros pueden inflar la página de inicio de sesión en cientos de kilobytes, añadiendo latencia innecesaria. En conexiones móviles lentas, esto puede significar la diferencia entre un usuario frustrado y uno consciente de la seguridad que abandona el intento de inicio de sesión. Microsoft quiere garantizar una experiencia de inicio de sesión rápida y fiable, sin obstáculos de dependencias externas.
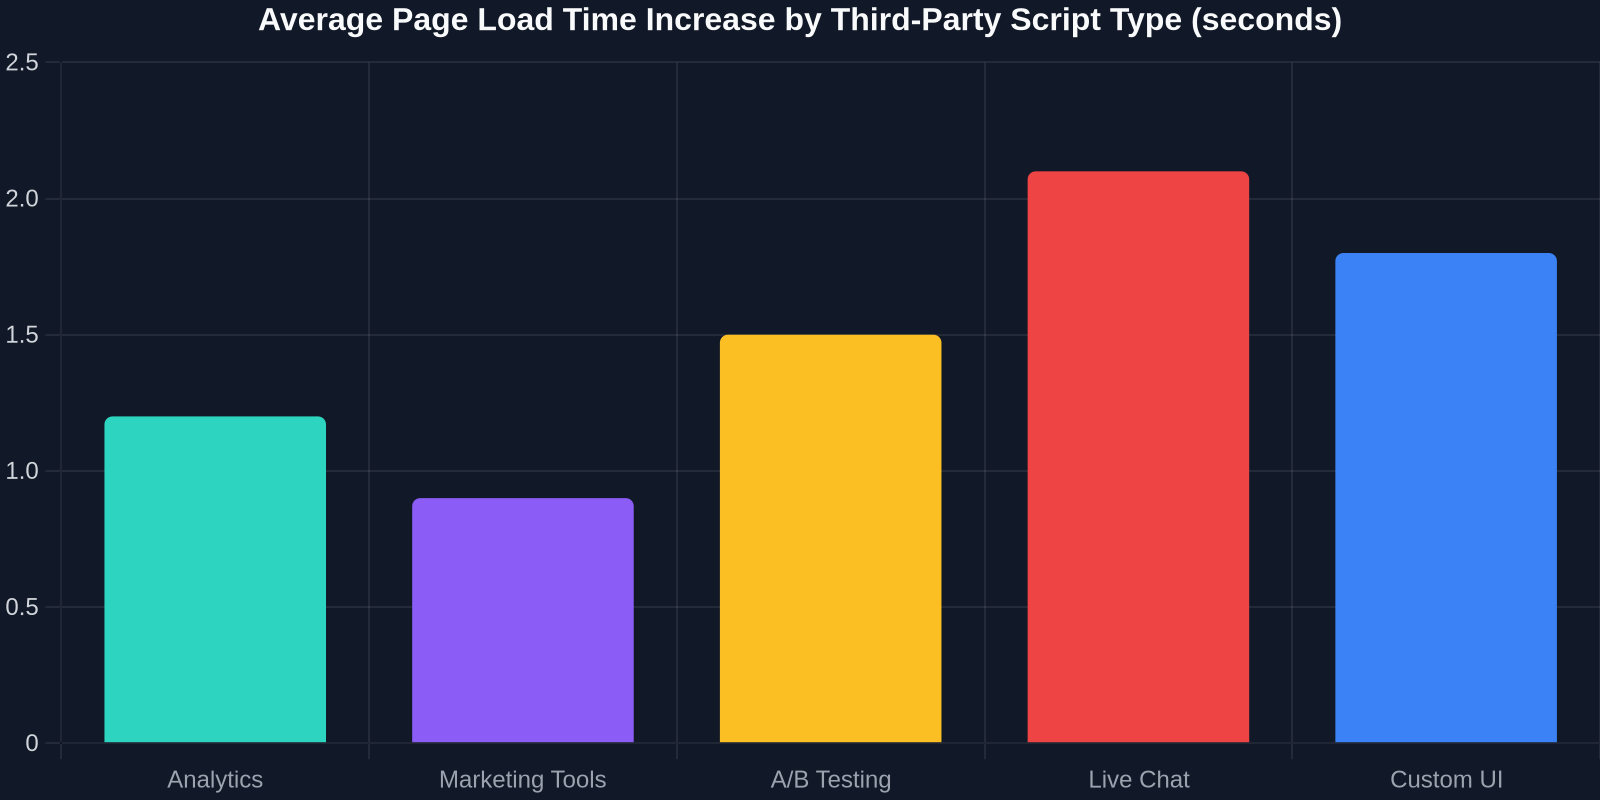
El gráfico anterior ilustra cuánto contribuye cada categoría de script a los tiempos de carga de la página. Los scripts de análisis suelen añadir 1.2 segundos, mientras que los widgets de chat en vivo pueden inflar eso a más de 2 segundos. Cuando cada milisegundo cuenta, eliminar estos es una victoria en rendimiento.
Qué Significa Esto para Desarrolladores y Organizaciones
El impacto inmediato es que muchas personalizaciones dejarán de funcionar. Si su organización ha añadido Google Tag Manager, Intercom, reCAPTCHA, o cualquier otro script a través de las opciones de marca y personalización de Entra, estos dejarán de funcionar. Microsoft está proporcionando un período de gracia hasta octubre para auditar sus configuraciones y adaptarse.
Los desarrolladores deben girar hacia alternativas nativas. El acceso condicional basado en riesgos de Microsoft puede reemplazar CAPTCHA evaluando las señales de riesgo del usuario. Los análisis de inicio de sesión se pueden obtener de los registros de inicio de sesión y auditoría de Entra. Para elementos dinámicos de la interfaz de usuario, puede recrear la apariencia usando CSS y HTML estáticos, una tarea facilitada con herramientas como DivMagic que permiten copiar cualquier interfaz de usuario web directamente.
"Esta decisión obliga a los desarrolladores a repensar la hinchazón del lado del cliente que se ha infiltrado en los flujos de autenticación a lo largo de los años. Es una llamada de atención."
El Camino por Delante: Un Panorama de Autenticación Más Limpio y Seguro
Microsoft ha señalado que esto es solo el comienzo. Si bien el bloqueo inicial se aplica a las páginas de inicio de sesión de Entra, es probable que la política se extienda a otras experiencias de inicio de sesión de Microsoft 365 (como Outlook, Teams y SharePoint) en el futuro. La empresa está trazando efectivamente una línea en la arena: las páginas de autenticación no son lugar para código de terceros.
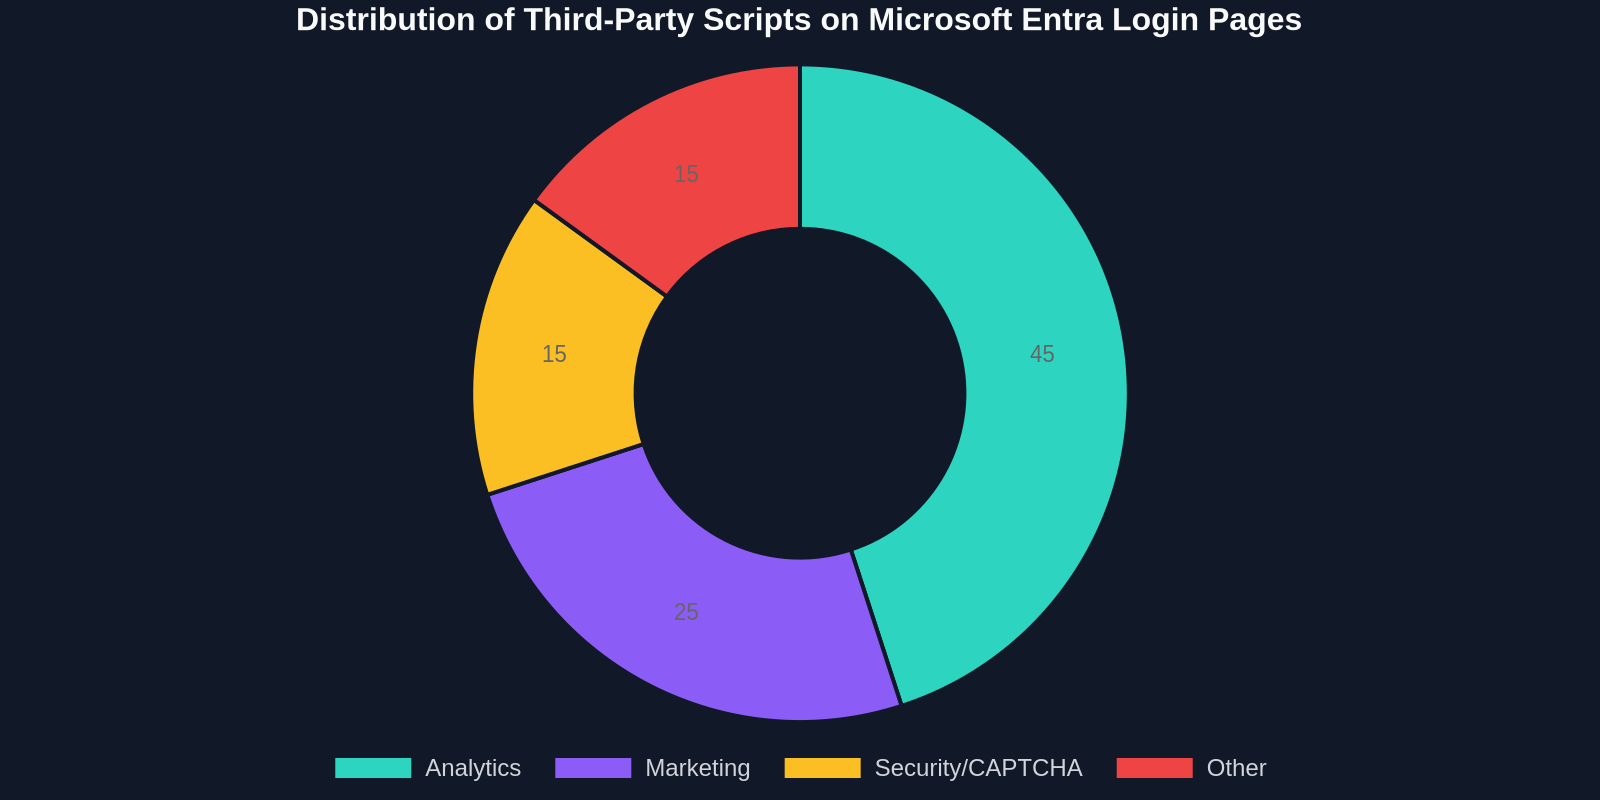
El gráfico de dona anterior muestra la distribución actual de tipos de scripts en las páginas de inicio de sesión de Entra. Los scripts de análisis dominan, seguidos de herramientas de marketing y widgets de seguridad. A medida que estos desaparezcan, la experiencia de inicio de sesión se volverá más limpia y uniforme.
Para los desarrolladores con visión de futuro, esto presenta una oportunidad para adoptar patrones más seguros y eficientes. La autenticación moderna debe ser invisible y sin fricciones. Al eliminar scripts superfluos, Microsoft está impulsando a la industria hacia ese ideal.
Cómo DivMagic te Ayuda a Adaptarte al Futuro Sin Scripts
Un caso de uso común para scripts de terceros en páginas de inicio de sesión era construir interfaces visualmente atractivas y con marca que se desviaban de las plantillas predeterminadas de Microsoft. Los desarrolladores inyectaban JavaScript para reorganizar HTML, añadir animaciones o incrustar componentes enriquecidos. Con la nueva restricción, estás limitado a lo que permiten las configuraciones de marca nativas de Entra. Sin embargo, aún puedes lograr una apariencia personalizada capturando el diseño de cualquier sitio web y traduciéndolo a CSS/HTML estáticos que funcionen dentro de las limitaciones de Entra.
DivMagic, por ejemplo, te permite inspeccionar y copiar cualquier elemento de interfaz de usuario de cualquier sitio web, incluyendo los estilos exactos, el espaciado y las fuentes. Luego puedes adaptar ese código en una página de inicio de sesión personalizada, compatible y sin scripts. Es una forma poderosa de preservar tu identidad de marca sin violar la nueva política de Microsoft.
Conclusión
La decisión de Microsoft de bloquear scripts de terceros en las páginas de inicio de sesión de Entra es una medida audaz que prioriza la seguridad y el rendimiento sobre la conveniencia. Si bien puede interrumpir flujos de trabajo establecidos, en última instancia conduce a un entorno de autenticación más confiable para todos. Los desarrolladores que actúen ahora para reemplazar sus dependencias de scripts con capacidades nativas de Entra, o una interfaz de usuario estática y bien elaborada, estarán a la vanguardia.
Prepare su organización, audite sus personalizaciones y adopte un futuro más limpio y seguro. El reloj avanza hacia mediados de octubre.