
Extensiones maliciosas del navegador: La próxima frontera de la manipulación de la interfaz de usuario y un camino más seguro para los desarrolladores
El reciente análisis exhaustivo realizado por investigadores de ciberseguridad sobre las vulnerabilidades de las extensiones del navegador revela una realidad escalofriante: las mismas herramientas que instalamos para personalizar nuestra experiencia web o aumentar la productividad pueden convertirse en lobos con piel de cordero. El análisis de 2026 en The Hacker News detalla cómo las extensiones maliciosas no solo roban datos, sino que pueden manipular quirúrgicamente la propia interfaz de usuario para engañar a usuarios, desarrolladores e incluso sistemas de seguridad. No se trata de anuncios emergentes toscos; se trata de reescribir el DOM y el CSS de la web en vivo que ves para perpetrar sofisticados ataques de hombre en el navegador. Para los desarrolladores frontend y los ingenieros de UI, esta investigación es una llamada de atención, que obliga a una reevaluación fundamental de cómo confiamos en las herramientas basadas en el navegador y, crucialmente, cómo inspeccionamos, aprendemos y replicamos el diseño web de forma segura.
La tensión es clara: nuestro flujo de trabajo como constructores de UI modernos se nutre de la capacidad de copiar y adaptar elementos de la web directamente en el navegador. Pero si las extensiones pueden verse comprometidas para alterar lo que vemos, ¿cómo podemos confiar en que el CSS que estamos 'copiando' de una página a través de una extensión dudosa es siquiera real? Desglosaremos las amenazas específicas descritas en la investigación, analizaremos los vectores de ataque técnicos como la alucinación del DOM, y luego pasaremos a la solución crítica: un enfoque fundamentalmente diferente y de solo lectura para la extracción de UI que ejemplifica DivMagic, que mantiene seguro tu proceso creativo y limpio tu código.
La anatomía de un ataque de extensión del navegador dirigido a la UI
Para entender el peligro, primero debes apreciar el poder que ostenta una extensión del navegador. Las extensiones modernas, especialmente las declaradas como Manifest V3, aún tienen la capacidad de leer y cambiar datos en los sitios que visitas, siempre que el usuario conceda permisos de host. La investigación destaca un cambio de la succión pasiva de datos al engaño activo de la UI. Estas extensiones inyectan su propio CSS y JavaScript sin problemas en el contexto de ejecución de la página objetivo, haciendo que sus capas de interfaz maliciosas sean indistinguibles del sitio legítimo a simple vista.
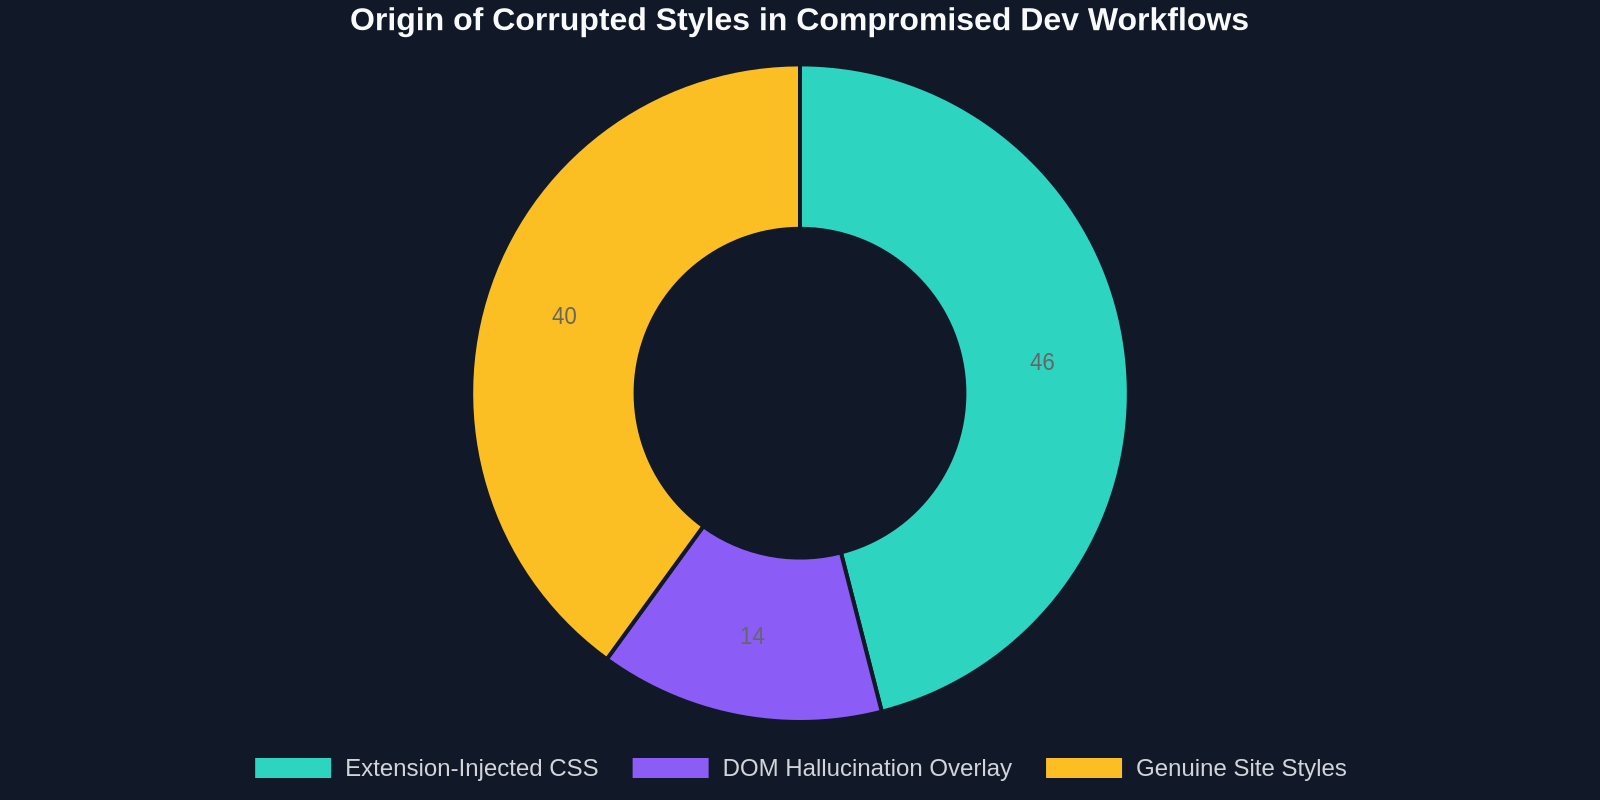
Estos no son superposiciones torpes de hace una década. El código malicioso inspecciona cuidadosamente la hoja de estilo del sitio existente, extrayendo familias de fuentes, paletas de colores y sombras de caja, y luego genera ventanas de aviso falsas, formularios de inicio de sesión o interfaces de billetera de criptomonedas que son réplicas perfectas a nivel de píxel. El verdadero horror para los desarrolladores es que si estuvieras usando una extensión infectada como 'inspector de CSS' o 'buscador de fuentes', podría mostrarte sutilmente valores de propiedades alterados en el panel de DevTools. La investigación confirma que las cepas avanzadas se enganchan activamente en la API chrome.devtools.inspectedWindow para servir datos falsificados directamente a ti, el desarrollador, corrompiendo efectivamente tu proceso de aprendizaje y potencialmente introduciendo tokens de diseño con puertas traseras en tus propios proyectos.
Alucinación del DOM: Cuando 'Copiar HTML externo' te miente
El vector de ataque técnicamente más fascinante detallado es la alucinación del DOM. En circunstancias normales, cuando haces clic derecho en un elemento y seleccionas 'Inspeccionar', esperas que las herramientas de desarrollo del navegador te muestren una instantánea objetiva del Modelo de Objetos del Documento en vivo. Una extensión maliciosa con permisos profundos puede interceptar esto. No solo superpone un elemento visualmente; reescribe el árbol DOM según lo informado por la API antes de que tus DevTools siquiera lo rendericen. Esto significa que el mismo HTML que creías estar copiando de un sitio de buena reputación podría ser un fantasma creado por un atacante. Para un ingeniero de UI que recopila patrones de sistemas de diseño, un nodo DOM alucinado podría inyectar un detector de eventos malicioso oculto o una máscara de carga útil XSS sutil que escape a tu revisión visual de código.
La parálisis del flujo de trabajo frontend: Problemas de confianza en 'Ver fuente'
Esta amenaza rompe fundamentalmente un bucle de aprendizaje de desarrollador central, casi sagrado. Desde los albores de la web, 'Ver fuente de la página' e 'Inspeccionar elemento' han sido la universidad para generaciones de desarrolladores frontend. Diseccionamos animaciones hermosas de sitios galardonados, entendemos diseños de cuadrícula complejos rastreando grid-template-areas y extraemos polígonos de clip-path para esa forma perfecta de la sección hero. ¿Qué sucede cuando el maestro ha sido reemplazado silenciosa y maliciosamente?
El malware más peligroso para un desarrollador no es el que bloquea tu máquina; es el que envenena lentamente tu comprensión de CSS, una propiedad alucinada a la vez.
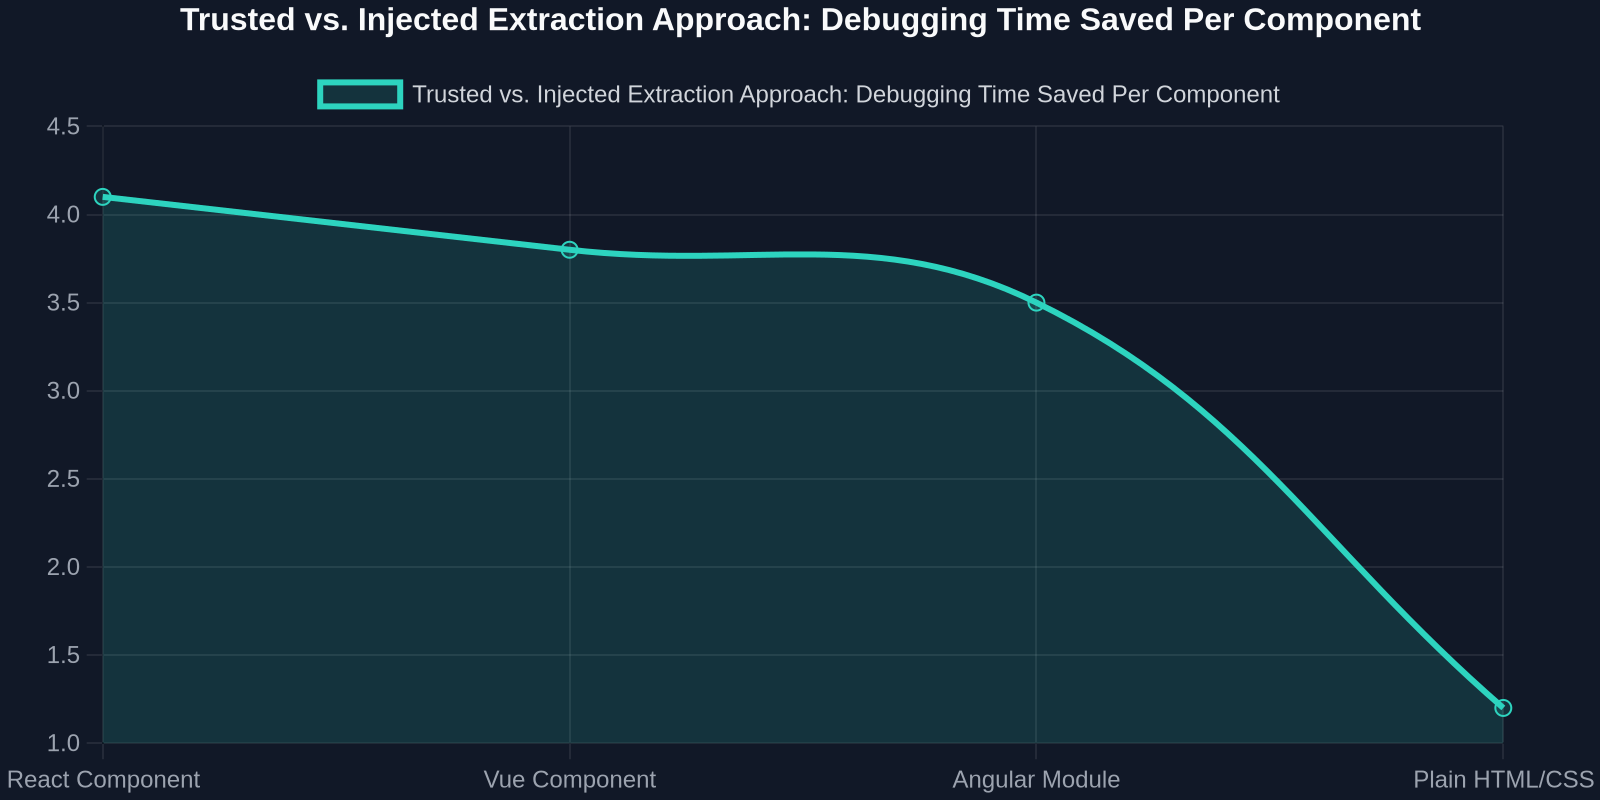
El análisis menciona que las máquinas infectadas en un entorno de pruebas encuestado mostraron un aumento del 200% en las advertencias de consola suprimidas por la extensión para ocultar sus propios errores. Más preocupante aún, APIs web clave como getComputedStyle fueron modificadas mediante monkey-patching para devolver valores falsificados. Para un desarrollador que construye una biblioteca de componentes de UI, esto podría significar creer que cierto truco de flexbox anidado triple funcionaba en todos los navegadores cuando, en realidad, la extensión local estaba arreglando artificialmente su renderizado. Cuando luego publicas ese componente en vivo, sin la extensión, se rompe. El tiempo de depuración perdido aquí no es una molestia; es un golpe directo a la velocidad y la calidad del código.
El paradigma de DivMagic: Copia segura de UI sin ejecución arriesgada de extensiones
Aquí es donde la elección arquitectónica detrás de cómo extraes elementos de UI se convierte en tu control de seguridad principal. La mayoría de las extensiones de extracción de CSS operan inyectando JavaScript complejo directamente en el DOM de la página web. Deben manipular, recorrer y clonar nodos mientras sus scripts se ejecutan activamente en el origen objetivo. Este es el vector de compromiso. El enfoque de DivMagic es fundamentalmente de solo lectura y no inyecta código. Funciona como un servicio localizado que analiza las instantáneas estáticas de DOM y CSSOM sin manipular, proporcionadas por las APIs nativas de extensión del navegador, sin inyectar nunca código en el entorno de ejecución del sitio web. Ningún script extraño toca el contexto de la página en vivo, lo que hace que la alucinación del DOM desde un ataque de origen cruzado sea efectivamente imposible para este caso de uso.
Para un desarrollador de UI, esto significa que el código hexadecimal que copias para el fondo de un botón de llamada a la acción es definitivamente el de la hoja de estilo autorizada del sitio, no una inyección de un atacante. La estructura de cuadrícula que conviertes a tu proyecto de Tailwind no lleva un caballo de Troya oculto de un div adicional malicioso. La garantía de seguridad no es que DivMagic 'detecte' extensiones malas, sino que el mecanismo mismo que utiliza para servirte código convertible perfecto a nivel de píxel no expone la superficie de ataque donde esas extensiones malas operan.
Más allá de la seguridad: La integridad de los tokens de diseño
La conversación se extiende de la seguridad a la integridad pura del diseño. A medida que el desarrollo de UI madura, los equipos se están moviendo hacia flujos de trabajo basados en tokens, donde un color no es un valor hexadecimal sino un var(--color-primary-500). Copiar CSS sin procesar de una página inevitablemente aplana esta estructura de tokens en valores estáticos y opacos que son una pesadilla de mantener. La amenaza de las extensiones maliciosas acelera este problema. Una extensión comprometida no solo podría aplanar tus tokens, sino también desplazarlos sutilmente con el tiempo, implementando un ataque de pharming de patrón oscuro en el lenguaje visual de tu marca.
border-radius en un token de diseño configurable con calc() o convirtiendo una paleta de colores en variables HSL para temas dinámicos. La salida se convierte en una base confiable para tu sistema de diseño, no en un fragmento de código que necesitas poner en cuarentena y sanitizar línea por línea.
Construcción de un Sandbox de Desarrollo de UI Resiliente a Malware
Dados estos riesgos, ¿cómo debería un equipo de frontend consciente de la seguridad reestructurar su flujo de trabajo de aprendizaje y referencia? El principio es el aislamiento. Nunca más debería tu herramienta de inspección principal, la que usas para extraer código a tu sistema de diseño, compartir un contexto de ejecución con tu navegación diaria, redes sociales o extensiones de billetera de criptomonedas. Esta es una guía práctica basada en los hallazgos de la investigación.
1. Segregación de Perfiles: El Perfil 'Inspección'
Crea un perfil de navegador dedicado y limpio sin extensiones no esenciales. Este perfil es solo para abrir sitios de referencia, inspeccionar elementos y usar tu herramienta de extracción de UI de confianza. La investigación mostró que simplemente deshabilitar extensiones innecesarias en un solo perfil no es suficiente, ya que algunas muestras de malware demostraron persistencia lateral al esconderse en almacenes de caché compartidos accesibles para todos los perfiles. Un directorio de datos de usuario completamente aislado es más seguro. Usa las DevTools de este perfil como tu fuente única de verdad, y usa DivMagic exclusivamente dentro de él para copiar elementos en tu proyecto.
2. Examina el Pipeline de Copia, No Solo la Página
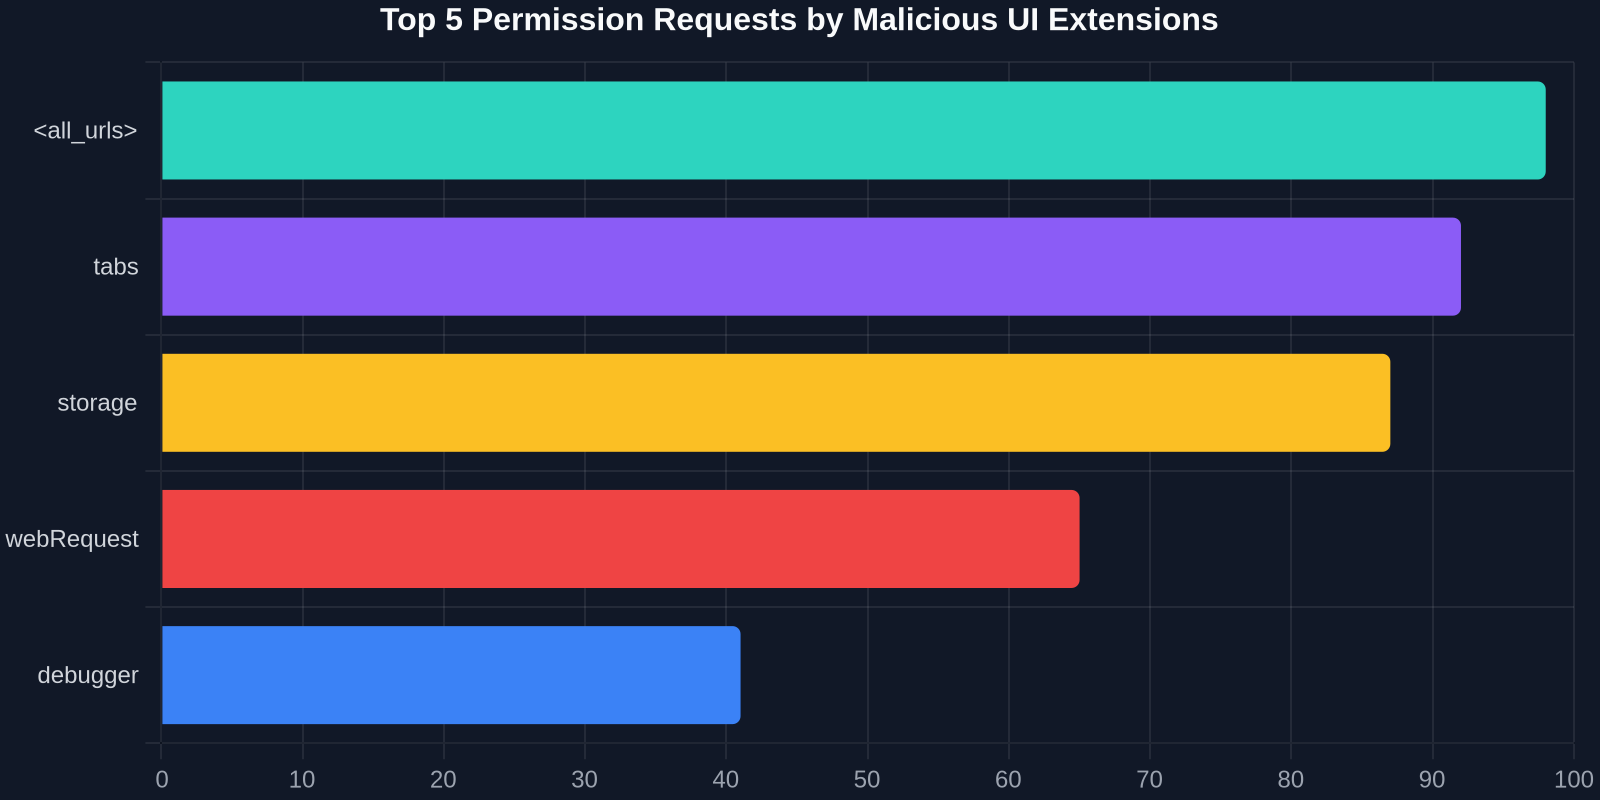
Tu "pipeline de copia de UI" tiene dos etapas: la página de origen y el mecanismo de copia. Ya examinas la confiabilidad de la página de origen. Ahora, valora los privilegios del mecanismo de copia. Una herramienta a nivel de API que no solicita el permiso "<all_urls>" para la inyección DOM en vivo en tiempo de ejecución es arquitectónicamente más segura. El principio de mínimo privilegio es claro: una herramienta que solo necesita leer el DOM estructurado en el momento en que haces clic en un botón no debería ejecutar un script de contenido persistente en todas tus pestañas.
3. Aislamiento de tus Influencias: Un Enfoque Técnico
Para los equipos que construyen sistemas de diseño, considera un enfoque de desconexión (air-gapped). Imagina un servicio de navegador sin cabeza y ligero controlado por un script. Tus desarrolladores podrían apuntar este servicio a una URL, y generaría un JSON limpio de estilos calculados y estructuras de diseño, completamente libre de cualquier manipulación de extensiones instaladas localmente. La tecnología central de DivMagic opera con una lógica similar, aislando efectivamente la extracción de la capa de extensiones de propósito general. Esto asegura que cuando estás muestreando la técnica box-shadow utilizada en un panel de FinTech, estás auditando el trabajo original, no la versión suplantada de un atacante.
Inmersión Técnica Profunda: Cómo la Alucinación Evita los Controles de Seguridad
Entendamos el mecanismo a nivel de código porque las implicaciones son demasiado críticas para que los ingenieros de UI las pasen por alto. El análisis de sandbox de la investigación referenciada reveló que las extensiones maliciosas modernas para navegadores basados en Chromium utilizan una técnica de proxy inteligente en MutationObserver y window.postMessage. No solo modifican el DOM una vez; entran en una condición de carrera con los scripts legítimos de la página.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Cuando un usuario inspecciona una entrada de contraseña, por ejemplo, una extensión infectada escucha una mutación del DOM que indica que el campo ha aparecido. Luego manipula rápidamente la cadena parentElement, envolviendo el input real en un contenedor falso e invisible que intercepta el getter de la propiedad value. La genialidad desde una perspectiva de UI es que la representación visual permanece perfecta porque la extensión también inyecta una superposición con un z-index más alto mapeado a propiedades personalizadas de CSS. Si intentaras "copiar CSS" de esta entrada, una extensión ingenua copiaría el pseudo-elemento ::after alucinado que diseñó el atacante, no el diseño verdadero del sitio. DivMagic evita esto analizando la cascada y resolviendo los orígenes de los estilos. Identifica y elimina los pseudo-elementos inyectados por un origen no autor, entregándote solo las reglas de la hoja de estilo del propio sitio.
La lección perdurable de esta investigación no es solo sobre actualizar tu antivirus. Se trata de reconocer que tus herramientas de frontend son parte de tu cadena de suministro. Así como examinarías un paquete npm en busca de scripts de instalación y typo-squatting, ahora debes examinar tus extensiones de navegador por su modelo de acceso al DOM. Una extensión de "copia de UI" que no se ha actualizado en dos años con un permiso de "Leer y cambiar datos del sitio" es un gigante durmiente de deuda técnica.
De la Preocupación de Seguridad a una Experiencia de Desarrollador Superior
Irónicamente, los mismos cambios arquitectónicos que hacen que una herramienta de UI sea segura también la hacen mucho más potente para el desarrollo moderno. Evitar la inyección DOM obliga al proveedor de la herramienta a resolver los problemas difíciles correctamente: construir una representación limpia y de alto nivel de la UI en lugar de simplemente volcar HTML sucio y en vivo. Este es el giro exacto que convierte un simple copiador de CSS en una herramienta de desarrollo legítima.
Cuando DivMagic, por ejemplo, reconstruye un componente, se ve obligado a analizar la cascada, calcular los estilos finales en condiciones de sala limpia, y luego mapearlos a clases de Tailwind o CSS compatible con JSX. Una herramienta que inyecta scripts de contenido puede hacer trampa simplemente llamando a element.style.cssText dentro de la página envenenada. El enfoque seguro fuera de banda debe comprender completamente el modelo de caja, el gráfico de especificidad y las media queries activas. Esto genera un artefacto de desarrollador superior: obtienes un fragmento de componente de React que usa className="flex items-center gap-2" en lugar de un atributo de estilo en línea de un kilómetro que tendrías que refactorizar manualmente. La seguridad y la calidad del código, en este caso, no son compensaciones, sino que son profundamente simbióticas.
Una herramienta de extracción de UI segura no solo copia lo que ve; realiza ingeniería inversa de la lógica del sistema de diseño a partir de la fuente no contaminada, convirtiendo un sitio en un plano limpio y listo para Tailwind.
El reciente artículo de Hacker News no es solo otro boletín de malware, es una señal definitiva de que la era de confiar ciegamente en el contexto de renderizado de nuestras herramientas web ha terminado. La sofisticación de los Troyanos de reescritura de UI exige un nuevo estándar para nuestros instrumentos de desarrollo esenciales. El camino seguro a seguir es un conjunto de herramientas que respete el aislamiento de origen de la web, negándose a inyectarse en el delicado contexto de ejecución de las páginas que admiramos. DivMagic ejemplifica este cambio. Demuestra que una extensión de navegador puede ser una potencia de inspiración de UI y transferencia de activos sin convertirse nunca en un vector de corrupción silenciosa de la UI. Transforma el flujo de trabajo de "copiar de cualquier sitio web" de un peligro de seguridad potencial a una API robusta de grado profesional para tu pipeline de sistema de diseño, respetando tanto la seguridad aislada de la web moderna como la velocidad creativa del desarrollador.