
How StepSecurity’s Dev Machine Guard Automates Browser Extension Inventory, Securing Developer Workstations at Scale
Browser extensions have become indispensable tools for frontend developers, designers, and QA engineers. From color pickers and accessibility checkers to React developer tools and DivMagic’s own copy any UI from any website capability, extensions supercharge productivity. However, each installed extension also represents a potential attack vector with access to sensitive DOM structures, clipboard data, authentication cookies, and even local file systems. For developer machines that routinely touch proprietary source code, production credentials, and internal APIs, a compromised browser extension can escalate into a catastrophic security incident.
StepSecurity, a leader in developer workstation security, recently announced that its Dev Machine Guard now inventories browser extensions across all managed developer machines. This feature brings long-overdue visibility into the extension landscape, replacing manual audits with continuous, automated risk assessment. In this post we’ll dissect why this matters, how the inventory works, and what it means for teams that rely heavily on browser-based workflows, especially when building or debugging user interfaces.
The Hidden Threat Landscape of Browser Extensions
Browser extensions enjoy broad permissions by default. Even a seemingly innocent color contrast checker can request access to all website content, while a React DevTools extension requires the ability to read and modify DOM trees. In the hands of a malicious actor, these capabilities become powerful exfiltration channels.
Extensions operate inside the browser’s trusted zone. They can bypass Content Security Policies, intercept HTTP requests, and silently collect authentication tokens, often without triggering antivirus or endpoint detection tools.
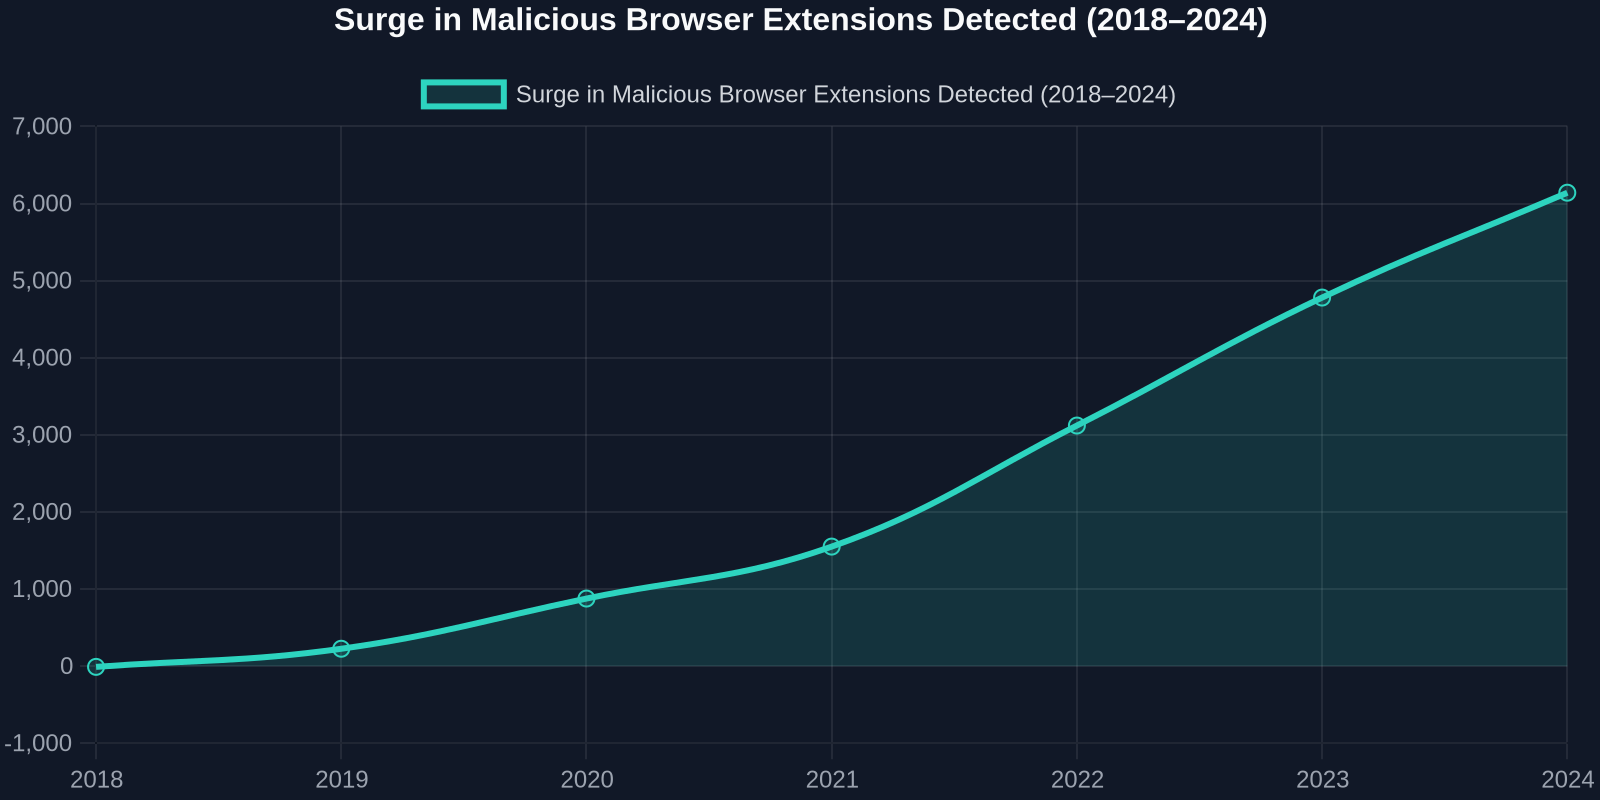
Security researchers have documented a steady rise in both intentionally malicious extensions and legitimate extensions that get compromised through supply-chain attacks. A 2023 analysis identified over 1.3 million users affected by extensions that stole credentials, logged keystrokes, or injected unwanted ads into web pages. Developer machines, with their elevated access to internal Git repositories, CI/CD pipelines, and cloud consoles, are prime targets.
Why Developer Machines Are the New Battleground
Attackers increasingly shift focus from production infrastructure to the far less guarded endpoints: developer laptops. A single compromised extension on a developer’s browser can leak environment variables, API keys stored in developer tools’ local storage, or entire source code snippets copied to the clipboard. According to the 2024 State of DevSecOps report, 41% of successful security breaches originated from a developer’s workstation, with browser-based attacks accounting for a rapidly growing share.
“Without an automated inventory, you’re flying blind in a world where a single extension can exfiltrate source code, access your staging environment, or pivot to internal services.”
Manual oversight simply cannot keep pace. Developers frequently install and remove extensions for specific tasks, test unverified extensions during local debugging, or maintain different extension sets in Chrome, Edge, Firefox, and Brave. A compliance officer or security team that relies on periodic surveys never captures the full, real-time picture.
How StepSecurity’s Dev Machine Guard Inventories Extensions
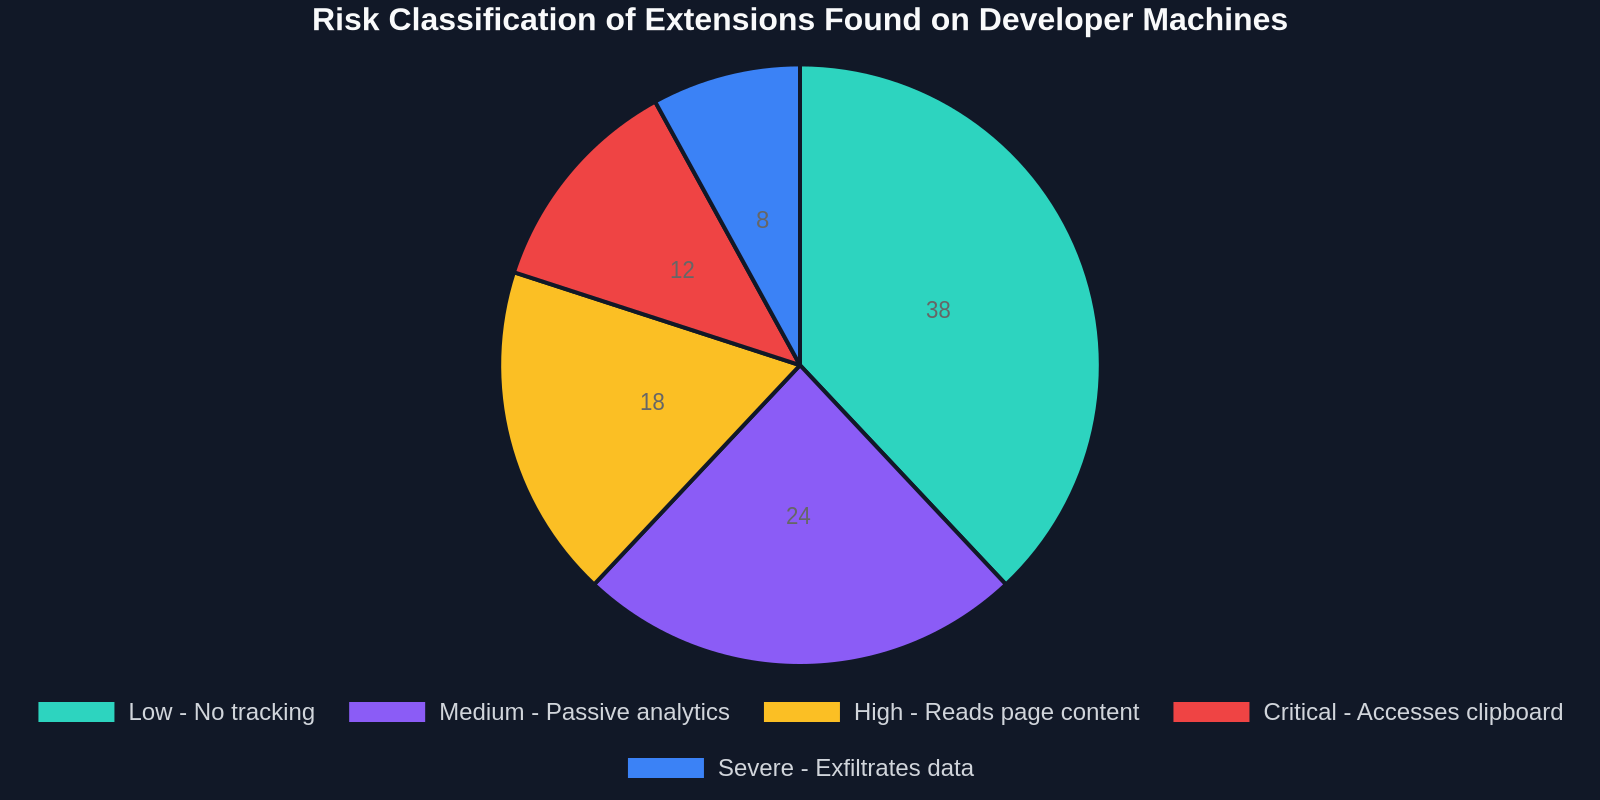
StepSecurity’s Dev Machine Guard deploys as a lightweight agent on macOS, Windows, and Linux workstations. With its latest update, the agent now enumerates every browser extension installed across all Chromium-based browsers (Chrome, Edge, Brave, Opera, Arc) and Firefox. It extracts the extension ID, name, version, requested permissions, and developer information, then compares this metadata against multiple threat intelligence feeds.
Real-Time Discovery and Classification
Unlike periodic scripts that capture only a point-in-time snapshot, Dev Machine Guard continuously monitors the browser’s extension directory. The instant a new extension appears, whether installed from the official store, sideloaded in developer mode, or pushed by an enterprise policy, the agent logs it, classifies its risk level, and, if configured, blocks it automatically.
Even extensions installed via Load unpacked in developer mode are captured. This is critical because many developers test unpublished extensions locally, often with full permissions, and forget to remove them later.
The risk classification engine uses a proprietary model that weighs several factors:
- Presence of the extension on known-bad lists (e.g., Google Safe Browsing, CRXcavator)
- Permissions that exceed what’s typical for the extension’s stated functionality
- Developer reputation and update frequency
- Age of the extension and review count on the Chrome Web Store
- Execution of obfuscated JavaScript or known C2 communication patterns
Unified Dashboard and Policy Engine
All inventoried extensions appear in a centralized dashboard, where security teams can search, filter by risk level, and drill into individual extension details. The dashboard also surfaces anomalies, such as an extension that was installed by a developer in one region suddenly appearing on machines in another continent, often a sign of credential stuffing or account takeover.
Administrators define policies that dictate what happens when a high-risk extension is detected. Options range from sending a Slack alert and opening a Jira ticket to force-removing the extension and temporarily revoking the developer’s VPN access until the issue is resolved.
Comparing Manual Audits to Automated Inventory
Before purpose-built tools like Dev Machine Guard, most organizations relied on manual spreadsheets, periodic questionnaires, or endpoint management solutions that lacked browser-specific insight. The table below highlights the difference:
Real-World Breach Prevention Scenarios
To understand the impact, consider three situations where automated extension inventory would have halted a breach:
1. The Color Picker That Stole API Keys
A widely used color picker extension with 500,000+ installs was silently updated to scoop up any string that matched an API key pattern from the DOM and forward it to a remote server. Developers testing payment gateways or cloud integrations had Stripe and AWS keys exfiltrated. Dev Machine Guard would have flagged the permission change and the newly obfuscated background script immediately.
2. La extensión cargada lateralmente por el exempleado
Después de que un contratista se marchara, una investigación reveló que había cargado lateralmente una extensión personalizada que reenviaba cada URL visitada y cada envío de formulario a un servidor personal durante meses. Como nunca se publicó en la tienda, las herramientas tradicionales de endpoint no la detectaron. El monitor de directorio local de Dev Machine Guard habría detectado la presencia de una extensión sin empaquetar en cuestión de minutos.
3. La herramienta de relaciones con desarrolladores comprometida
Una extensión utilizada por los defensores de desarrolladores para demostrar APIs fue comprometida mediante las credenciales robadas de un mantenedor. La versión envenenada capturó cookies y tokens de GitHub. La detección de anomalías del motor de riesgo habría alertado sobre el cambio repentino del hash de la extensión y los patrones inusuales de tráfico saliente.
En los tres casos, las extensiones operaron durante semanas antes de ser descubiertas. El inventario automatizado reduce el tiempo de permanencia de semanas a segundos.
La experiencia del desarrollador se encuentra con la seguridad: un enfoque equilibrado
Un temor común es que las herramientas de seguridad demasiado restrictivas ralenticen a los desarrolladores o bloqueen herramientas legítimas. StepSecurity diseñó Dev Machine Guard para que no sea intrusivo. El agente se ejecuta silenciosamente en segundo plano, consumiendo menos del 1% de CPU, y bloquea extensiones solo cuando se configura explícitamente para hacerlo. Los desarrolladores aún pueden instalar cualquier extensión que necesiten para depurar o probar; el objetivo es la visibilidad y la conciencia del riesgo, no una prohibición general.
Además, el inventario realmente ayuda a los desarrolladores a mantener un navegador más limpio y rápido. El panel proporciona una vista personalizada de las extensiones propias, mostrando cuáles no se han utilizado en meses y cuáles tienen vulnerabilidades conocidas. Se convierte en una herramienta de higiene de autoservicio, muy similar a un escáner de dependencias para paquetes npm.
Por qué esto es importante para los desarrolladores de UI y los usuarios avanzados
Como empresa que construye DivMagic, la extensión de navegador que te permite copiar cualquier UI de cualquier sitio web, vivimos en el ecosistema de extensiones todos los días. Sabemos de primera mano cómo las extensiones deben diseñarse cuidadosamente para respetar los datos del usuario mientras ofrecen funciones potentes. Cuando usas DivMagic para clonar un componente de React o un diseño de Tailwind, confías en que nuestra extensión solo accede a los nodos DOM específicos que seleccionas y nada más.
"Los desarrolladores que utilizan extensiones relacionadas con UI deberían insistir en la visibilidad del inventario. No se puede proteger lo que no se puede ver, y una sola extensión comprometida puede filtrar cada píxel y línea de código que hayas inspeccionado."
La lección más amplia es que cualquier herramienta que interactúe con el DOM o las solicitudes de red, ya sea un extractor de CSS, un proxy de depuración o un administrador de portapapeles, debe ser auditada. La innovación de StepSecurity normaliza esta pista de auditoría en todo el parque de máquinas de desarrolladores, convirtiéndola en una parte estándar de los pipelines de DevSecOps.
Integrando el inventario de extensiones en las puertas de seguridad de CI/CD
Las organizaciones progresistas están empezando a tratar la postura de las estaciones de trabajo de los desarrolladores como una verificación en tiempo de compilación. Dev Machine Guard expone una API enriquecida que se puede consultar durante la ejecución de pipelines de CI/CD. Por ejemplo, un flujo de trabajo de GitHub Actions puede llamar a la API para verificar que las extensiones del navegador del desarrollador que realiza el commit estaban todas en la categoría de "riesgo bajo" en el momento del commit. Si alguna extensión tuviera una puntuación de riesgo elevada, el pipeline puede bloquear la compilación o requerir una revisión adicional.
Este enfoque desplaza la seguridad a la izquierda, al punto más temprano posible: las pulsaciones de teclado del desarrollador. Combinado con herramientas de revisión de código y escáneres de dependencias, el inventario de extensiones del navegador se convierte en otra capa de defensa contra los ataques a la cadena de suministro que explotan el lado humano de la creación de software.
Preparándose para la próxima era de la seguridad de las extensiones
De cara al futuro, se espera que los reguladores incluyan las extensiones de navegador en los marcos de cumplimiento. Ya las auditorías de SOC 2 e ISO 27001 preguntan cada vez más sobre el inventario de software de los endpoints, y los auditores están comenzando a preguntar específicamente sobre los complementos del navegador. El RGPD exige que se registre el acceso a los datos personales, y si la extensión de un desarrollador captura inadvertidamente datos personales de una base de datos de staging mostrada en el navegador, eso constituye una actividad de procesamiento de datos que debe documentarse.
El movimiento de StepSecurity hacia el inventario de extensiones no es solo una característica; es un reconocimiento de que el navegador se ha convertido en el entorno de desarrollo principal para toda una generación de ingenieros. Proteger ese entorno con el mismo rigor aplicado a los servidores y las cuentas en la nube es algo que se debía haber hecho hace mucho tiempo.
Reflexiones finales
El anuncio de que Dev Machine Guard ahora hace inventario de las extensiones del navegador marca un paso significativo hacia la maduración de la seguridad de las estaciones de trabajo de los desarrolladores. Para los equipos que publican aplicaciones web, ya sean SPAs, backends móviles o plataformas SaaS, ignorar la superficie de las extensiones del navegador equivale a dejar una puerta trasera entreabierta. La combinación de descubrimiento automatizado, puntuación de riesgo y aplicación de políticas transforma lo que antes era un punto ciego en un activo transparente y manejable.
En DivMagic, creemos que el gran desarrollo de UI depende de la confianza, confianza en tus herramientas, confianza en tu entorno y confianza en el código que traes a tus proyectos. Al mantener limpio y monitoreado el inventario de extensiones de tu navegador, no solo proteges tu propio trabajo, sino que también proteges a los usuarios que interactuarán con las interfaces que construyes. Explora Dev Machine Guard de StepSecurity para ver cómo el inventario automatizado puede elevar la postura de seguridad de tu equipo, y nunca pierdas de vista los permisos que otorgas a las extensiones que se encuentran junto a tus herramientas diarias más valiosas.