
Sobrecarga de Extensiones del Navegador: Por Qué los Complementos Inactivos Son una Crisis de Seguridad Creciente
Tratamos las extensiones del navegador como un cajón de trastos. Un día son potenciadores de productividad indispensables que capturan inspiración de UI al instante, al siguiente son bloatware olvidado que se sienta silenciosamente sobre la barra de direcciones. Pero a diferencia de un cajón de cocina polvoriento, una extensión sin mantenimiento no solo ocupa espacio. Tiene acceso de lectura y escritura a tu Modelo de Objetos del Documento, tu portapapeles y, a menudo, tu historial de navegación. Cuando ignoras ese ícono descuidado durante meses, no solo estás siendo desordenado; estás dejando una puerta trasera autenticada abierta en cada pestaña que visitas.
El flujo de trabajo del desarrollador web moderno depende de herramientas especializadas, React DevTools, selectores de color, copiadores de CSS y asistentes de IA, pero esa misma dependencia crea una superficie de ataque masiva. A medida que el mercado se inunda con extensiones imitadoras ligeras que prometen "potenciar" tu flujo de trabajo de UI, surge una verdad dura: más extensiones no equivalen a más poder. Equivalen a más riesgo.
El Deslizamiento Silencioso de Permisos que Ignoras en Cada Actualización
La deriva de permisos es el equivalente técnico de hervir una rana. Cuando instalas un simple inspector de CSS, inicialmente puede solicitar acceso a datos de la "pestaña activa". Seis meses después, tras una actualización automática, esa misma extensión puede leer de repente todos los datos de los sitios de documentación para desarrolladores que visitas, y quizás sitios que no visitas. Los proveedores de navegadores han mejorado las advertencias de permisos, pero dependen de que los usuarios realmente lean las indicaciones de actualización. La mayoría de nosotros hacemos clic en "Aceptar" con la misma memoria muscular que usamos para cerrar los banners de cookies.
Las extensiones legítimas son adquiridas por holdings maliciosos específicamente para explotar esta confianza. El desarrollador original vendió su base de usuarios, y de la noche a la mañana, el pipeline de actualizaciones envía un raspador de datos disfrazado de tu formateador JSON favorito. Si no estás monitoreando activamente el registro de cambios y el historial de permisos de una extensión, y francamente, nadie tiene tiempo para leer las diferencias de quince complementos de utilidad diferentes, estás depositando una confianza ciega en una cadena de suministro que no puedes auditar.
Cómo las Extensiones Zombi Sabotean el Rendimiento de tu Entorno de Desarrollo
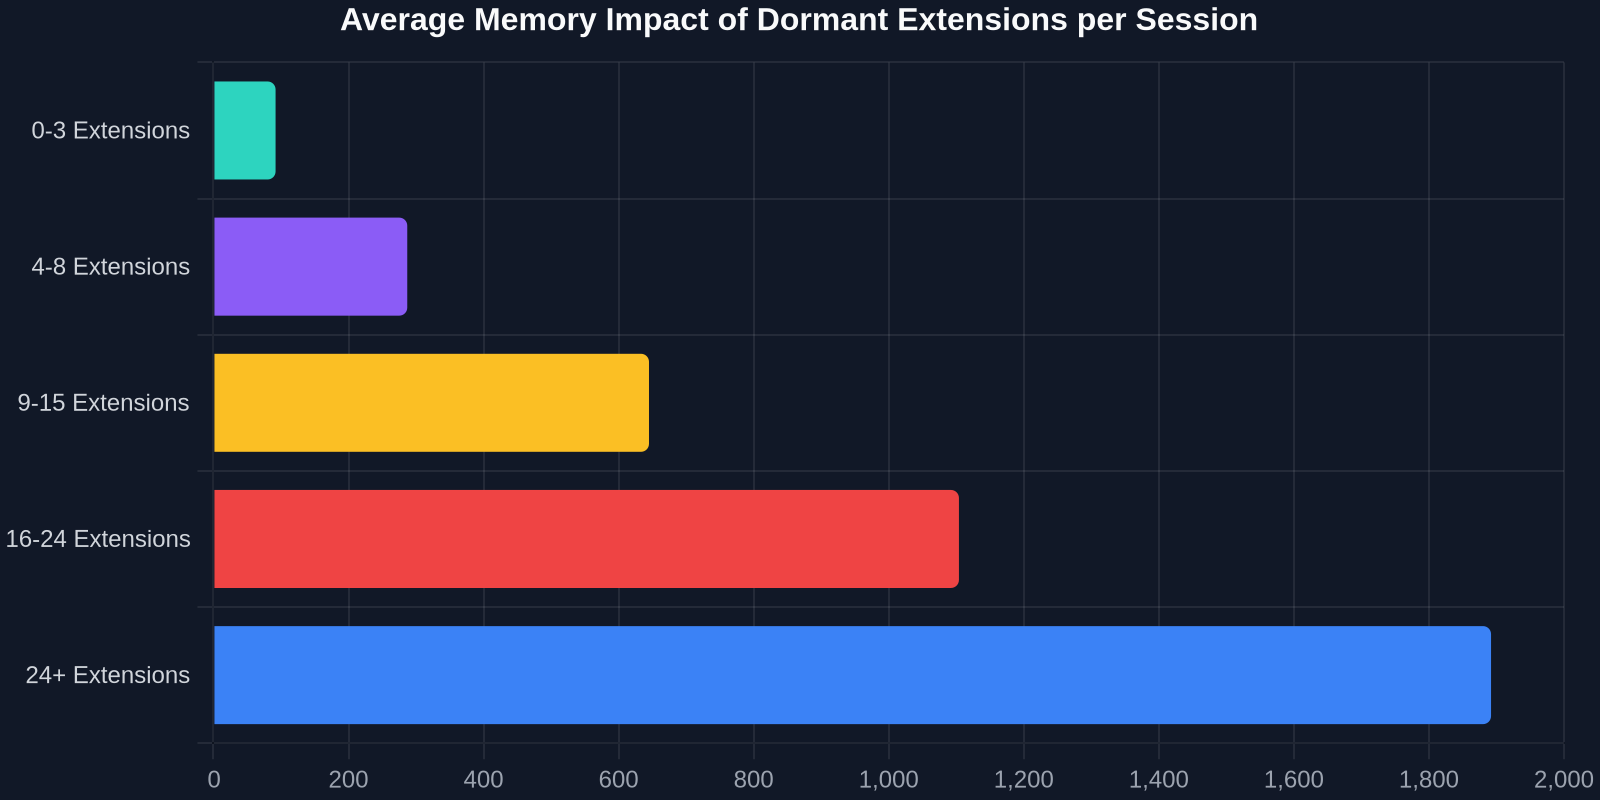
Los riesgos de seguridad acaparan titulares, pero la degradación del rendimiento te afecta a diario sin previo aviso. Los navegadores modernos son bestias multiproceso, pero cada extensión activa inyecta su propia huella de memoria y hilo de ejecución de JavaScript. Una herramienta de captura de UI inactiva que no has abierto en semanas podría seguir adjuntando observadores de mutación a cada cambio del DOM en cada página, esperando un "hotkey de captura" que olvidaste que vinculaste.
Para un desarrollador frontend depurando fugas de memoria o condiciones de carrera, determinar si un error se origina en tu código de aplicación o en un script de extensión de terceros es un tipo especial de infierno. Esos scripts de contenido inyectados contaminan el ámbito global, sobrescriben prototipos nativos y crean interferencias asíncronas que se ven idénticas a un montón de código espagueti. Antes de pasar cuatro horas en Chrome DevTools perfilando tu propio desajuste de hidratación de React, deberías auditar si una extensión sin parches es la verdadera culpable.
Identificando los Consumos de Recursos Antes de que Maten tu Puntuación PageSpeed
Un triaje práctico comienza con una ventana de incógnito simple. Desactiva todas las extensiones y ejecuta una auditoría de Lighthouse. Luego vuelve a habilitarlas una por una, volviendo a ejecutar el trazado de rendimiento cada vez. A menudo descubrirás que una utilidad de nicho, quizás un extractor de props de React muy específico que instalaste durante una charla de conferencia, está inyectando 300ms de JavaScript bloqueante en cada navegación. Para un visitante que llega a tu sitio de producción, 300ms de retraso percibido es la diferencia entre una conversión y un rebote. Para ti, es depurar en una simulación distorsionada de la realidad.
Copiando UI sin el Desorden: El Enfoque de Seguridad Primero
Como desarrolladores frontend, nuestra relación con las extensiones del navegador es íntimamente única. No solo las usamos para bloquear anuncios; las usamos para diseccionar, copiar y aprender de las interfaces de usuario de otras personas. La capacidad de tomar una cuadrícula de precios perfectamente estilizada, una estructura de navegación responsiva o un formulario complejo de varios pasos de cualquier sitio web en vivo es un superpoder de productividad. Pero históricamente, este poder venía empaquetado con peligro. La extensión que te da la copia de elementos con un clic también tiene acceso completo al Modelo de Objetos del Documento, el equivalente digital de entregarle a alguien las llaves de tu casa para pedir prestado un destornillador.
Aquí es donde la industria necesita un cambio de acceso máximo a privilegio mínimo. La herramienta ideal debería convertir esa UI copiada en HTML y CSS limpios y portátiles sin requerir scripts de fondo persistentes que rastreen tu navegación. Debería operar como un bisturí quirúrgico, no como un sistema de vigilancia siempre activo. Quieres la estructura HTML cruda y los estilos calculados, nada más, nada menos. Sin seguimiento de comportamiento, sin huellas digitales de agente de usuario, sin telemetría que se comunique con un panel de análisis que nunca has visto.
"El permiso más peligroso en el navegador de un desarrollador no es 'Leer y cambiar todos los datos', es el permiso para permanecer inactivo y olvidado durante dos años mientras recibe actualizaciones silenciosas."
Por Qué la Inspección Manual Ya No es Escalable
La defensa del purista es evitar por completo la dependencia de extensiones recreando la UI manualmente. Ves un efecto de texto degradado, abres DevTools, revisas los estilos calculados, copias las capas descompuestas y pasas 45 minutos reconstruyéndolo. Este enfoque es seguro, ciertamente, pero dentro de un cronograma de startup que exige iteración rápida, es un cuello de botella no escalable. El término medio reside en herramientas que realizan una transcripción sin estado del elemento elegido, eliminándose inmediatamente del bucle de ejecución una vez que la copia está completa. Sin contextos de fondo persistentes. Sin comunicación bidireccional innecesaria. Solo una operación única y atómica que deja cero rastros.
Construyendo un Listado de Extensiones Ágil y Auditable
La defensa perimetral comienza con una categorización brutal. Abre el panel de gestión de extensiones de tu navegador, cada navegador Chromium tiene chrome://extensions, Firefox ofrece about:addons, y segmenta tu lista en tres cubos: Crítico de Seguridad, Transitorio de Flujo de Trabajo, y Deuda Desconocida.
Crítico de seguridad incluye gestores de contraseñas, manejadores de tokens de seguridad de hardware y puentes de autenticación multifactor. Estos se quedan, pero deben actualizarse manualmente y verificarse contra repositorios de código fuente cuando sea posible. Los elementos transitorios del flujo de trabajo son tus React DevTools, tus gestores de portapapeles y tus utilidades de copia de UI. Estos deben cambiarse al modo "Al hacer clic" o "En sitios específicos" en lugar de otorgar acceso general "En todos los sitios". La deuda desconocida es todo lo demás, se congela y se programa para su eliminación dentro de cuarenta y ocho horas a menos que documentes un caso de uso específico.
Implementación de Controles de Acceso Específicos por Sitio
Los permisos granulares de host son la característica de seguridad más infrautilizada en los navegadores modernos. En lugar de permitir que una herramienta de extracción de interfaz tolere leer https://*/*, restringe su acceso a tu tablero de inspiración de diseño o a sitios específicos de revisión de producción. Puedes configurar esto en un navegador Chromium haciendo clic derecho en el icono de una extensión, seleccionando "Esto puede leer y modificar datos del sitio" y cambiando el ámbito de "En todos los sitios" a "Al hacer clic" o a una lista personalizada de dominios aprobados.
Para los desarrolladores, este patrón introduce una fricción agradable. Cuando realmente necesitas copiar una sección principal de la página de aterrizaje de un competidor, concedes acceso temporal de forma consciente. El cambio mental de "siempre activo" a "privilegio justo a tiempo" es exactamente lo que predica la arquitectura de confianza cero a nivel de servidor; es hora de que lo apliquemos también a nuestras herramientas del lado del cliente.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
El Ciclo de Vida Oculto de una Herramienta de Desarrollador Comprometida
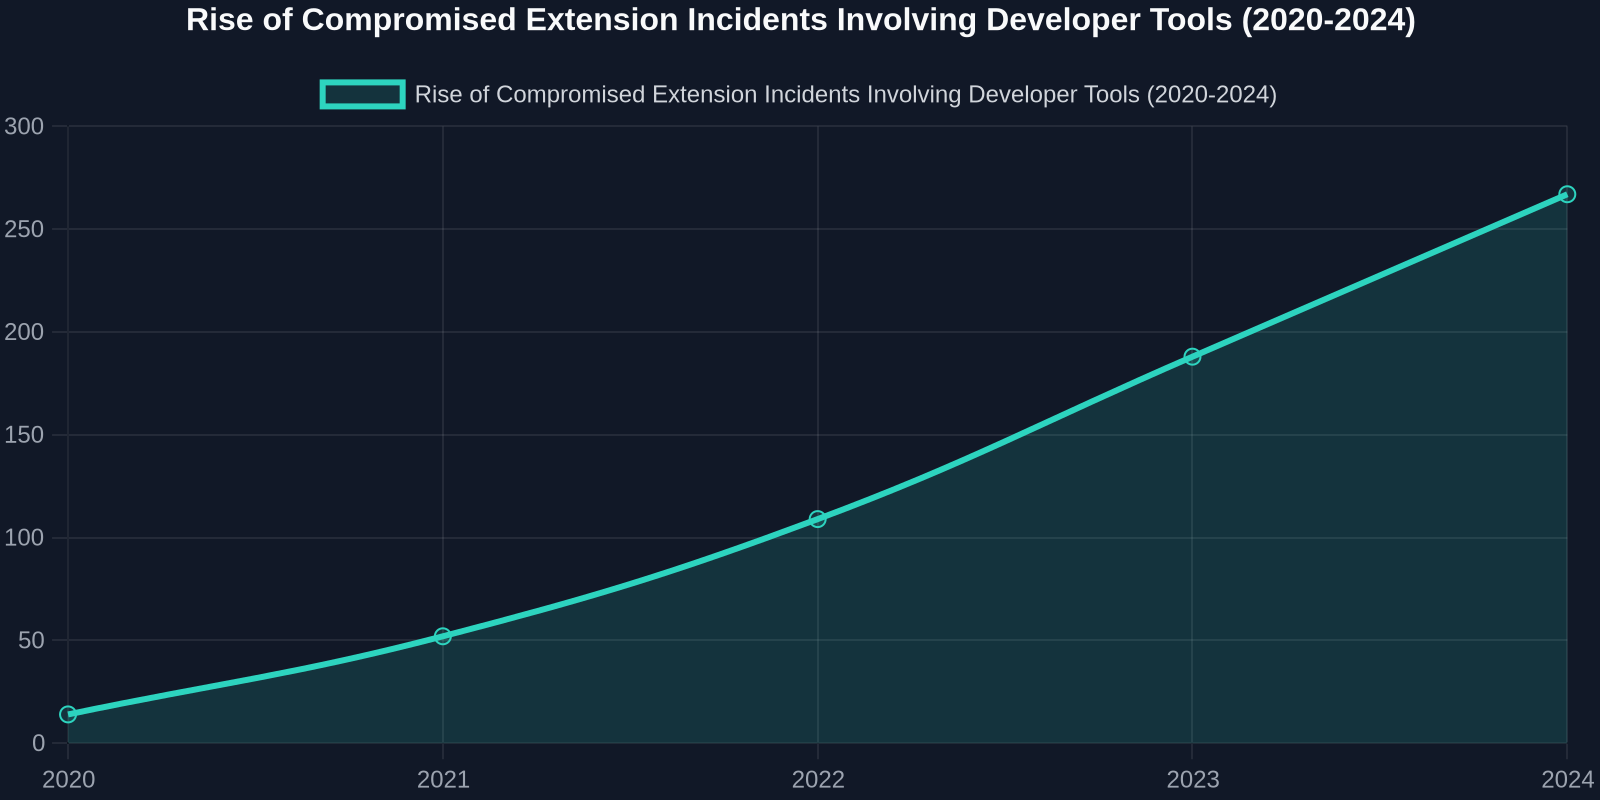
Comprender la anatomía de un ataque basado en extensiones aclara por qué una limpieza a fondo debe ser implacable. La mayoría de los desarrolladores imaginan un archivo .crx malicioso descargado de un foro de la dark web. La realidad es mucho más insidiosa: una popular utilidad de interfaz de código abierto transfiere su mantenimiento a un nuevo colaborador. La solicitud de extracción parece limpia, solo actualizaciones de dependencias y una nueva "característica" que requiere acceso adicional a la red. La actualización automática se despliega silenciosamente a 80,000 desarrolladores durante una reunión matutina de los lunes. Para la hora del almuerzo, la extensión está exfiltrando registros de la consola del desarrollador y URLs de repositorios privados a un servidor de comando y control.
Más Allá del Malware: Trampas de Licencias de Datos en los EULAs de Extensiones
Una tendencia menos sigilosa pero igualmente peligrosa es el "giro de licencias de datos". Una extensión que instalaste hace dos años para capturar estilos específicos de elementos HTML actualiza su Acuerdo de Licencia de Usuario Final. Enterrado en la sección 12.4 hay una concesión: "Nos otorgas una licencia libre de regalías y perpetua para cualquier patrón de interfaz, fragmento de código o trabajo creativo accedido o procesado a través de nuestro servicio". Legal y raramente aplicado en los tribunales, pero técnicamente otorga a una startup el derecho de alimentar la interfaz de usuario del producto no lanzado de tu empresa en su conjunto de entrenamiento de IA. Para un ingeniero frontend que trabaja en un SaaS en modo sigiloso, esto es una catástrofe de propiedad intelectual a punto de ocurrir.
"Desinstalar una extensión no es admitir que hiciste una mala instalación hace dos años, es reconocer que el deterioro del software es inevitable."
Diseñando un Flujo de Trabajo de Extracción de Interfaz que Respete los Límites de Seguridad
Entonces, ¿cómo reconcilia un desarrollador frontend pragmático la necesidad de prototipado rápido de interfaz con el imperativo de asegurar su navegador? La solución es desacoplar "ver" de "poseer". No necesitas una extensión pesada que persista, se sincronice con una cuenta en la nube y mantenga un latido en segundo plano. Necesitas un transformador sin estado: selecciona un elemento, recibe HTML y CSS limpios y de calidad de producción, y cierra la sesión.
Este flujo de trabajo atómico se alinea perfectamente con los principios modernos de DevSecOps. Una herramienta que convierte cualquier interfaz en cualquier sitio en código reutilizable, operando sin un proceso persistente en segundo plano, elimina toda la clase de vulnerabilidades de "extensión dejada abierta durante la noche". El código que recibes es completamente portátil, despojado de dependencias específicas del proveedor y listo para pegar en un componente de React o una plantilla de Svelte sin arrastrar oyentes de eventos, telemetría o balizas de seguimiento. Obtienes la eficiencia de copiar elementos sin convertirte en un nodo en el pipeline de datos de otra persona.
El Protocolo de Desintoxicación Digital de 30 Días para Desarrolladores
Convertir esta filosofía en un hábito repetible elimina la resistencia emocional a eliminar extensiones "potencialmente útiles algún día". Sigue este protocolo renovable de treinta días adaptado de marcos de seguridad de endpoints:
- Día 1–3: Auditoría Completa. Exporta una lista de todas las extensiones, versiones y permisos otorgados usando la API de gestión. Etiqueta cada una como crítica, transitoria o deuda desconocida. Desactiva todos los elementos transitorios por defecto.
- Día 4–10: Minimización de Permisos. Para cada extensión crítica, reduce manualmente los permisos de host a una lista de permitidos específica. Si una extensión no puede funcionar sin "Todos los sitios", cambia a herramientas competidoras.
- Día 11–21: Reemplaza la Hinchazón con Precisión. Identifica las 3–4 extensiones de utilidad de interfaz superpuestas. Consolídalas en una única solución centrada en la seguridad que realice la extracción de HTML/CSS como una acción única sin monitoreo persistente.
- Día 22–30: Establece Hábitos de Confianza Cero. Implementa un evento de calendario mensual recurrente titulado "Revisión del Perímetro del Navegador". Dedica diez minutos a verificar que ninguna extensión se haya actualizado automáticamente a un nuevo ámbito de permisos.
Este protocolo no es paranoia, es higiene profesional. Los mismos desarrolladores que gestionan cuidadosamente las dependencias de package.json con escáneres de vulnerabilidades automatizados rara vez aplican el mismo rigor a las extensiones del navegador que leen sus registros de compilación.
El Futuro Son Tokens de Acceso Temporal, No Scripts de Fondo Persistentes
Los proveedores de navegadores están impulsando gradualmente Manifest V3, enfatizando los trabajadores de servicio transitorios sobre las páginas de fondo de larga duración. Este cambio arquitectónico demuestra que la industria reconoce el peligro de la ejecución persistente de extensiones. Pero las herramientas de desarrollador deben liderar este cambio por diseño, no solo por cumplimiento. Una herramienta de extracción de interfaz debe activarse solo cuando la invoques explícitamente, procesar exactamente los datos estructurales y estilísticos de tu elemento seleccionado, generar código idiomático que respete los tokens de tu sistema de diseño existente y terminar sin dejar nada atrás.
La próxima vez que consideres instalar una "pequeña extensión rápida" que promete acelerar tu flujo de trabajo de desarrollo en un 10%, pregúntate: ¿Exige esta herramienta un espacio permanente en la base de computación de confianza de mi navegador, o puede lograr el mismo resultado como una utilidad efímera? Nueve de cada diez veces, la funcionalidad que necesitas se puede entregar sin el impuesto de vigilancia en segundo plano. Y en el único caso en que no pueda, trátala como un certificado raíz: auditada manualmente, monitoreada activamente y desechable sin piedad en el momento en que sobreviva a su propósito específico.
Un navegador limpio es un navegador seguro. Un conjunto mínimo de extensiones es un navegador rápido. Y una herramienta única y bien diseñada que convierta cualquier interfaz de usuario en código limpio, sin aumentar tu deuda de seguridad, es un navegador productivo. La temporada de limpieza de primavera no debería ser un viaje de culpa anual provocado por un titular de un blog tecnológico. Debería ser una mentalidad perpetua de confianza cero aplicada al software que dejamos entrar en nuestro perímetro de desarrollo más cercano.