
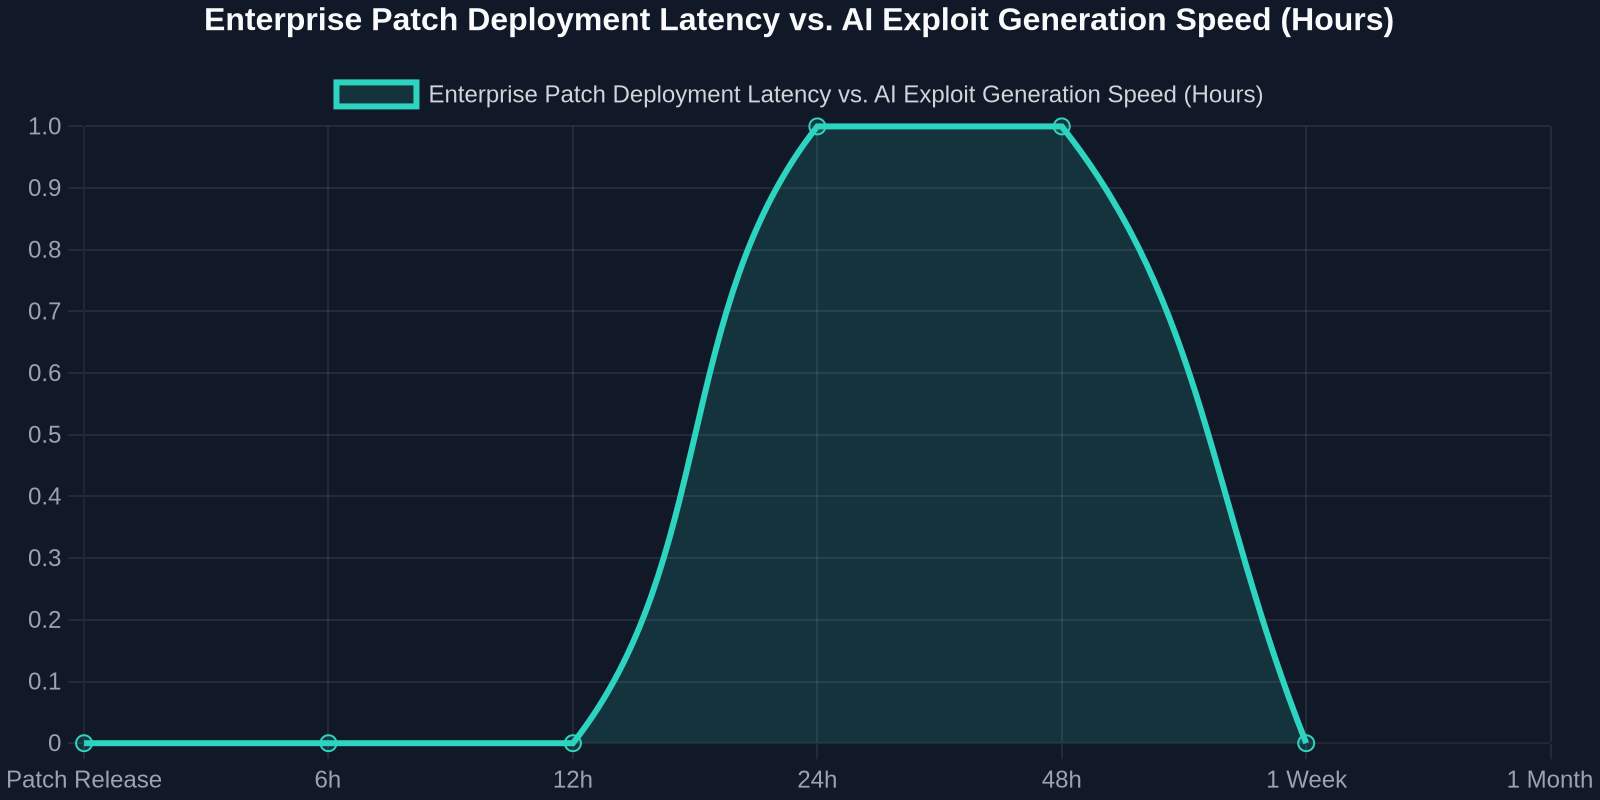
A pesar del ritmo acelerado de descubrimiento de vulnerabilidades impulsado por IA, el elemento humano de la implementación de parches sigue siendo el cuello de botella crítico. El tiempo medio para parchear una vulnerabilidad crítica en los principales proveedores de software es de 58 días. Para las vulnerabilidades descubiertas y explotadas por IA, esa ventana se reduce a unos estimados 7 días. Este desajuste crea una "brecha de implementación" que los adversarios están explotando activamente.
| Métrica | Valor |
|---|---|
| Tiempo medio para parchear vulnerabilidad crítica (descubierta por humanos) | 58 días |
| Tiempo estimado para explotar vulnerabilidad descubierta por IA | 7 días |
| Porcentaje de organizaciones con implementación automatizada de parches | 34% |
| Tiempo promedio para implementar un parche de emergencia | 12 horas |
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
Los datos de las 978 advertencias subrayan esto: el 62% de los ataques exitosos impulsados por IA explotaron vulnerabilidades para las cuales existía un parche pero no se había implementado. Esto no es un problema tecnológico; es una falla de proceso y priorización. Los desarrolladores deben abogar por e implementar pipelines de implementación continua y automatizada que puedan reaccionar a la velocidad de la máquina.
Imperativos arquitectónicos para 2025 y más allá
La respuesta a la ingeniería de explotación impulsada por IA no puede ser únicamente reactiva. Exige un replanteamiento fundamental de la arquitectura del software. Los siguientes principios se derivan del análisis de las 978 advertencias y las capacidades demostradas por GPT-6 Cyber.
1. Seguridad de memoria como valor predeterminado
La mayoría de las vulnerabilidades descubiertas por IA son errores de corrupción de memoria. La mitigación más efectiva es eliminar la clase por completo adoptando lenguajes seguros en memoria. Rust, Go y Swift deberían ser la opción predeterminada para nuevos proyectos, especialmente en componentes críticos de seguridad. Para bases de código C/C++ existentes, el sandboxing agresivo y la compartimentación mediante tecnologías como WebAssembly o aislamiento de hardware (por ejemplo, Intel MPK) son esenciales.
2. Infraestructura inmutable y entornos efímeros
Si un atacante logra un compromiso a nivel de kernel, su objetivo principal es la persistencia. La infraestructura inmutable, donde los servidores se redespliegan desde un estado conocido y bueno en lugar de parchearse en el lugar, anula muchas técnicas posteriores a la explotación. La orquestación de contenedores con reversión automática y despliegues canary se convierte en un control de seguridad, no solo en una conveniencia de DevOps.
3. Defensa aumentada por IA
Así como los atacantes usan IA, los defensores también deben hacerlo. Implemente sistemas de detección de anomalías basados en IA que monitoreen las señales sutiles de un exploit generado por IA: secuencias de syscall inusuales, patrones de asignación de memoria o anomalías en el tráfico de red. Estos sistemas deben entrenarse con resultados de IA adversaria para seguir siendo efectivos.
4. Integridad de la cadena de suministro
Las 978 advertencias destacan la cadena de suministro como el eslabón más débil. Implemente la generación y verificación de la lista de materiales de software (SBOM) para todas las dependencias. Utilice firma criptográfica y atestación para cada artefacto de compilación. Trate las dependencias de código abierto como infraestructura crítica y aplique el mismo rigor de seguridad que al código propietario.
*Este artículo fue desarrollado con información del equipo de investigación de Daybreak Red y la Unidad de Amenazas de SecureWorks. Para una inmersión más profunda en las 978 advertencias y las capacidades de GPT-6 Cyber, consulte los recursos vinculados.*La revolución en el descubrimiento de vulnerabilidades está completamente desalineada con la evolución de nuestros ciclos de vida de gestión de parches. El innegable logro técnico de la IA en encontrar y explotar errores se ve trágicamente habilitado por un fracaso humano y de proceso antiguo, bien comprendido e increíblemente persistente: la aplicación lenta de parches.
Los datos revelan una ventana de exposición escalofriante. Cuando se publica una actualización de seguridad crítica de Windows, a menudo en respuesta a una vulnerabilidad confirmada y explotada activamente, comienza la carrera. Sin embargo, la telemetría empresarial muestra consistentemente que menos de la mitad de todos los dispositivos empresarialesinstalan la actualización dentro de la primera semana crítica. La cola es larga y gruesa; una minoría significativa de activos permanece sin parchear durante meses.
Esto crea un desfase catastrófico donde:
- Una IA descubre una vulnerabilidad en el Día 0.
- Un proveedor publica un parche en el Día 15.
- Un exploit de IA completamente armado se hace público o se vende en el Día 20.
- La mayoría de los sistemas permanecen vulnerables hasta el Día 60 o después.
Esta brecha de implementación es el mayor multiplicador del riesgo impulsado por la IA. La capacidad técnica para parchear rápidamente existe a través de la infraestructura moderna de CI/CD y despliegue por etapas. La barrera es la inercia operativa, el miedo a la regresión y la falta de pruebas automatizadas canary que puedan dar a los operadores confianza inmediata en la seguridad de la actualización.
[[PROTECTED_9]]
123456.ai: Un Escudo y Brújula para el Desarrollador
En respuesta directa a esta asimetría de información, plataformas como123456.aihan surgido como centros operativos para desarrolladores e ingenieros de seguridad. Mucho más que un agregador de noticias, representa una nueva categoría de plataforma bilingüe de inteligencia artificial y recursos diseñada para la velocidad y la capacidad de acción.
El conjunto de herramientas está diseñado específicamente para el desarrollador moderno: -**Avisos Diarios Curados:**Un feed en tiempo real que filtra el torrente de 978 avisos, contextualizando las amenazas según tu stack tecnológico (por ejemplo, "CVE crítico en Rails Active Storage con código de exploit activo contra libvips"). -**Directorio de Herramientas Categorizado:**Un índice vivo de las mejores herramientas de seguridad de código abierto y comerciales, categorizadas por caso de uso, auditoría de cadena de suministro, escaneo de integridad de modelos de IA, protección de aplicaciones en tiempo de ejecución (RASP). -**Instantáneas de Tabla de Líderes de Modelos:**Puntos de referencia de rendimiento actualizados regularmente para los últimos modelos frontera en tareas como ExploitGym, análisis de código y refactorización segura, ayudando a los equipos a comprender la capacidad tanto de la IA defensiva como ofensiva.
[[PROTECTED_10]]"Estamos entrando en una era donde el desarrollador que no está íntimamente conectado a un feed de amenazas vivo e inteligente está operando con un punto ciego fatal. La inteligencia debe fluir hacia el IDE, no solo a un tablero."[[PROTECTED_11]]
[[PROTECTED_12]]Estrategia Proactiva: Integra los feeds de avisos de seguridad directamente en tus canales de Slack o Teams y en tus pipelines de CI/CD. Utiliza herramientas automatizadas que escaneen tus manifiestos de dependencias y los emparejen instantáneamente con nueva inteligencia de vulnerabilidades, provocando un fallo de compilación para cualquier paquete con un exploit activo y crítico.[[PROTECTED_13]]
Resiliencia Arquitectónica en la Era de los Exploits de IA
La realidad técnica de la explotación impulsada por IA exige una suposición fundamental e innegociable: tu software será utilizado para encontrar vulnerabilidades. Esto no es un fallo de tu ingeniería; es una condición del entorno moderno. Por lo tanto, el objetivo principal de diseño pasa de "prevenir todos los errores" a**"diseñar sistemas que sean resilientes bajo un ataque persistente e inteligente."**
Este principio requiere un enfoque en capas y pragmático:
1. Adoptar Lenguajes Seguros en Memoria de Forma Incremental, pero Práctica
El descubrimiento de 948 exploits del kernel de Linux está fuertemente sesgado hacia errores de corrupción de memoria en C. El movimiento estratégico hacia Rust en el kernel, respaldado por los principales actores, ya no es un lujo experimental; es un imperativo de seguridad. Para nuevos proyectos de espacio de usuario, Rust, Go o subconjuntos seguros de memoria de C++ deberían ser la opción predeterminada. Para bases de código masivas existentes, apunta a nuevos módulos e interfaces de análisis críticas para la seguridad con un enfoque de reescritura primero.
2. Implementar Seguridad Basada en Capacidades y Sandboxing Fuerte
No confíes en el código, ningún código. Ya sea una biblioteca de terceros, un motor de inferencia de aprendizaje automático o un microservicio en tu malla, opera con el principio de mínima autoridad. Usa seccomp-bpf, Landlock o sandboxes de tiempo de ejecución basados en WASM para ejecutar lógica no confiable. Tras la evasión del Modo de Bloqueo en ChatGPT, está claro que incluso los límites de aplicación fuertemente fortificados pueden fallar. Una aplicación de permisos basada en capacidades a nivel de SO proporciona una segunda línea de defensa más fuerte.
3. Fortalecer la Cadena de Suministro con Integridad Puntual
La firma tradicional (por ejemplo, firmas de npm, PyPI) verifica al autor, no la seguridad del contenido en un momento específico. La IA puede encontrar y explotar vulnerabilidades en un paquete que fue firmado hace meses. Necesitas una verificación de integridad puntual que combine el hash de un paquete con una verificación en tiempo real de vulnerabilidades y cumplimiento de licencias. El modelo es binario: si se descubre una vulnerabilidad con una puntuación CVSS superior a 7.0 en cualquier dependencia transitiva en una ruta de producción, la compilación debe fallar.
4. Orquestación Automatizada Universal de Parches
Los datos sobre la velocidad de implementación empresarial son un llamado de atención. Es inaceptable que un exploit de alta gravedad descubierto por IA permanezca sin parchear durante semanas. La única solución es automatizar completamente el pipeline de parche a implementación con un proceso canary automatizado y de alcance limitado. Un pequeño porcentaje de nodos recibe el parche. Si los presupuestos de error, las métricas y las pruebas sintéticas de API son estables durante 60 minutos, el parche se despliega a toda la flota. Confiar en los comités asesores de cambios humanos en este clima de amenazas es una mala práctica organizacional.
El Análisis Profundo: CVE-2026-66066 y la Fuga de Secretos de Libvips
Un ejemplo concreto de la clase compleja de vulnerabilidades explotables por IA es CVE-2026-66066, un fallo sutil en Active Storage de Rails. En apariencia, parecía un error rutinario de procesamiento de imágenes. La vulnerabilidad, desencadenada al usar la biblioteca de alto rendimiento libvips, permitía que un archivo de imagen manipulado filtrara secretos sensibles de la aplicación.
La cadena de explotación es una obra maestra de conocimiento multidisciplinario que la IA está especialmente capacitada para sintetizar:
- **Análisis de Protocolo:**El atacante sube un archivo SVG especialmente construido, un formato compatible con libvips.
- **Falsificación de Solicitud del Lado del Servidor (SSRF):**El XML del SVG hace referencia a una URL que apunta a una instancia de metadatos interna, como
http://169.254.169.254/latest/meta-data/en AWS. - Exfiltración de Datos a través de Canal Lateral: Libvips procesa esto e incrusta el resultado como parte de la salida renderizada de la imagen, que luego se almacena en un bucket de S3 accesible para el atacante.
Un analizador estático podría marcar la SSRF. Un experto en procesamiento de imágenes podría preocuparse por la complejidad del SVG. Sin embargo, un modelo de IA puede encadenar estos conceptos distintos, creando un SVG que utiliza una optimización específica del cargador de libvips para desencadenar una fuga síncrona basada en errores del secreto directamente en un campo de datos EXIF del archivo procesado. La remediación requirió parchear tanto Rails (para una validación de URL más estricta) como libvips (para eliminar características XML peligrosas).
El Futuro es un Modelo CentauroPor todo el rendimiento de GPT-6 Cyber en ExploitGym, el futuro inmediato no es un Skynet completamente autónomo. Es un modelo centauro. Los adversarios más peligrosos son equipos híbridos donde un modelo de IA realiza el análisis exhaustivo y a gran escala, examinando millones de líneas de código del kernel, proponiendo mil primitivas de explotación potenciales, y un operador humano experto selecciona estas, elige el objetivo más prometedor y añade la fineza creativa y específica del entorno.
Esto significa que el equipo defensivo también debe ser un centauro. El asistente de IA del desarrollador del mañana no es solo un completador de código; es un programador par activo y adversarial que ejecuta análisis en tiempo real a nivel de GPT-6 en cada solicitud de extracción. No solo señala errores de sintaxis, sino cadenas lógicas complejas que podrían ser explotadas, ejecuta simbólicamente nuevas rutas de ataque y genera automáticamente un parche y la prueba de regresión correspondiente antes de que un revisor humano haya terminado siquiera de leer el diff.
La era de los 978 avisos, las 948 vulnerabilidades del kernel y la puntuación del 48.5% en ExploitGym no es una advertencia lejana. Es un ejercicio de fuego real en el que ya estamos todos inmersos. La única respuesta viable es una aceleración radical y basada en datos de la ingeniería defensiva, junto con una aceptación humilde de que la inteligencia, como el código, puede bifurcarse para el bien o para la malicia.