
Was die Browser-Erweiterungsinventur von Dev Machine Guard für deinen Entwickler-Workflow bedeutet
Jeder Entwickler-Browser führt eine Konstellation von Erweiterungen, Debuggern, Bildschirmrecordern, UI-Inspektoren, Passwortmanagern und einem Dutzend weiterer. Bisher hatten die meisten Organisationen keine systematische Möglichkeit, diese Erweiterungen auf Entwicklermaschinen zu katalogisieren, was blinde Flecken hinterließ, die von Produktivitätseinbußen bis zu ernsthaften Supply-Chain-Risiken reichten. Die kürzliche Ergänzung der Browser-Erweiterungsinventur zu Dev Machine Guarddurch StepSecurity ändert diese Kalkulation. In diesem Beitrag erläutern wir, was das für deinen täglichen Workflow bedeutet, warum die Verwaltung von Erweiterungen wichtiger denn je ist und wie intelligente Tools wie DivMagic in ein modernes, sicheres Entwicklungssetup passen.
Die Ankündigung hat unsere Aufmerksamkeit erregt, weil sie Browser-Erweiterungen von einer unsichtbaren Schicht des Entwicklungsstacks zu einem erstklassigen Element der Maschinenhaltung macht. Ob du nun ein SaaS-Dashboard baust, eine WebSocket-Verbindung debuggest oder eine pixelgenaue UI-Komponente zur Inspiration kopierst – Erweiterungen sind die stillen Arbeitspferde und gelegentlich die stillen Risikovektoren. Lass uns eintauchen, was die neue Inventurfähigkeit liefert und warum jedes Frontend-Team darauf achten sollte.
Warum Browser-Erweiterungen zur unverwalteten Grenze wurden
Moderne Entwicklermaschinen sind stark instrumentiert. VSCode-Erweiterungen werden über .editorconfig-Dateien verwaltet, npm-Pakete erhalten Audit-Scans in CI und Cloud-Zugriffsrichtlinien werden durch IAM durchgesetzt. Doch der Browser – die einzige Anwendung, in der Entwickler den Großteil ihres Tages verbringen – blieb weitgehend ungeregelt. StepSecuritys Blogbeitrag erklärt, dass Dev Machine Guard nun jede installierte Browser-Erweiterung in Edge, Chrome und Firefox auf der Maschine eines Entwicklers auflistet, zusammen mit kritischen Metadaten wie Berechtigungen, Version und ob die Erweiterung aus dem offiziellen Store stammt oder sideloaded wurde.
Dieser unverwaltete Status war erträglich, als Entwicklungs-Browser von Produktionsdaten isoliert waren. Aber heute, mit Micro-Frontend-Architekturen, Next.js Hot Reload, das auf Staging-APIs zugreift, und Entwicklern, die routinemäßig in internen Dashboards eingeloggt sind, ist die Angriffsfläche des Browsers enorm. Die neue Inventurfunktion ist nicht nur eine nette Sicherheitsfunktion; sie ist eine Datenbewusstseinsschicht, von der viele Teams nicht wussten, dass sie sie brauchen.
Die Daten, die Dev Machine Guard bereitstellt
Laut dem Blog umfassen die wichtigsten Attribute, die für jede Erweiterung gesammelt werden:
-Erweiterungs-IDund -Name – essenziell für den Abgleich mit bekannten Schwachstellendatenbanken.
-Quelle– offizieller Chrome Web Store, Mozilla Add-ons oder sideloaded (was sofort eine rote Flagge ist).
-Berechtigungen– wie tabs, cookies, storage oder webRequest, die sensible Header preisgeben könnten.
-Version– veraltete Versionen enthalten oft ungepatchte CVEs.
-Installationsmethode– vom Benutzer installiert vs. vom Unternehmen bereitgestellt.
Durch die Inventarisierung dieser Attribute können Sicherheitsteams dieselbe Posture-Management-Logik, die sie für Systempakete verwenden, auf den Browser anwenden. Eine Richtlinie könnte beispielsweise jede Erweiterung markieren, die die debugger-Berechtigung hat und nicht explizit für das Frontend-Debugging zugelassen ist. Oder automatisch Erweiterungen blockieren, die seit 12 Monaten nicht aktualisiert wurden.
Wie die Inventurfähigkeit das Entwicklererlebnis verändert
Auf den ersten Blick könnte sich die Inventarisierung dessen, was im Wesentlichen dein persönliches Toolkit ist, aufdringlich anfühlen. „Ich brauche meine React Developer Tools, Lighthouse und DivMagic, um meinen Job zu machen“, könnte ein Entwickler protestieren. Und er hätte recht: Produktivitätstools sind nicht optional. Das Ziel hier ist nicht, Entwicklern ihre Lieblingserweiterungen zu nehmen; es geht darum, eine gemeinsame Sprache zwischen Entwicklungs- und Sicherheitsteams zu schaffen.
Von Shadow IT zum genehmigten Toolchain
Die Inventur verwandelt „Shadow IT“ im Browser in eine katalogisierte Vermögensliste. Sobald eine Liste existiert, kannst du: -Whitelists für jede Rolle erstellen: Frontend-Entwickler brauchen DivMagic, Redux DevTools und Wappalyzer; Backend-Entwickler brauchen vielleicht nur Postman Interceptor.
- Anomalien erkennen: Ein Entwickler, der plötzlich eine Krypto-Wallet-Erweiterung auf einem Firmen-Laptop ausführt, könnte ein Gespräch rechtfertigen.
- Compliance automatisieren: Wenn deine SOC 2-Kontrollen genehmigte Softwarelisten erfordern, umfasst Dev Machine Guard jetzt Browser.
Dieser Prozess führt selten zu Reibungen, da die meisten Entwickler bereits vermuten, dass sie zu viele Erweiterungen haben. Die Daten bestätigen es: Da jede Erweiterung Speicher, potenzielle Konflikte und Rendering-Overhead hinzufügt, verbessert ein regelmäßiger Frühjahrsputz die Gesamtleistung des Browsers.
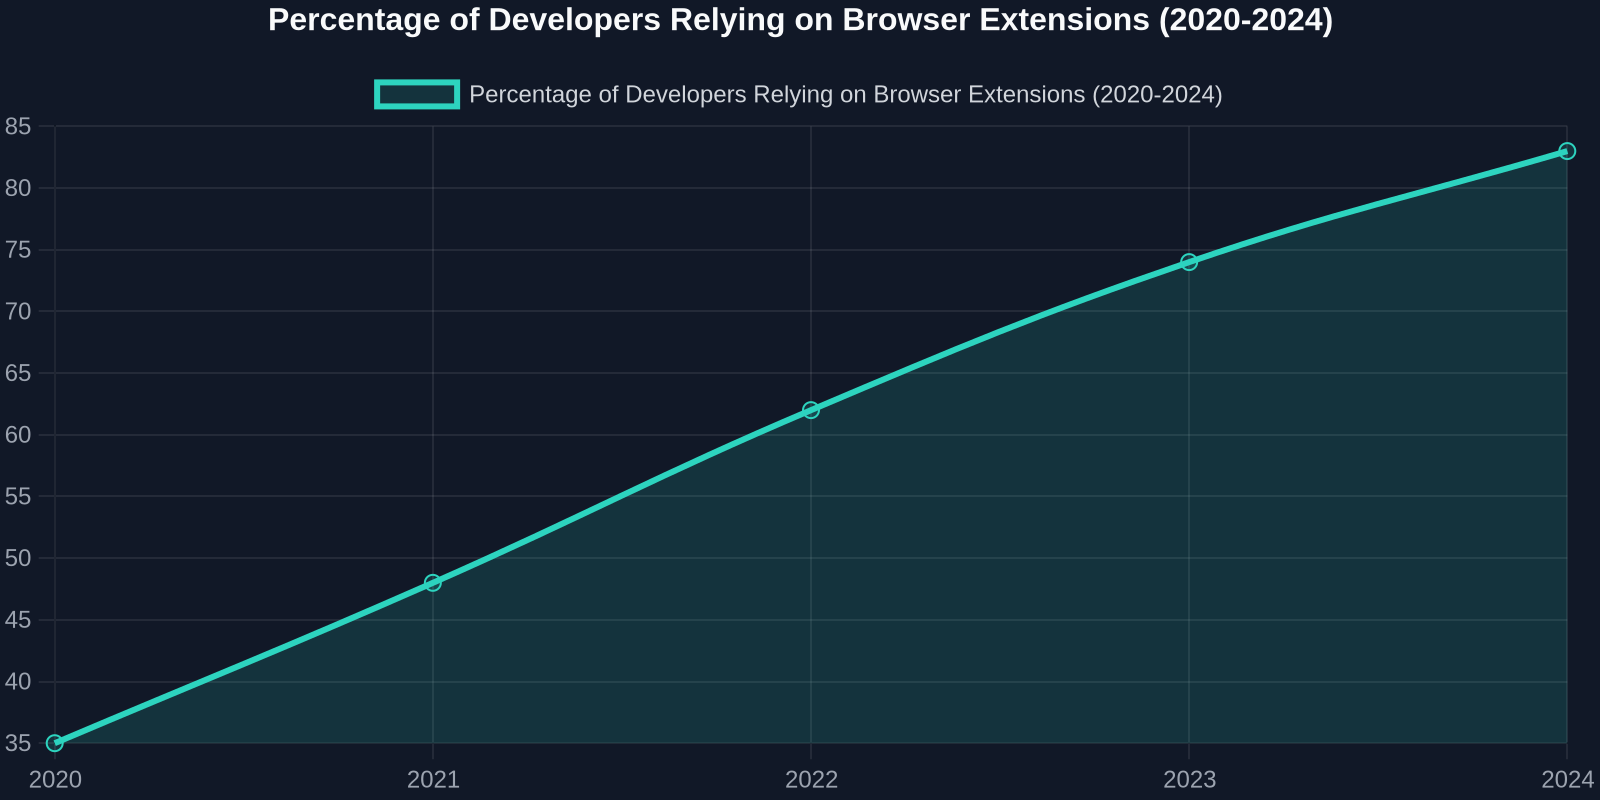
Das obige Diagramm veranschaulicht einen stetigen Anstieg der Erweiterungsabhängigkeit in den letzten fünf Jahren. Mit der wachsenden Anzahl steigt auch der administrative Aufwand für die Überprüfung jeder einzelnen. Eine automatisierte Inventur beseitigt das Rätselraten.
Verbindung der Erweiterungsinventur mit SSDF und Supply-Chain-Integrität
Die Software-Lieferkette beschränkt sich nicht mehr auf package.json und Container-Registries. Browser-Erweiterungen, selbst solche aus einem offiziellen Store, können Telemetrie einbetten oder Netzwerkanfragen modifizieren. Die US-Executive Order zur Verbesserung der nationalen Cybersicherheit drängt explizit auf eine Software-Stückliste (SBOM). Dev Machine Guard liefert im Wesentlichen eine SBOM für die Browser-Laufzeitumgebung.
Für Open-Source-Maintainer und Agenturen, die mit Regierungskunden arbeiten, ist eine automatisierte Inventur von Browser-Erweiterungen ein greifbarer Schritt zur Demonstration sicherer Entwicklungspraktiken. Sie knüpft direkt an die SSDF-Aufgabe (NIST SP 800‑218) „Analysiere die Software“ an und kann in Sicherheitsfragebögen referenziert werden.
Warum Frontend-Entwickler Transparenz bei Erweiterungen begrüßen sollten
Frontend-Arbeit ist in besonderem Maße erweiterungsintensiv. Der Browser eines typischen Frontend-Entwicklers ist eine Leinwand zum Testen, Inspizieren und Erweitern von Webanwendungen. Diese spezialisierte Toolchain ist jedoch auch das, was sie für Angreifer attraktiv macht – die Kompromittierung des Browsers eines Entwicklers kann Source Maps, API-Schlüssel im Local Storage und Sitzungstoken preisgeben. Schauen wir uns die häufigsten Kategorien von Erweiterungen an, die verwendet werden, und wie Transparenz jeder einzelnen zugutekommt.
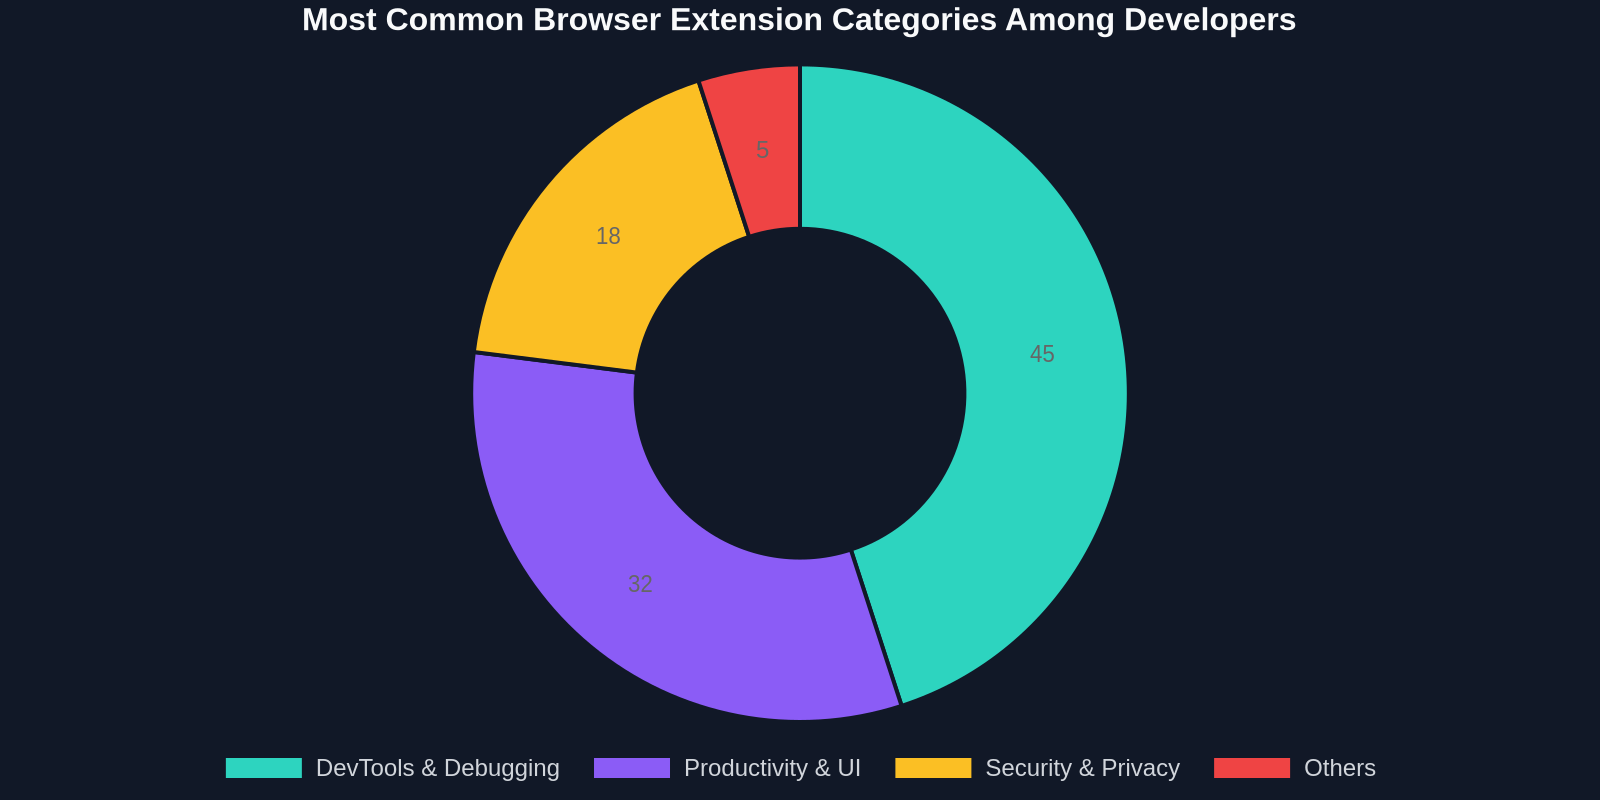
DevTools & Debugging-Erweiterungen dominieren, gefolgt von Produktivitätshelfern (wie DivMagic) und Sicherheitstools. Jede Kategorie hat ein eigenes Risiko-Nutzen-Profil.
DevTools und Debugger: Leistungsstark, aber berechtigungsintensiv
Erweiterungen wie React Developer Tools oder Redux DevTools benötigen tiefen Zugriff auf das DOM und in manchen Modi Zugriff auf Datei-URLs. Die Inventur ermöglicht dir zu überprüfen, ob:
- Die Erweiterung von einem vertrauenswürdigen Herausgeber stammt (oft Facebook/Google).
- Kein nicht vertrauenswürdiger Debugger während sensibler Sitzungen aktiv ist (z. B. einem bankbezogenen internen Tool).
- Nur die vorgesehenen Debugger ausgeführt werden, wenn auf produktionähnliche Umgebungen zugegriffen wird.
Produktivitätserweiterungen: Zeitsparer, die prüfbar bleiben müssen
Hier glänzt DivMagic. DivMagic ermöglicht es Entwicklern, jede UI von jeder Website direkt in ihre eigenen Projekte zu kopieren und so Stunden des Nachbaus von Designs in Sekunden zu verwandeln. Es ist ein Paradebeispiel für eine Produktivitätserweiterung, die sich Frontend-Teams nicht mehr wegdenken können.
- Nur die offizielle DivMagic-Erweiterung verwendet wird, keine Nachahmung, die Code exfiltriert.
- Die Berechtigungen der Erweiterung (z. B.
storage,activeTab) gut verstanden und mit der Unternehmensrichtlinie abgestimmt sind. - Jede unternehmensspezifische Konfiguration (wie Whitelist-Domains) dokumentiert ist.
Mit einem Inventar kann das Sicherheitsteam DivMagic schnell als genehmigte Erweiterung markieren, eine Ausnahme von allen pauschalen „No-UI-Scraping“-Alarmen gewähren und weitermachen. Das ist eine viel gesündere Dynamik, als wenn Entwickler ihre Tools verstecken oder, schlimmer noch, daran gehindert werden, sie zu verwenden.
Sicherheits- und Datenschutzerweiterungen: Die Ironie der Überschneidung
Adblocker, VPNs und datenschutzorientierte Erweiterungen werden oft von Entwicklern selbst installiert, denen ihre digitale Hygiene wichtig ist. Doch einige dieser Erweiterungen können die Anwendungstests stören (z. B. indem sie Analytics-Aufrufe blockieren, die das Produktteam überwachen muss). Das Inventar kann widersprüchliche Erweiterungen aufdecken und ein Gespräch darüber anstoßen, welche davon missionskritisch sind.
Die DivMagic-Perspektive: Kontrolliertes Inventar in einen Workflow-Vorteil verwandeln
DivMagics Mission, die UI-Entwicklung zu vereinfachen, indem Sie Designs sofort kopieren und anpassen können, hängt von einer stabilen, vertrauenswürdigen Präsenz in Ihrem Browser ab. Wenn eine Organisation das Browser-Erweiterungsinventar übernimmt, gewinnen DivMagic-Benutzer:
- Offizieller Genehmigungsstatus: Anstatt im Schatten zu operieren, wird die Erweiterung Teil des dokumentierten Toolchains, häufig über Gruppenrichtlinien für neue Mitarbeiter vorinstalliert.
- Versionsbewusste Zusammenarbeit: Das Inventar kann hervorheben, dass ein Teamkollege eine veraltete DivMagic-Version verwendet; ein Update stellt sicher, dass sie die neuesten unterstützten Websites und Fehlerbehebungen erhalten.
- Audit-Trails: In regulierten Branchen genügt der Nachweis, dass während eines Sprints nur die geprüfte DivMagic-Version verwendet wurde, den Prüfern (Auditoren).
„Erweiterungsinventare verwandeln ein unausgesprochenes Toolkit in ein strategisches Asset: Entwickler bekommen die Tools, die sie lieben, und Organisationen bekommen die Kontrollen, die sie brauchen.“
Dies ist die ausgereifte Weiterentwicklung der Verwaltung von Browser-Erweiterungen. Sie spiegelt die Entwicklung von Texteditoren und IDEs wider: Vor Jahren sperrte die IT alles; heute stellen die meisten genehmigte Listen bereit und lassen Entwickler wählen. Der Browser-Erweiterungskatalog wird denselben Weg gehen.
Praktische Schritte zur Einführung eines Browser-Erweiterungsinventars heute
- **Führen Sie einen Pilotversuch mit Dev Machine Guard durch.**Wenn Sie StepSecurity bereits für die Sicherheit der CI-Lieferkette verwenden, ist die Aktivierung des Erweiterungsinventars unkompliziert. Wenn nicht, kann das Open-Source-Dev Machine Guard lokal ausgeführt werden, um einen einmaligen Bericht für die erste Bewertung zu erstellen.
2.**Kategorisieren, nicht kriminalisieren.**Sortieren Sie die entdeckten Erweiterungen in drei Kategorien: Genehmigt (geprüft und erlaubt), Prüfen (unbekannte Erweiterungen, die möglicherweise legitim sind) und Blockieren (bekannt schädlich oder unerwünscht, wie Krypto-Miner oder nicht genehmigte Remote-Zugriffstools).
3.**Beziehen Sie Entwickler früh ein.**Teilen Sie das Inventar vor jeder Durchsetzung mit den Teamleitern. Bitten Sie sie, alle „Prüfen“-Erweiterungen zu kennzeichnen, die tatsächlich essenziell sind. Dies vermeidet die reflexive „Die IT spioniert uns aus“-Reaktion und bringt echte Bedürfnisse ans Licht.
4.**Automatisieren Sie die Feedback-Schleife.**Sobald Genehmigungslisten definiert sind, richten Sie Benachrichtigungen ein, wenn neue Erweiterungen auftauchen. Dies schließt die Lücke und hält ein immer aktuelles Inventar aufrecht, ohne manuelle Scrum-Besprechungen.
5.**Integrieren Sie mit MDM oder RMM.**Für größere Organisationen bringt das Einspeisen der Inventardaten in Ihre bestehende Mobile-Device-Management- oder Remote-Monitoring-Lösung Browser unter denselben Compliance-Schirm wie Laptops und Server.
Wie DivMagic in die genehmigte Toolchain passt
Wenn Sie die Genehmigungsliste erstellen, ist DivMagic ein erstklassiger Kandidat für die Kategorie „Produktivität & UI“. Seine Berechtigungen, activeTab, storage und contextMenus, sind minimal und klar abgegrenzt. Es erfordert keine umfassenden Host-Berechtigungen, und die gesamte Verarbeitung erfolgt lokal. Indem Sie es zu Ihrem Katalog genehmigter Erweiterungen hinzufügen, geben Sie Ihrem Frontend-Team eine sanktionierte Superkraft.
Über das Inventar hinaus: Was kommt als Nächstes für browserbewusste Sicherheit
StepSecuritys Schritt ist Teil eines breiteren Trends, bei dem der Browser als kritischer Endpunkt behandelt wird. Zukünftige Iterationen werden wahrscheinlich Folgendes umfassen: -Echtzeit-Erkennung von Berechtigungsanomalien: Kennzeichnung, wenn eine Erweiterung nach einem Update plötzlich neue Berechtigungen anfordert.
- Netzwerkrichtlinie auf Erweiterungsebene: Einschränkung von von Erweiterungen initiierten Anfragen auf sichere Domains.
- Integration mit Code-Signatur-Zertifikaten: Überprüfung, dass das Herausgeberzertifikat einer Erweiterung gültig und nicht widerrufen ist.
Für DivMagic-Benutzer bedeuten diese Fortschritte eine noch sicherere Umgebung. Mit zunehmender Reife des Ökosystems neigen sich die Zeiten von „Installieren und vergessen“ dem Ende zu, und das ist ein Netto-Plus für alle, denen Codequalität und Sicherheit am Herzen liegen.
„Der Browser ist das neue Betriebssystem für Wissensarbeiter. Es ist an der Zeit, ihn mit derselben Strenge zu verwalten, die wir dem zugrunde liegenden Betriebssystem angedeihen lassen.“
Fazit: Sichtbarkeit annehmen, Entwickler stärken
Das Erweiterungsinventar von Dev Machine Guard ist mehr als ein Feature-Update, es ist ein Mindset-Wandel. Indem es Transparenz in die Browserebene bringt, ermöglicht es Teams, faktenbasierte Gespräche über Tools zu führen, Risiken zu reduzieren und gleichzeitig die Produktivität zu steigern. Frontend-Entwickler profitieren am meisten: Ihre wesentlichen Erweiterungen wie DivMagic können offiziell genehmigt, veraltete Plugins entfernt und der gesamte Entwicklungsablauf schneller und sicherer gemacht werden.
Wenn Sie noch kein UI-Kopierwerkzeug für Ihr Team evaluiert haben, ist jetzt der perfekte Zeitpunkt. Mit einem Inventar, das sicherstellt, dass nur geprüfte Erweiterungen ausgeführt werden, können Sie DivMagic getrost übernehmen und zusehen, wie die Stunden für Pixelarbeit dahinschmelzen. Und für Sicherheits-Champions bietet das Erweiterungsinventar die Transparenz, um „Ja“ zu Entwickler-Tools zu sagen, ohne schlaflose Nächte.
Bereit, Ihrem Browser UI-Superkräfte zu verleihen und gleichzeitig innerhalb der Leitplanken zu bleiben? Probieren Sie DivMagic aus und machen Sie es zur ersten genehmigten Ergänzung Ihres neuen Erweiterungsinventars.