
Die ClickFix-Malware: Wie gefälschte Browsererweiterungen Entwickler-Workflows gefährden
Browsererweiterungen sind für Frontend-Entwickler unverzichtbar geworden. Sie analysieren Designs, inspizieren Layouts und automatisieren wiederkehrende Aufgaben. Doch diese Abhängigkeit eröffnet auch einen gefährlichen Angriffsvektor: bösartige Erweiterungen, die legitim aussehen, aber tatsächlich Spyware, Ransomware oder Datendiebe sind.
Ein aktueller Bericht von Kaspersky Labs beschreibt eine ausgeklügelte Kampagne namens ClickFix. Diese Malware zielt nicht auf den durchschnittlichen Nutzer ab; sie ködert gezielt Entwickler und Power-User, indem sie vertraute Installationsaufforderungen von Erweiterungen imitiert. Das Verständnis von ClickFix ist für jeden Entwickler, der sowohl Produktivität als auch Sicherheit schätzt, von entscheidender Bedeutung.
Was ist die ClickFix-Malware?
ClickFix ist eine auf Social Engineering basierende Malware, die Opfer dazu bringt, bösartige Browsererweiterungen zu installieren. Der Angriff beginnt mit einer kompromittierten Website, die ein gefälschtes Dialogfeld anzeigt, das oft genau wie eine Chrome- oder Edge-Erweiterungsberechtigungsaufforderung gestaltet ist. Die Nachricht warnt vor einem „fehlenden Plugin“, „veralteten Treiber“ oder „Sicherheitszertifikatsfehler“ und bittet den Benutzer, auf „Erweiterung installieren“ zu klicken, um das Problem zu beheben.
Sobald der Benutzer klickt, wird eine bösartige Erweiterung von einer scheinbar seriösen Quelle geladen, oft über eine versteckte Weiterleitung. Die Erweiterung erhält dann umfangreiche Berechtigungen: Lesen aller Websitedaten, Zugriff auf Cookies, Erfassen von Tastatureingaben und sogar Exfiltrieren lokaler Dateien über den file://-Zugriff.
Die ClickFix-Angreifer zielen speziell auf Entwicklerforen, GitHub-Issues und npm-Paketdokumentationsseiten ab, um die bösartigen Aufforderungen zu verbreiten. Sie wissen, dass Entwickler darauf konditioniert sind, Installationsabläufen von Erweiterungen zu vertrauen.
Wie ClickFix gezielt Entwickler angreift
Entwickler sind Hauptziele, da sie erhöhten Systemzugriff haben und mit sensiblen Assets arbeiten (API-Schlüssel, Authentifizierungstoken, Produktionsanmeldedaten). ClickFix nutzt dies aus, indem es:
- Kontextbezogene Köder: Eine Aufforderung erscheint auf einer Code-Playground-Seite (z. B. CodePen, JSFiddle) und behauptet, ein „React DevTools-Update erforderlich“ oder „Vue.js-Debugger fehlt“. Der Entwickler klickt, ohne nachzudenken, um das Debugging fortzusetzen.
- Gefälschte Fehlerseiten: Wenn ein lokaler Entwicklungsserver (localhost) geladen wird, erscheint eine gefälschte SSL-Warnung, die den Entwickler auffordert, „die lokale Sicherheitszertifikatserweiterung zu installieren“, was in Wirklichkeit die Malware ist.
- Phishing über Klonseiten: Der Angreifer klont beliebte Erweiterungsseiten (wie einen bekannten Farbwähler oder JSON-Formatter) und injiziert die bösartige Nutzlast. Die gefälschte Seite sieht pixelgenau wie die echte aus.
Die technische Anatomie eines ClickFix-Angriffs
Lassen Sie uns aufschlüsseln, was nach der Installation der Erweiterung passiert. Die bösartige Erweiterung enthält typischerweise eine manifest.json mit Berechtigungen wie <all_urls>, webRequest, cookies und storage. Sie kann auch native Messaging-Funktionen enthalten, um mit externen Skripten zu interagieren.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Das Hintergrundskript führt dann Folgendes aus:
- Überwacht alle HTTP-Anfragen, um API-Schlüssel, Token und Formulardaten zu stehlen.
- Injiziert ein Skript in jede Seite, um Tastatureingaben und Zwischenablageinhalte zu erfassen.
- Sendet regelmäßig exfiltrierte Daten an einen Command-and-Control-Server.
- Verwendet JavaScript-Verschleierung, um der Erkennung durch Sicherheitsscanner zu entgehen.
Viele der kompromittierten Erweiterungen bestehen den Chrome Web Store-Überprüfungsprozess, weil sie bösartigen Code in verschleierten Modulen verstecken, die erst nach einem Ping vom Server nach der Installation geladen werden.
Auswirkungen in der Praxis: Warum Entwickler sich darum kümmern müssen
Für einen Frontend-Entwickler kann eine kompromittierte Erweiterung Folgendes bedeuten:
- Gestohlene Anmeldedaten: Zugriff auf Produktionsdatenbanken, CI/CD-Pipelines und Cloud-Konsolen.
- Datenleck: Kundendesigns, proprietärer Code und interne Dokumentation.
- Risiko für die Lieferkette: Wenn die Erweiterung Zugriff auf npm- oder Git-Repositorys hat, kann sie Paketdateien ändern oder bösartigen Code committen.
- Reputationsschaden: Ein Sicherheitsvorfall, der auf den kompromittierten Computer eines Entwicklers zurückgeführt wird, kann Karrierechancen und Teamvertrauen schädigen.
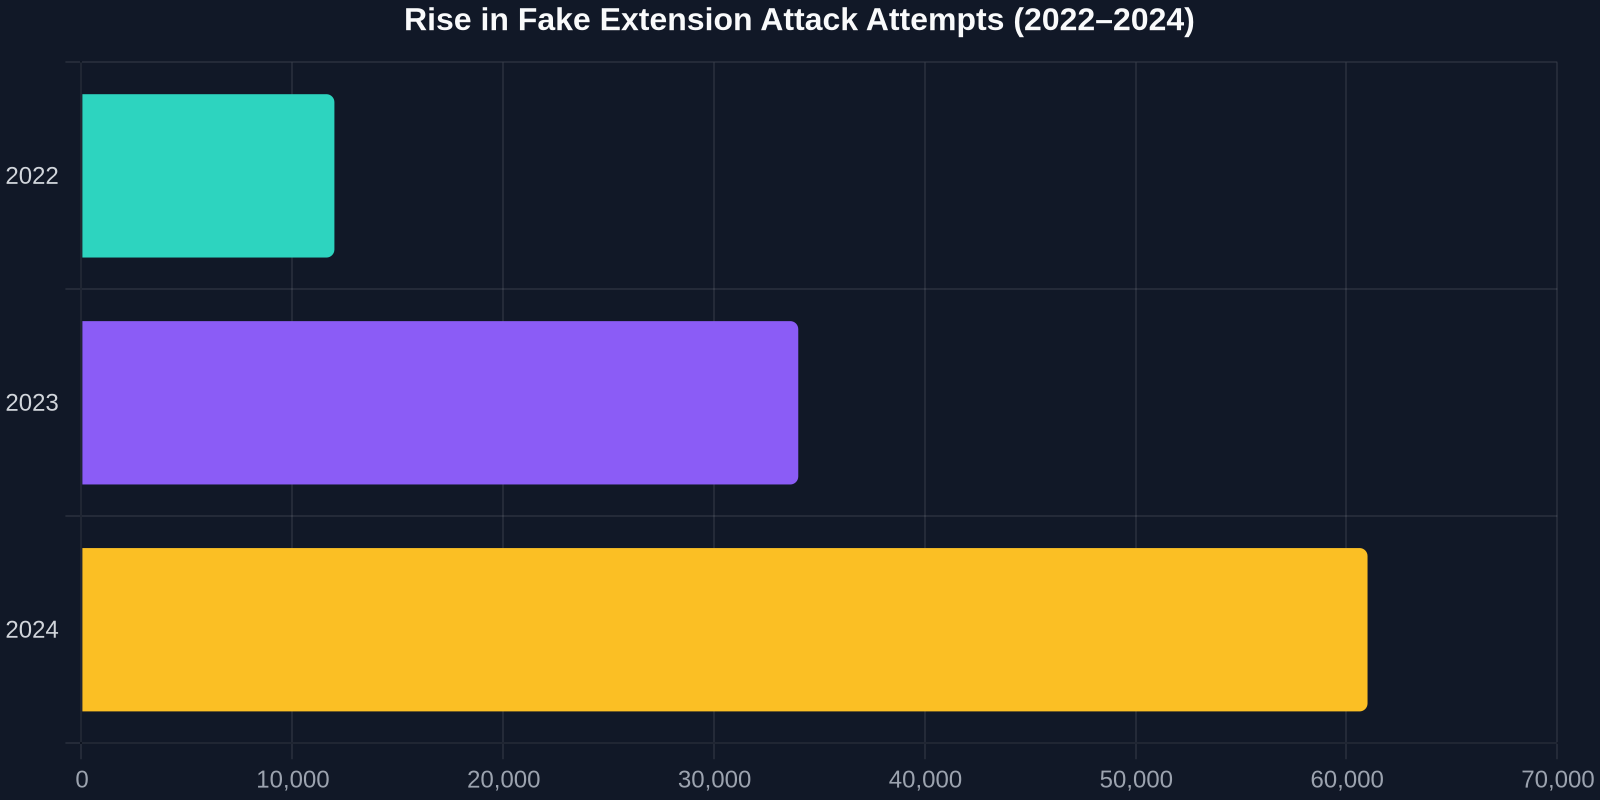
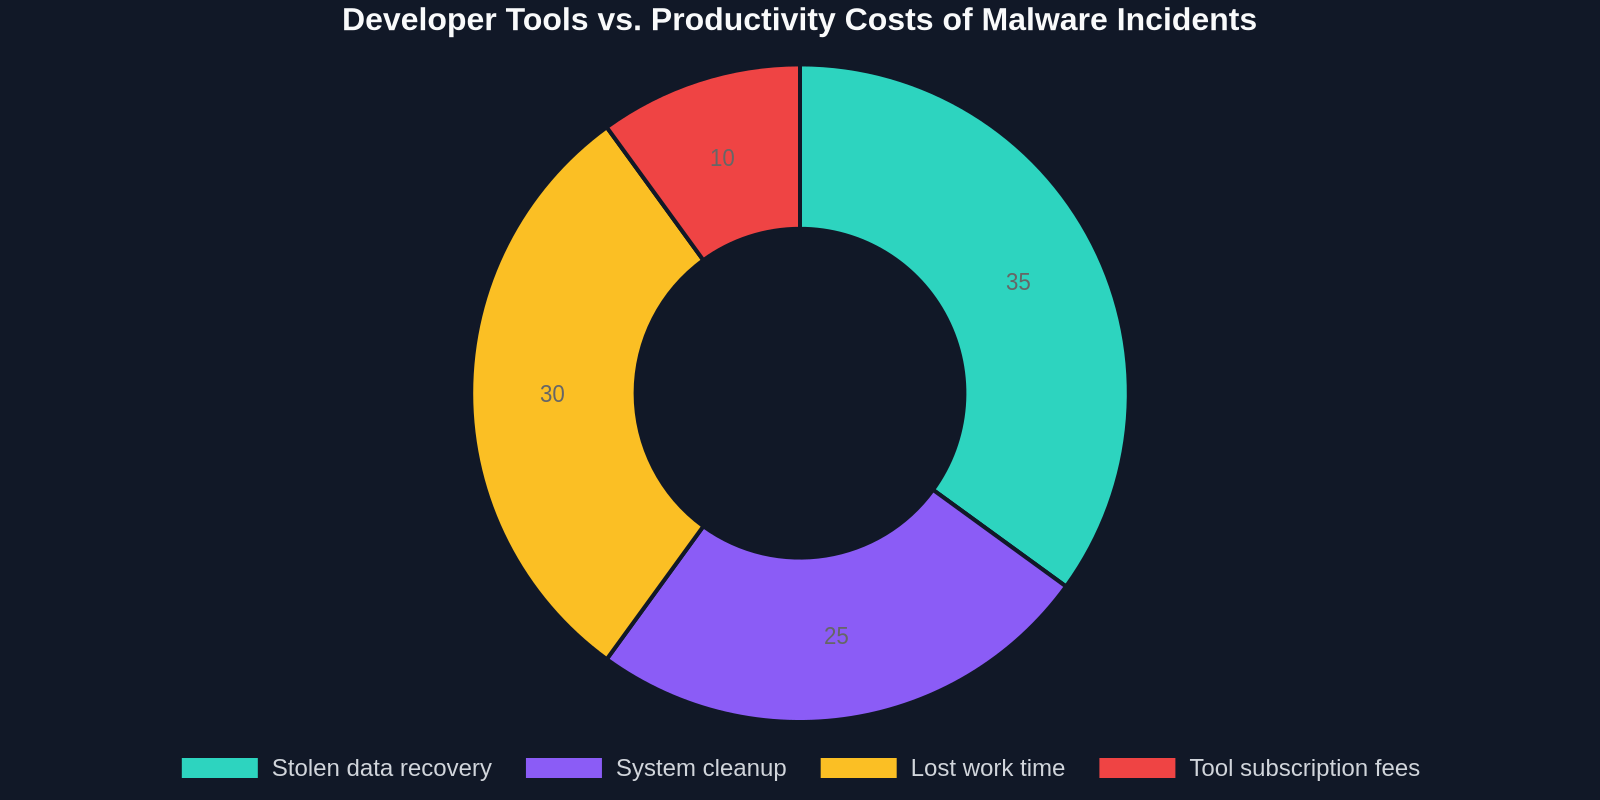
Die Häufigkeit dieser Angriffe nimmt zu. Laut Kaspersky waren ClickFix-Varianten in den letzten sechs Monaten für mehr als 40.000 bestätigte Infektionen verantwortlich, wobei ein unverhältnismäßig großer Anteil der Opfer Softwareentwickler waren.
Wie DivMagic die Angriffskette unterbricht
DivMagic ist eine vertrauenswürdige Browsererweiterung, die speziell für Frontend-Entwickler entwickelt wurde, und ihre Architektur vermeidet von Natur aus die Gefahren von ClickFix und ähnlicher Malware:
- Keine trügerischen Installationsaufforderungen: DivMagic ist nur aus dem offiziellen Chrome Web Store und den verifizierten Microsoft Edge Add-ons installierbar. Es verwendet niemals gefälschte „Update erforderlich“-Dialoge.
- Minimale Berechtigungen: DivMagic fordert nur die Berechtigungen, die zum Kopieren von CSS von Websites erforderlich sind, kein
<all_urls>, keincookies, keinwebRequest. Sie können den Quellcode auf GitHub überprüfen, um dies zu bestätigen. - Aktive Betreiber-Community: Die Erweiterung ist Open Source und wird regelmäßig überprüft. Probleme werden transparent auf GitHub verfolgt.
- Keine externen Serveraufrufe: Aller kopierte Code wird lokal in Ihrem Browser verarbeitet. Niemals verlassen Daten Ihren Computer.
Überprüfen Sie vor der Installation einer Erweiterung immer deren Berechtigungen, Sternbewertung und letztes Aktualisierungsdatum. Das transparente Entwicklungsmodell von DivMagic macht es leicht, ihm zu vertrauen.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Bewährte Methoden zur Vermeidung von ClickFix und ähnlichen Bedrohungen
- Überprüfen Sie die Erweiterungs-ID: Stimmen Sie die Store-ID mit der offiziellen Website des Entwicklers ab. Chrome Web Store-IDs sind eindeutig, setzen Sie ein Lesezeichen darauf.
- Verwenden Sie die Richtlinie „Nur aus dem Store zulassen“: In verwalteten Umgebungen (Büro) setzen Sie eine Richtlinie durch, die seitlich geladene Erweiterungen blockiert.
- Überprüfen Sie die Berechtigungswarnungen: Wenn ein Farbwähler nach
<all_urls>undCookiesfragt, ist das eine rote Flagge. - Halten Sie Erweiterungen auf dem neuesten Stand: Veraltete Erweiterungen können bekannte Schwachstellen enthalten. Aktualisieren Sie jedoch nur aus dem offiziellen Store, niemals über Popup-Warnungen.
- Verwenden Sie einen vertrauenswürdigen Satz von Tools: Bleiben Sie bei bekannten Erweiterungen wie DivMagic, React DevTools (offiziell) und Lighthouse. Überprüfen Sie jedes neue Tool vor der Installation.
- Schulen Sie Ihr Team: Führen Sie einen Sicherheitsworkshop durch, der ClickFix demonstriert. Zeigen Sie, wie ein gefälschtes Dialogfeld mit einem legitimen identisch aussieht.
„Die gefährlichsten Sicherheitslücken befinden sich nicht in Ihrem Code, sondern in den Tools, denen Sie blind vertrauen.“, angepasst von Sicherheitsforscher Brian Krebs
Fazit
Browsererweiterungen sind das Schweizer Taschenmesser der Frontend-Entwicklung, aber jedes neue Tool fügt einen potenziellen Einstiegspunkt für Malware hinzu. ClickFix ist eine deutliche Erinnerung daran, dass Cyberkriminelle ihr Social Engineering anpassen, um gezielt Entwickler ins Visier zu nehmen. Indem Sie informiert bleiben, Quellen überprüfen und transparente, berechtigungsarme Tools wie DivMagic wählen, können Sie Ihren Workflow und Ihre Karriere schützen.
Wenn Sie das nächste Mal ein Popup auffordert, eine „wesentliche Sicherheitserweiterung“ zu installieren, halten Sie inne, prüfen Sie und denken Sie nach – das könnte Sie davor bewahren, eine ClickFix-Statistik zu werden.