
Microsofts neuestes Sicherheits-Update: Blockierung aller Drittanbieter-Skripte auf Entra-Anmeldeseiten
In einer Zeit, in der digitales Vertrauen die Währung des Geschäfts ist, hat Microsoft die Messlatte höher gelegt. Ab Mitte Oktober 2024 wird der Technologieriese beginnen, alle Drittanbieter-Skripte von seinen Entra-Anmeldeseiten zu blockieren. Dies ist keine sanfte Abschaffung oder ein schrittweiser Ansatz, sondern eine harte, sofortige Unterbrechung, die die Art und Weise, wie Organisationen mit der Identitätsplattform von Microsoft interagieren, neu gestalten wird.
Jahrelang haben Entwickler alles von Analyse-Trackern bis hin zu Live-Chat-Widgets direkt in die Microsoft-Anmeldeerfahrung eingebettet. Da Entra ID (ehemals Azure Active Directory) als Authentifizierungs-Backend für Millionen von Nutzern dient, sind diese Skripte allgegenwärtig geworden. Doch damit ist ab Oktober Schluss. Microsofts Entscheidung, so plötzlich sie auch kommt, beruht auf einer wachsenden Intoleranz gegenüber den Sicherheits- und Leistungsrisiken, die durch externen Code entstehen.
Warum blockiert Microsoft Drittanbieter-Skripte?
Die Begründung für diesen Schritt ist zweigeteilt: Sicherheit und Benutzererfahrung. Drittanbieter-Skripte sind ein bekannter Vektor für Angriffe auf die Lieferkette. Böswillige Akteure haben in der Vergangenheit seriöse JavaScript-Bibliotheken kompromittiert, um Keylogger einzuschleusen, Anmeldedaten zu exfiltrieren oder Sitzungen direkt auf der Anmeldeseite zu kapern. Durch die Eliminierung aller externen Skripte schließt Microsoft eine große Angriffsfläche.
Man denke an die berüchtigten Magecart-Angriffe, bei denen Angreifer kleine JavaScript-Schnipsel in E-Commerce-Checkout-Seiten einfügten, um Kreditkartendaten abzugreifen. Eine ähnliche Technik könnte verwendet werden, um Entra-ID-Anmeldedaten oder Sitzungstoken zu erfassen. Das Zero-Trust-Sicherheitsmodell verlangt, dass jede Komponente des Authentifizierungsablaufs verifiziert und kontrolliert wird, und ein Drittanbieter-Skript erfüllt diese Anforderung per Definition nicht.
Leistung ist ein weiterer kritischer Faktor. Laut internen Studien können Drittanbieter-Skripte die Anmeldeseite um Hundert Kilobytes aufblähen und unnötige Latenz verursachen. Bei langsamen mobilen Verbindungen kann dies den Unterschied zwischen einem frustrierten Benutzer und einem sicherheitsbewussten Benutzer ausmachen, der den Anmeldeversuch abbricht. Microsoft möchte eine schnelle, zuverlässige Anmeldeerfahrung garantieren, die nicht durch externe Abhängigkeiten beeinträchtigt wird.
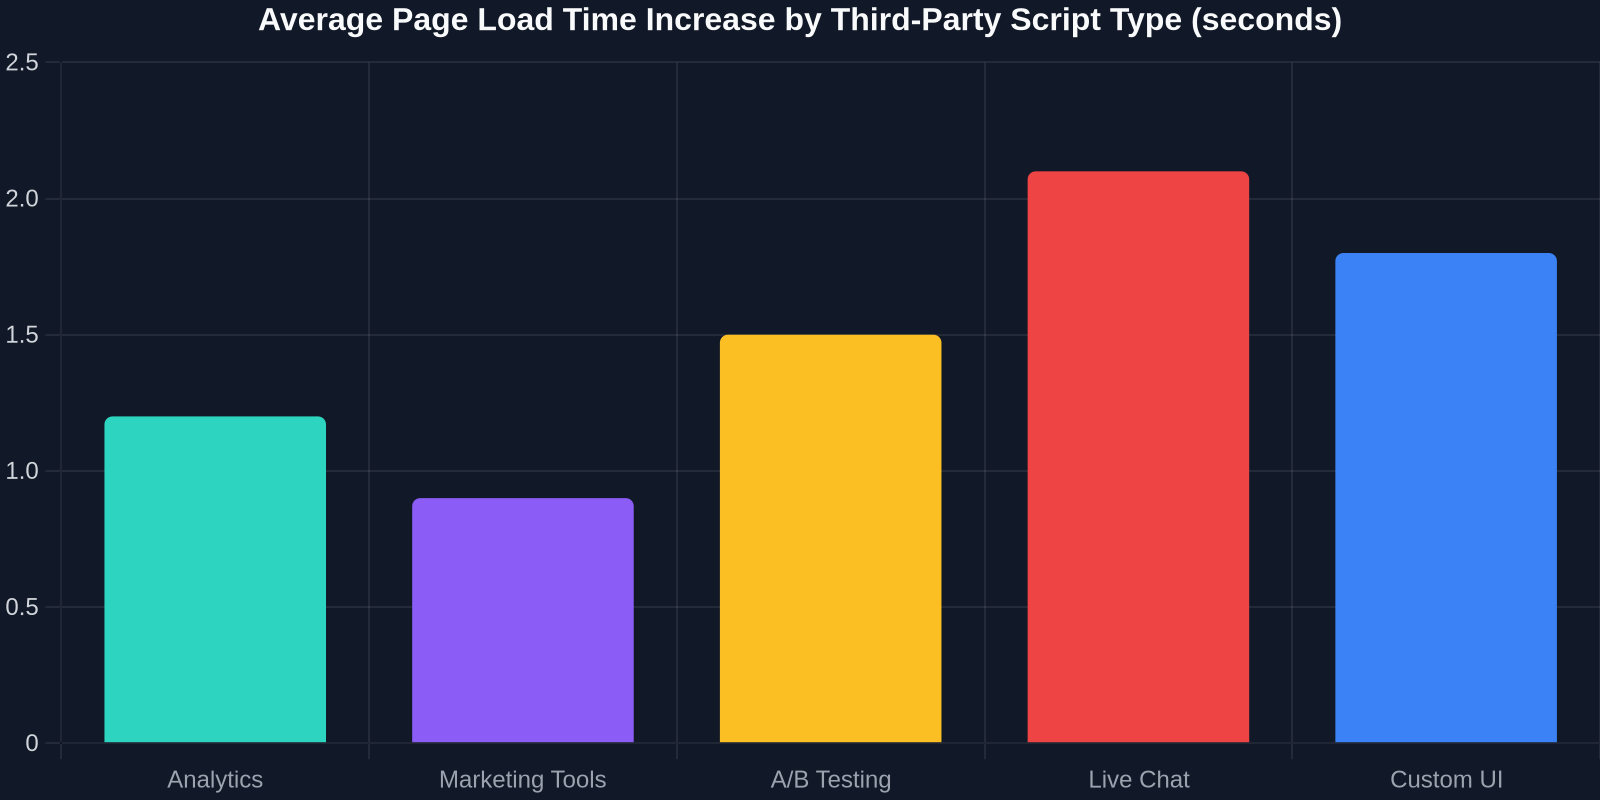
Das obige Diagramm veranschaulicht, wie stark jede Skriptkategorie zu den Seitenladezeiten beiträgt. Analyse-Skripte fügen oft 1,2 Sekunden hinzu, während Live-Chat-Widgets dies auf über 2 Sekunden aufblähen können. Wenn jede Millisekunde zählt, ist das Entfernen dieser Skripte ein Leistungsgewinn.
Was dies für Entwickler und Organisationen bedeutet
Die unmittelbare Auswirkung ist, dass viele Anpassungen nicht mehr funktionieren. Wenn Ihre Organisation Google Tag Manager, Intercom, reCAPTCHA oder ein anderes Skript über die Branding- und Anpassungsoptionen von Entra hinzugefügt hat, werden diese nicht mehr funktionieren. Microsoft gewährt eine Übergangsfrist bis Oktober, um Ihre Konfigurationen zu überprüfen und anzupassen.
Entwickler müssen auf native Alternativen umsteigen. Der risikobasierte bedingte Zugriff von Microsoft selbst kann CAPTCHA ersetzen, indem er Benutzerrisikosignale bewertet. Anmeldeanalysen können aus den Anmelde- und Prüfprotokollen von Entra abgeleitet werden. Für dynamische UI-Elemente können Sie das Aussehen mit statischem CSS und HTML nachbilden, eine Aufgabe, die mit Werkzeugen wie DivMagic, mit denen Sie jede Web-UI direkt kopieren können, erleichtert wird.
"Diese Entscheidung zwingt Entwickler, den clientseitigen Ballast zu überdenken, der sich im Laufe der Jahre in die Authentifizierungsabläufe eingeschlichen hat. Es ist ein Weckruf."
Der Weg nach vorn: Eine sauberere, sicherere Authentifizierungslandschaft
Microsoft hat signalisiert, dass dies erst der Anfang ist. Während die anfängliche Blockierung für Entra-Anmeldeseiten gilt, wird sich die Richtlinie wahrscheinlich in Zukunft auf andere Microsoft 365-Anmeldeerfahrungen (wie Outlook, Teams und SharePoint) ausweiten. Das Unternehmen zieht damit effektiv eine Grenze: Authentifizierungsseiten sind kein Ort für Code von Drittanbietern.
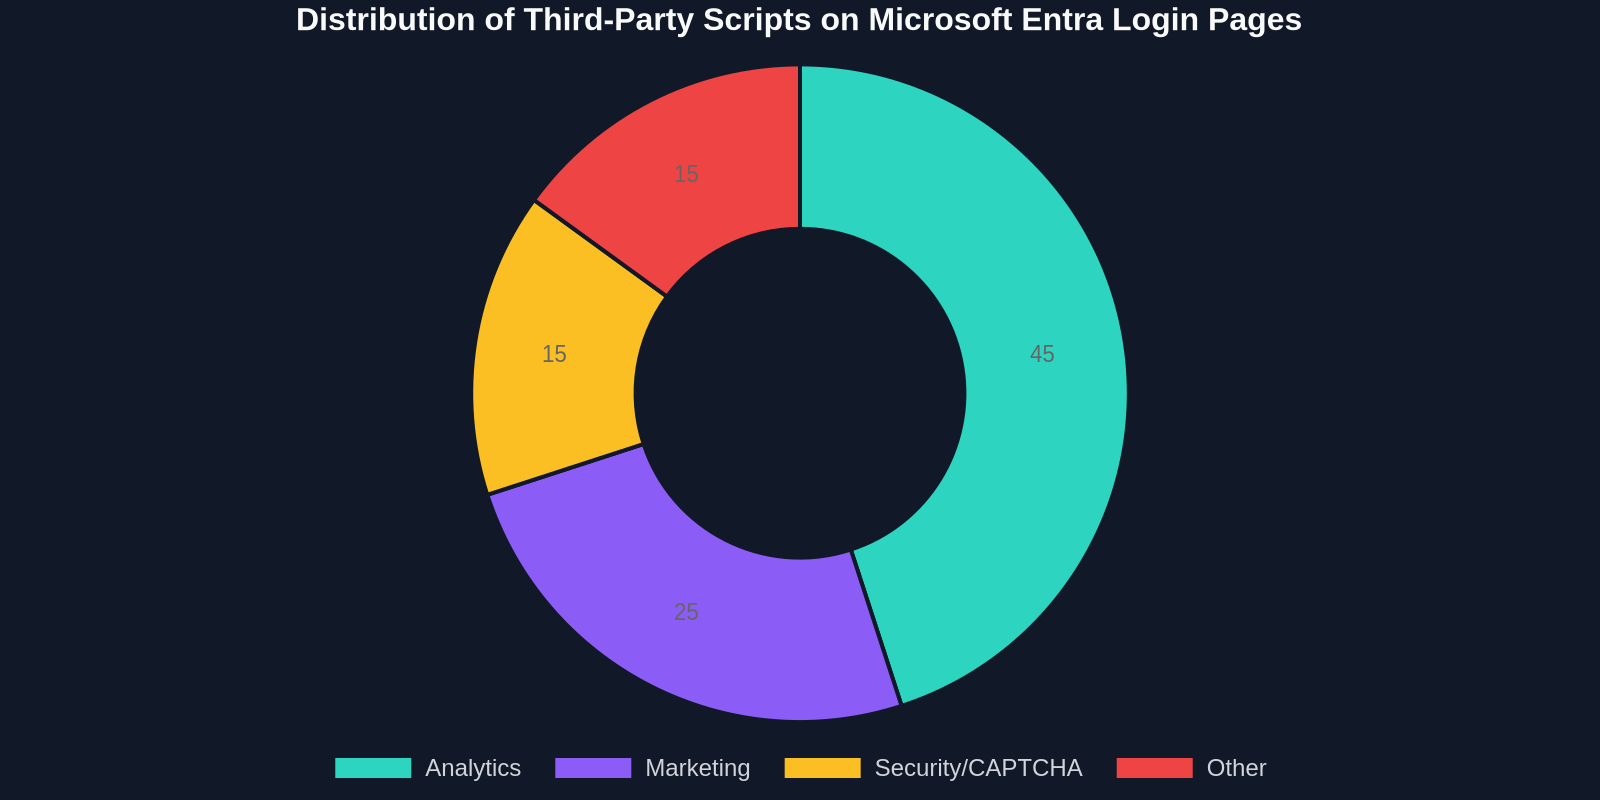
Das obige Donut-Diagramm zeigt die aktuelle Verteilung der Skripttypen auf Entra-Anmeldeseiten. Analyseskripte dominieren, gefolgt von Marketing-Tools und Sicherheits-Widgets. Wenn diese verschwinden, wird die Anmeldeerfahrung sauberer und einheitlicher.
Für zukunftsorientierte Entwickler bietet dies die Gelegenheit, sicherere und leistungsfähigere Muster zu übernehmen. Moderne Authentifizierung sollte unsichtbar und reibungslos sein. Durch die Entfernung überflüssiger Skripte treibt Microsoft die Branche in Richtung dieses Ideals.
Wie DivMagic Ihnen hilft, sich an die skriptlose Zukunft anzupassen
Ein häufiger Anwendungsfall für Drittanbieter-Skripte auf Anmeldeseiten war die Erstellung visuell ansprechender, markenspezifischer Oberflächen, die von den Standardvorlagen von Microsoft abwichen. Entwickler injizierten JavaScript, um HTML umzuordnen, Animationen hinzuzufügen oder umfangreiche Komponenten einzubetten. Mit der neuen Einschränkung sind Sie auf das beschränkt, was die nativen Branding-Einstellungen von Entra zulassen. Sie können jedoch dennoch ein individuelles Aussehen erzielen, indem Sie das Design einer beliebigen Website erfassen und in statisches CSS/HTML übersetzen, das innerhalb der Einschränkungen von Entra funktioniert.
DivMagic ermöglicht es Ihnen beispielsweise, jedes UI-Element von jeder Website zu inspizieren und zu kopieren, einschließlich der genauen Stile, Abstände und Schriftarten. Sie können diesen Code dann in eine konforme, skriptfreie benutzerdefinierte Anmeldeseite umwandeln. Es ist eine leistungsstarke Möglichkeit, Ihre Markenidentität zu bewahren, ohne gegen die neue Richtlinie von Microsoft zu verstoßen.
Fazit
Microsofts Entscheidung, Drittanbieter-Skripte auf Entra-Anmeldeseiten zu blockieren, ist ein mutiger Schritt, der Sicherheit und Leistung über Bequemlichkeit stellt. Auch wenn dies etablierte Arbeitsabläufe stören mag, führt es letztendlich zu einer vertrauenswürdigeren Authentifizierungsumgebung für alle. Entwickler, die jetzt handeln, um ihre Skriptabhängigkeiten durch native Entra-Funktionen oder statische, gut gestaltete Benutzeroberflächen zu ersetzen, werden der Zeit voraus sein.
Bereiten Sie Ihre Organisation vor, überprüfen Sie Ihre Anpassungen und begrüßen Sie eine sauberere, sicherere Zukunft. Die Uhr tickt auf Mitte Oktober zu.