
Schädliche Browsererweiterungen: Die nächste Grenze der UI-Manipulation und ein sicherer Weg nach vorne für Entwickler
Die aktuelle tiefgehende Analyse von Cybersicherheitsforschern zu Schwachstellen in Browsererweiterungen offenbart eine erschreckende Realität: Die Werkzeuge, die wir installieren, um unser Weberlebnis anzupassen oder unsere Produktivität zu steigern, können zu Wölfen im Schafspelz werden. Die Analyse von 2026 auf The Hacker News beschreibt detailliert, wie bösartige Erweiterungen nicht nur Daten stehlen, sondern die Benutzeroberfläche selbst chirurgisch manipulieren können, um Benutzer, Entwickler und sogar Sicherheitssysteme zu täuschen. Hier geht es nicht um plumpe Pop-up-Werbung; es geht darum, das DOM und CSS des Live-Webs, das Sie sehen, umzuschreiben, um ausgeklügelte Man-in-the-Browser-Angriffe durchzuführen. Für Frontend-Entwickler und UI-Ingenieure ist diese Forschung ein Weckruf, der eine grundlegende Neubewertung unseres Vertrauens in browserbasierte Werkzeuge und, entscheidend, wie wir Webdesign sicher inspizieren, daraus lernen und es replizieren, erzwingt.
Die Spannung ist klar: Unser Workflow als moderne UI-Entwickler lebt von der Fähigkeit, Elemente aus dem Web direkt im Browser zu kopieren und anzupassen. Aber wenn Erweiterungen kompromittiert werden können, um das zu verändern, was wir sehen, wie können wir dann darauf vertrauen, dass das CSS, das wir über eine zwielichtige Erweiterung von einer Seite 'kopieren', überhaupt echt ist? Wir werden die spezifischen Bedrohungen aus der Forschung entschlüsseln, die technischen Angriffsvektoren wie die DOM-Halluzination aufschlüsseln und uns dann der entscheidenden Lösung zuwenden: einem grundlegend anderen, schreibgeschützten Ansatz zur UI-Extraktion, den DivMagic verkörpert und der Ihren kreativen Prozess sicher und Ihre Codebasis sauber hält.
Die Anatomie eines auf die UI abzielenden Browsererweiterungsangriffs
Um die Gefahr zu verstehen, muss man zuerst die Macht verstehen, die eine Browsererweiterung ausübt. Moderne Erweiterungen, insbesondere solche, die als Manifest V3 deklariert sind, haben immer noch die Fähigkeit, Daten auf von Ihnen besuchten Seiten zu lesen und zu ändern, vorausgesetzt, der Benutzer gewährt Host-Berechtigungen. Die Forschung hebt eine Verschiebung vom passiven Datensammeln zur aktiven UI-Täuschung hervor. Diese Erweiterungen injizieren ihr eigenes CSS und JavaScript nahtlos in den Ausführungskontext der Zielseite, wodurch ihre bösartigen Oberflächenschichten für das bloße Auge nicht mehr von der legitimen Seite zu unterscheiden sind.
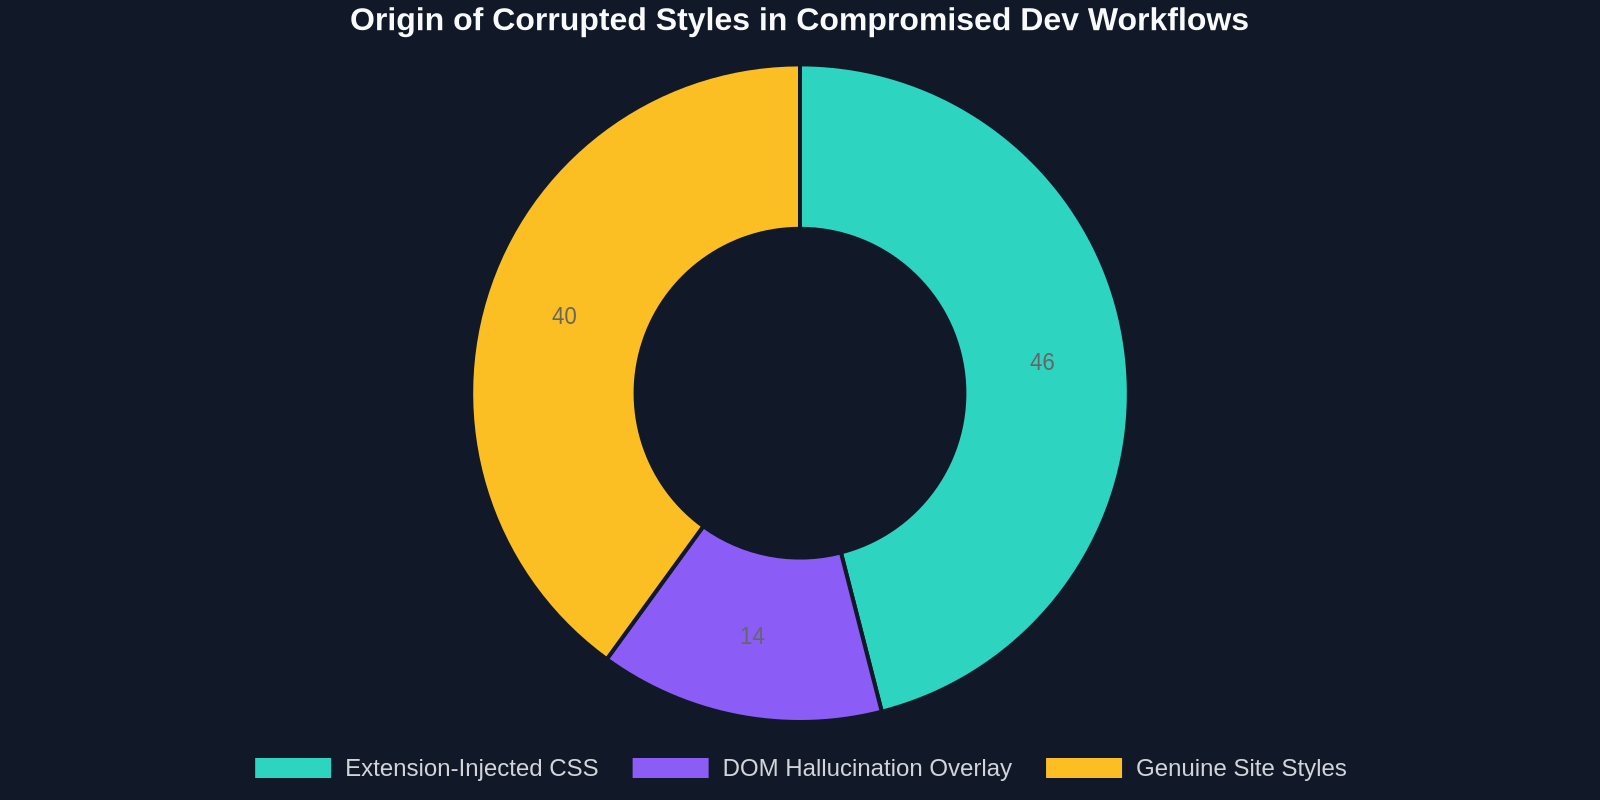
Dies sind keine plumpen Overlays wie vor einem Jahrzehnt. Der bösartige Code inspiziert sorgfältig das vorhandene Stylesheet der Website, extrahiert Schriftfamilien, Farbpaletten und Box-Schatten und generiert dann gefälschte Eingabeaufforderungsfenster, Anmeldeformulare oder Kryptowährungs-Wallet-Oberflächen, die pixelgenaue Nachbildungen sind. Der wahre Horror für Entwickler ist, dass, wenn Sie eine solche infizierte Erweiterung als 'CSS-Inspektor' oder 'Schriftarten-Finder' verwenden würden, sie Ihnen subtil veränderte Eigenschaftswerte im DevTools-Bereich anzeigen könnte. Die Forschung bestätigt, dass fortgeschrittene Stämme aktiv in die chrome.devtools.inspectedWindow-API einhaken, um Ihnen, dem Entwickler, direkt verfälschte Daten zu liefern, wodurch Ihr Lernprozess effektiv korrumpiert wird und möglicherweise mit Hintertüren versehene Design-Tokens in Ihre eigenen Projekte eingeschleust werden.
DOM-Halluzination: Wenn 'Copy Outer HTML' dich belügt
Der technisch faszinierendste Angriffsvektor, der detailliert beschrieben wird, ist die DOM-Halluzination. Unter normalen Umständen erwarten Sie, wenn Sie mit der rechten Maustaste auf ein Element klicken und 'Inspizieren' auswählen, dass die Entwicklertools des Browsers Ihnen eine objektive Momentaufnahme des Live-Dokumentobjektmodells zeigen. Eine bösartige Erweiterung mit tiefgehenden Berechtigungen kann dies abfangen. Sie überlagert nicht nur ein Element visuell; sie schreibt den DOM-Baum, wie er von der API gemeldet wird, neu, bevor Ihre DevTools ihn überhaupt rendern. Das bedeutet, dass das HTML, von dem Sie dachten, Sie hätten es von einer seriösen Website kopiert, ein von einem Angreifer erstelltes Phantom sein könnte. Für einen UI-Ingenieur, der Designsystemmuster sammelt, könnte ein halluzinierter DOM-Knoten einen versteckten, bösartigen Event-Listener oder eine subtile XSS-Payload-Maske injizieren, die Ihrer visuellen Code-Überprüfung entgeht.
Die Lähmung des Frontend-Workflows: Vertrauensprobleme bei 'View Source'
Diese Bedrohung zerbricht grundlegend eine fast heilige, zentrale Lernschleife für Entwickler. Seit den Anfängen des Webs waren 'View Page Source' und 'Inspect Element' die Universität für Generationen von Frontend-Entwicklern. Wir sezieren wunderschöne Animationen von preisgekrönten Websites, verstehen komplexe Grid-Layouts durch das Verfolgen von grid-template-areas und extrahieren Clip-Pfad-Polygone für die perfekte Hero-Section-Form. Was passiert, wenn der Lehrer still und heimlich durch einen Bösartigen ersetzt wurde?
Die gefährlichste Malware für einen Entwickler ist nicht die, die Ihren Rechner zum Absturz bringt; es ist die, die langsam Ihr Verständnis von CSS vergiftet, eine halluzinierte Eigenschaft nach der anderen.
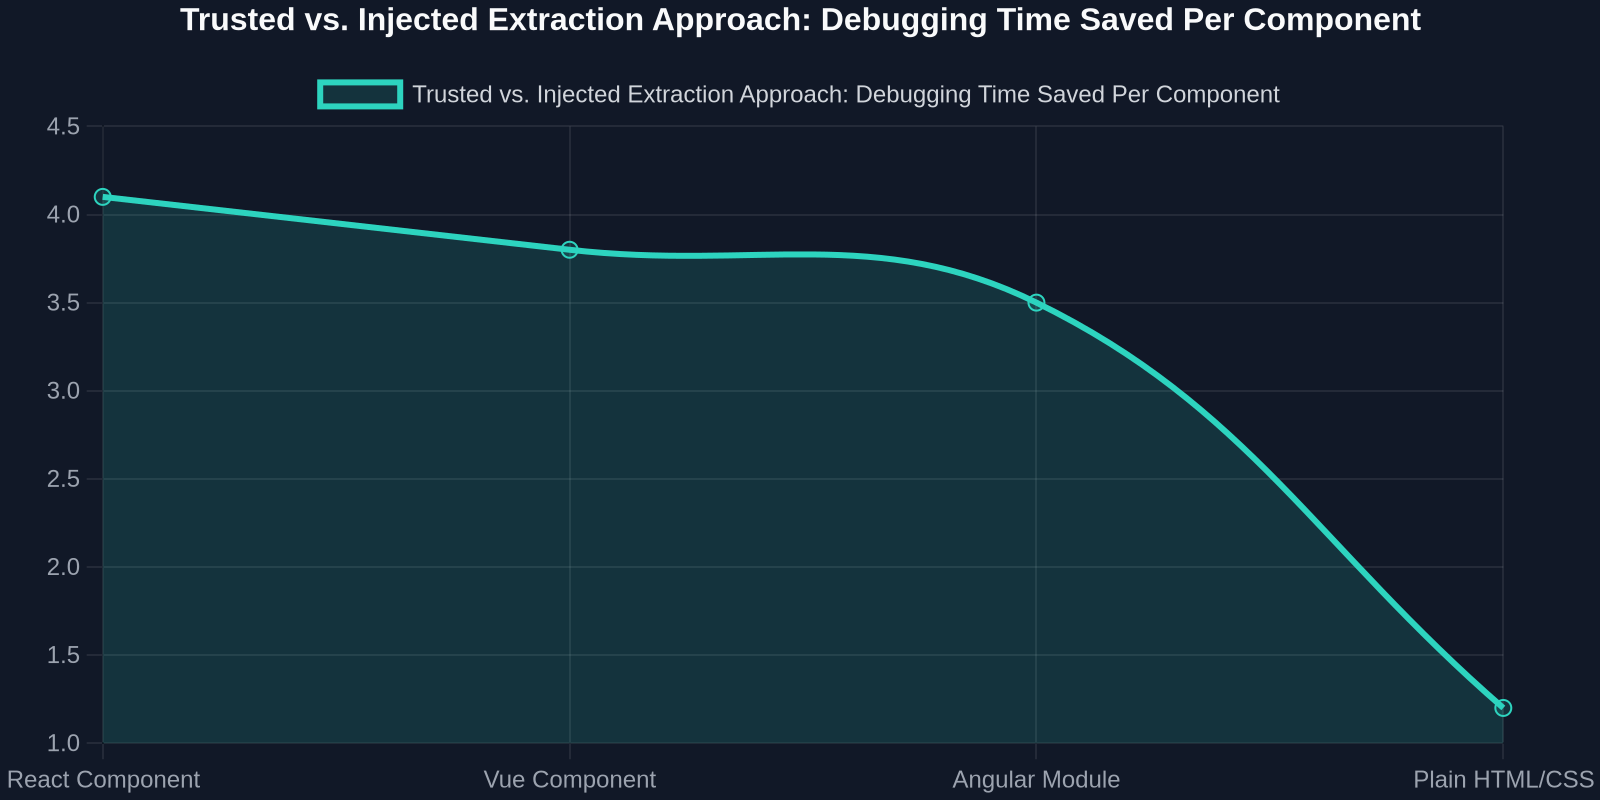
Die Analyse erwähnt, dass infizierte Maschinen in einer untersuchten Sandbox-Umgebung einen Anstieg der unterdrückten Konsolenwarnungen um 200% zeigten, die von der Erweiterung unterdrückt wurden, um ihre eigenen Fehler zu verbergen. Besorgniserregender war, dass wichtige Web-APIs wie getComputedStyle monkey-gepatcht wurden, um verfälschte Werte zurückzugeben. Für einen Entwickler, der eine UI-Komponentenbibliothek erstellt, könnte dies bedeuten, zu glauben, dass ein bestimmter dreifach verschachtelter Flexbox-Trick browserübergreifend funktioniert, während in Wirklichkeit die lokale Erweiterung die Darstellung künstlich reparierte. Wenn Sie diese Komponente später live schalten, ohne die Erweiterung, zerbricht sie. Die hier verlorene Debugging-Zeit ist keine Unannehmlichkeit; sie ist ein direkter Schlag gegen Geschwindigkeit und Codequalität.
DivMagics Paradigma: Sicheres UI-Kopieren ohne riskante Erweiterungsausführung
Hier wird die architektonische Wahl, wie Sie UI-Elemente extrahieren, zu Ihrer primären Sicherheitskontrolle. Die meisten CSS-Extraktionserweiterungen funktionieren, indem sie komplexes JavaScript direkt in das DOM der Webseite injizieren. Sie müssen Knoten manipulieren, durchlaufen und klonen, während ihre Skripte aktiv im Ziel-Origin ausgeführt werden. Dies ist der Vektor der Kompromittierung. DivMagics Ansatz ist grundlegend schreibgeschützt und nicht-injizierend. Es fungiert als lokalisierter Dienst, der die rohen, nicht manipulierten statischen DOM- und CSSOM-Momentaufnahmen analysiert, die von den nativen Erweiterungs-APIs des Browsers bereitgestellt werden, ohne jemals Code in die Laufzeitumgebung der Website zu injizieren. Kein fremdes Skript berührt den Live-Seitenkontext, was DOM-Halluzination durch einen Cross-Origin-Angriff für diesen Anwendungsfall effektiv unmöglich macht.
Für einen UI-Entwickler bedeutet dies, dass der Hex-Code, den Sie für den Hintergrund eines Call-to-Action-Buttons kopieren, definitiv der aus dem autoritativen Stylesheet der Website ist, nicht die Injektion eines Angreifers. Die Grid-Struktur, die Sie in Ihr Tailwind-Projekt konvertieren, trägt kein verstecktes trojanisches Pferd eines zusätzlichen, bösartigen div in sich. Die Sicherheitsgarantie ist nicht, dass DivMagic böse Erweiterungen 'erkennt', sondern dass der Mechanismus, mit dem es Ihnen pixelgenauen, konvertierbaren Code liefert, die Angriffsfläche nicht exponiert, auf der diese bösen Erweiterungen spielen.
Jenseits der Sicherheit: Die Integrität von Design-Tokens
Die Diskussion erstreckt sich von der Sicherheit hin zur reinen Design-Integrität. Mit der Reifung der UI-Entwicklung bewegen sich Teams hin zu token-basierten Workflows, bei denen eine Farbe kein Hex-Wert ist, sondern ein var(--color-primary-500). Das Kopieren von rohem CSS von einer Seite ebnet diese Token-Struktur unweigerlich zu statischen, undurchsichtigen Werten ein, die ein Albtraum in der Wartung sind. Die Bedrohung durch bösartige Erweiterungen verstärkt dieses Problem. Eine kompromittierte Erweiterung könnte Ihre Tokens nicht nur einebnen, sondern sie subtil verschieben und so einen Dark-Pattern-Pharming-Angriff auf die visuelle Sprache Ihrer Marke implementieren.
border-radius in einen konfigurierbaren Design-Token mit calc() umwandeln oder eine Farbpalette in HSL-Variablen für dynamisches Theming konvertieren. Die Ausgabe wird zu einer vertrauenswürdigen Grundlage für Ihr Designsystem, nicht zu einem Code-Snippet, das Sie Zeile für Zeile unter Quarantäne stellen und bereinigen müssen.
Aufbau einer malware-resistenten UI-Entwicklungs-Sandbox
Angesichts dieser Risiken: Wie sollte ein sicherheitsbewusstes Frontend-Team seinen Lern- und Referenzworkflow umstrukturieren? Das Prinzip ist Isolation. Niemals wieder sollte Ihr primäres Inspektionswerkzeug, das Sie zum Einfügen von Code in Ihr Designsystem verwenden, einen Ausführungskontext mit Ihrem täglichen Surfen, sozialen Medien oder Krypto-Wallet-Erweiterungen teilen. Dies ist ein praktischer Leitfaden, der auf den Erkenntnissen der Forschung basiert.
1. Profiltrennung: Das „Inspect“-Profil
Erstellen Sie ein dediziertes, reines Browserprofil ohne nicht essentielle Erweiterungen. Dieses Profil ist nur zum Öffnen von Referenzseiten, Inspizieren von Elementen und Verwenden Ihres vertrauenswürdigen UI-Extraktionstools gedacht. Die Forschung zeigte, dass das bloße Deaktivieren unnötiger Erweiterungen in einem einzigen Profil nicht ausreicht, da einige Malware-Beispiele laterale Persistenz zeigten, indem sie sich in gemeinsam genutzten Cache-Speichern versteckten, die für alle Profile zugänglich sind. Ein vollständig isoliertes Benutzerdatenverzeichnis ist sicherer. Verwenden Sie die DevTools dieses Profils als Ihre einzige Quelle der Wahrheit und nutzen Sie DivMagic ausschließlich darin, um Elemente in Ihr Projekt zu kopieren.
2. Überprüfen Sie die Kopier-Pipeline, nicht nur die Seite
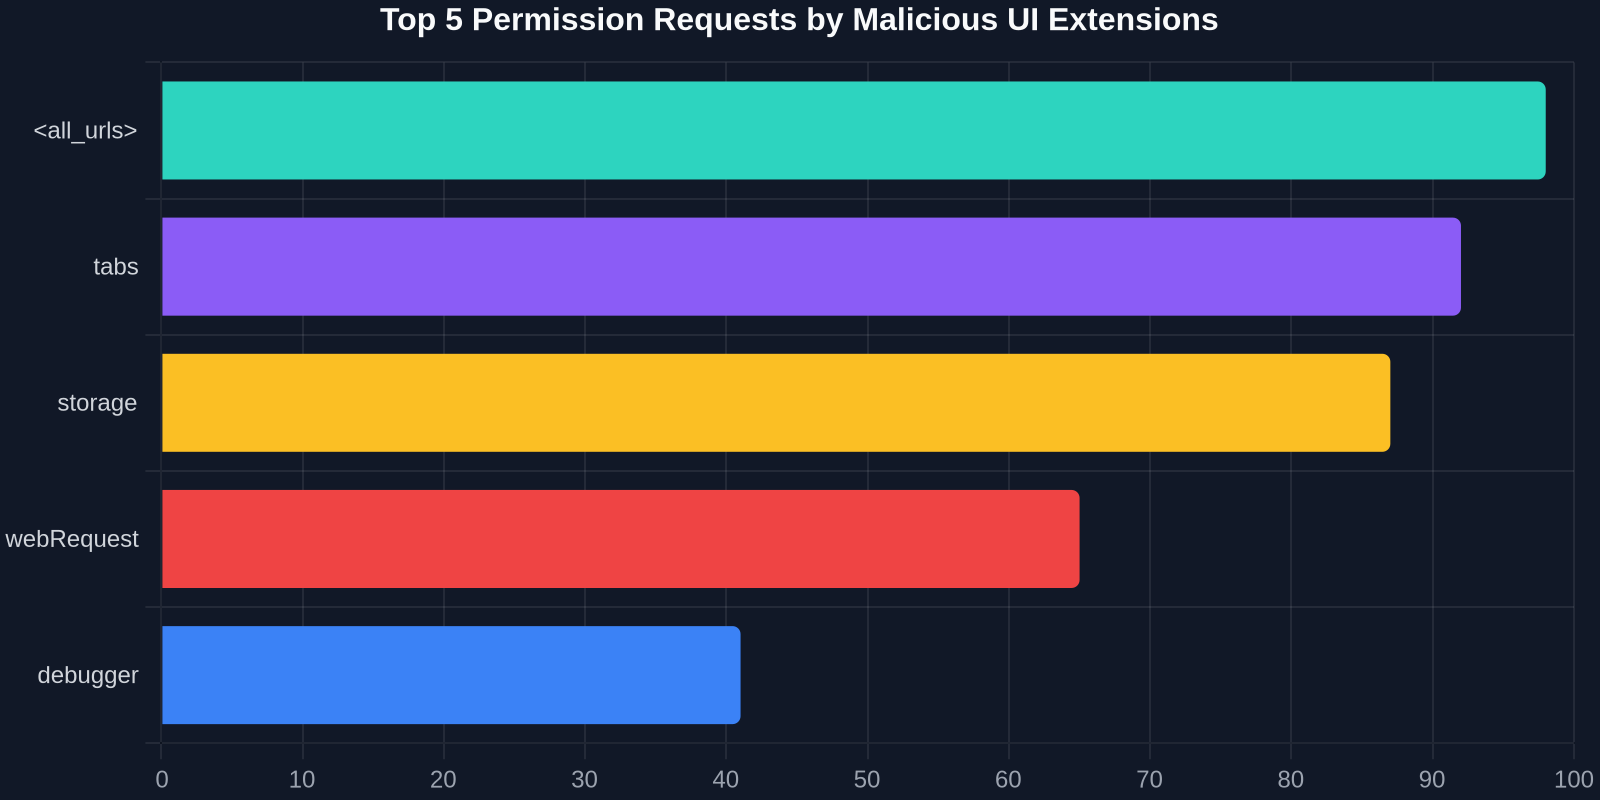
Ihre „UI kopieren“-Pipeline hat zwei Phasen: die Quellseite und den Kopiermechanismus. Sie überprüfen bereits die Vertrauenswürdigkeit der Quellseite. Schätzen Sie nun die Berechtigungen des Kopiermechanismus. Ein API-Level-Tool, das zur Laufzeit nicht die "<all_urls>"-Berechtigung für Live-DOM-Injektion anfordert, ist architektonisch sicherer. Das Prinzip der geringsten Privilegien ist klar: Ein Tool, das nur den strukturierten DOM in dem Moment lesen muss, in dem Sie einen Button klicken, sollte kein persistentes Content-Script über all Ihre Tabs ausführen.
3. Sandboxing Ihrer Einflüsse: Ein technischer Ansatz
Für Teams, die Designsysteme aufbauen, ziehen Sie einen abgeschotteten Ansatz in Betracht. Stellen Sie sich einen leichten, skriptgesteuerten Headless-Browser-Dienst vor. Ihre Entwickler könnten diesen Dienst auf eine URL verweisen, und er würde ein sauberes JSON der berechneten Stile und Layoutstrukturen ausgeben, völlig frei von Manipulationen durch lokal installierte Erweiterungen. Die Kerntechnologie von DivMagic arbeitet nach einer ähnlichen Logik und isoliert die Extraktion effektiv von der allgemeinen Erweiterungsschicht. Dies stellt sicher, dass Sie, wenn Sie die box-shadow-Technik eines FinTech-Dashboards abtasten, die Originalarbeit prüfen, nicht eine Phishing-Version eines Angreifers.
Technischer Deep Dive: Wie Halluzination Sicherheitskontrollen umgeht
Lassen Sie uns den Code-Ebene-Mechanismus verstehen, da die Implikationen zu kritisch sind, als dass UI-Ingenieure sie übergehen könnten. Die Sandbox-Analyse aus der referenzierten Forschung zeigte, dass moderne bösartige Erweiterungen für Chromium-basierte Browser eine clevere Proxy-Technik auf MutationObserver und window.postMessage verwenden. Sie modifizieren den DOM nicht nur einmal; sie gehen eine Race-Condition mit den legitimen Skripten der Seite ein.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Wenn ein Benutzer beispielsweise ein Passwort-Eingabefeld inspiziert, lauscht eine infizierte Erweiterung auf eine DOM-Mutation, die anzeigt, dass das Feld erschienen ist. Sie manipuliert dann schnell die parentElement-Kette, indem sie das echte input in einen unsichtbaren, gefälschten Container einwickelt, der den Getter der value-Eigenschaft abfängt. Das Geniale aus UI-Perspektive ist, dass die visuelle Darstellung perfekt bleibt, da die Erweiterung auch einen Overlay mit einem höheren z-index injiziert, der auf CSS-Custom-Properties abgebildet ist. Wenn Sie von dieser Eingabe „CSS kopieren“ würden, würde eine naive Erweiterung das halluzinierte ::after-Pseudo-Element kopieren, das der Angreifer gestaltet hat, nicht das wahre Design der Seite. DivMagic umgeht dies, indem es die Kaskade analysiert und Stilursprünge auflöst. Es identifiziert und entfernt Pseudo-Elemente, die von einem nicht-autorisierten Ursprung injiziert wurden, und liefert Ihnen nur die eigenen Stylesheet-Regeln der Seite.
Die bleibende Lektion dieser Forschung ist nicht nur, Ihr Antivirenprogramm zu aktualisieren. Es geht darum zu erkennen, dass Ihre Frontend-Tools Teil Ihrer Lieferkette sind. So wie Sie ein npm-Paket auf Installationsskripte und Typo-Squatting überprüfen würden, müssen Sie jetzt Ihre Browsererweiterungen auf ihr DOM-Zugriffsmodell überprüfen. Eine „UI kopieren“-Erweiterung, die seit zwei Jahren nicht aktualisiert wurde und die Berechtigung „Seitendaten lesen und ändern“ hat, ist ein schlafender Riese technischer Schulden.
Von Sicherheitsbedenken zu überragender Entwicklererfahrung
Ironischerweise machen genau die architektonischen Änderungen, die ein UI-Tool sicher machen, es auch weitaus leistungsfähiger für die moderne Entwicklung. Die Vermeidung von DOM-Injektion zwingt den Tool-Anbieter, die harten Probleme richtig zu lösen: eine saubere, hochrangige Darstellung der UI zu erstellen, anstatt nur schmutziges, Live-HTML zu dumpen. Dies ist die exakte Wende, die einen einfachen CSS-Kopierer in ein legitimes Entwicklungstool verwandelt.
Wenn DivMagic beispielsweise eine Komponente rekonstruiert, ist es gezwungen, die Kaskade zu analysieren, die endgültigen Stile unter Reinraumbedingungen zu berechnen und diese dann Tailwind-Klassen oder JSX-freundlichem CSS zuzuordnen. Ein Tool, das Content-Skripte injiziert, kann betrügen, indem es einfach element.style.cssText innerhalb der vergifteten Seite aufruft. Der sichere, Out-of-Band-Ansatz muss das Box-Modell, den Spezifitätsgraphen und die aktiven Media Queries vollständig verstehen. Dies liefert ein überlegenes Entwickler-Artefakt: Sie erhalten ein React-Komponenten-Snippet, das className="flex items-center gap-2" verwendet, anstatt ein kilometerlanges Inline-Style-Attribut, das Sie manuell umgestalten müssten. Sicherheit und Codequalität sind in diesem Fall keine Kompromisse, sondern tief symbiotisch.
Ein sicheres UI-Extraktionstool kopiert nicht nur, was es sieht; es rekonstruiert die Designsystem-Logik aus der unverfälschten Quelle und verwandelt eine Seite in eine saubere, Tailwind-bereite Blaupause.
Der kürzliche Hacker-News-Artikel ist nicht nur ein weiteres Malware-Bulletin, sondern ein definitives Signal, dass die Ära des blinden Vertrauens in den Rendering-Kontext unserer Web-Tools vorbei ist. Die Raffinesse von UI-umschreibenden Trojanern erfordert einen neuen Standard für unsere wesentlichen Entwicklungsinstrumente. Der sichere Weg nach vorne ist ein Toolset, das die Ursprungsisolation des Webs respektiert und sich weigert, sich in den empfindlichen Ausführungskontext der Seiten einzufügen, die wir bewundern. DivMagic verkörpert diesen Wandel. Es beweist, dass eine Browsererweiterung eine Kraftquelle für UI-Inspiration und Asset-Transfer sein kann, ohne jemals zu einem Vektor für stille UI-Korruption zu werden. Es verwandelt den Workflow „von jeder Website kopieren“ von einem potenziellen Sicherheitsrisiko in eine gehärtete, professionelle API für Ihre Designsystem-Pipeline, die sowohl die Sandbox-Sicherheit des modernen Webs als auch die kreative Geschwindigkeit des Entwicklers respektiert.