
Wie StepSecuritys Dev Machine Guard das Inventar von Browsererweiterungen automatisiert und Entwickler-Workstations im großen Stil sichert
Browsererweiterungen sind für Frontend-Entwickler, Designer und QA-Ingenieure zu unverzichtbaren Werkzeugen geworden. Von Farbwählern und Barrierefreiheitsprüfern über React Developer Tools bis hin zur Funktion von DivMagic, jegliche UI von jeder Website zu kopieren , steigern Erweiterungen die Produktivität enorm. Allerdings stellt jede installierte Erweiterung auch einen potenziellen Angriffsvektor dar, der Zugriff auf sensible DOM-Strukturen, Zwischenablagedaten, Authentifizierungs-Cookies und sogar lokale Dateisysteme hat. Auf Entwicklerrechnern, die regelmäßig mit proprietärem Quellcode, Produktionsanmeldedaten und internen APIs in Berührung kommen, kann eine kompromittierte Browsererweiterung zu einem katastrophalen Sicherheitsvorfall eskalieren.
StepSecurity, ein führender Anbieter für die Sicherheit von Entwickler-Workstations, hat kürzlich bekannt gegeben, dass sein Dev Machine Guard nun Browsererweiterungen auf allen verwalteten Entwicklerrechnern inventarisiert. Diese Funktion bringt längst überfällige Transparenz in die Erweiterungslandschaft und ersetzt manuelle Audits durch kontinuierliche, automatisierte Risikobewertung. In diesem Beitrag analysieren wir, warum dies wichtig ist, wie das Inventar funktioniert und was es für Teams bedeutet, die stark auf browserbasierte Workflows angewiesen sind – insbesondere beim Erstellen oder Debuggen von Benutzeroberflächen.
Die versteckte Bedrohungslandschaft von Browsererweiterungen
Browsererweiterungen genießen standardmäßig weitreichende Berechtigungen. Selbst ein scheinbar harmloser Farbkontrastprüfer kann Zugriff auf alle Website-Inhalte anfordern, während eine React-DevTools-Erweiterung die Fähigkeit benötigt, DOM-Bäume zu lesen und zu modifizieren. In den Händen eines Angreifers werden diese Fähigkeiten zu mächtigen Exfiltrationskanälen.
Erweiterungen operieren innerhalb der vertrauenswürdigen Zone des Browsers. Sie können Content Security Policies umgehen, HTTP-Anfragen abfangen und stillschweigend Authentifizierungstoken sammeln – oft ohne Antiviren- oder Endpunkterkennungstools auszulösen.
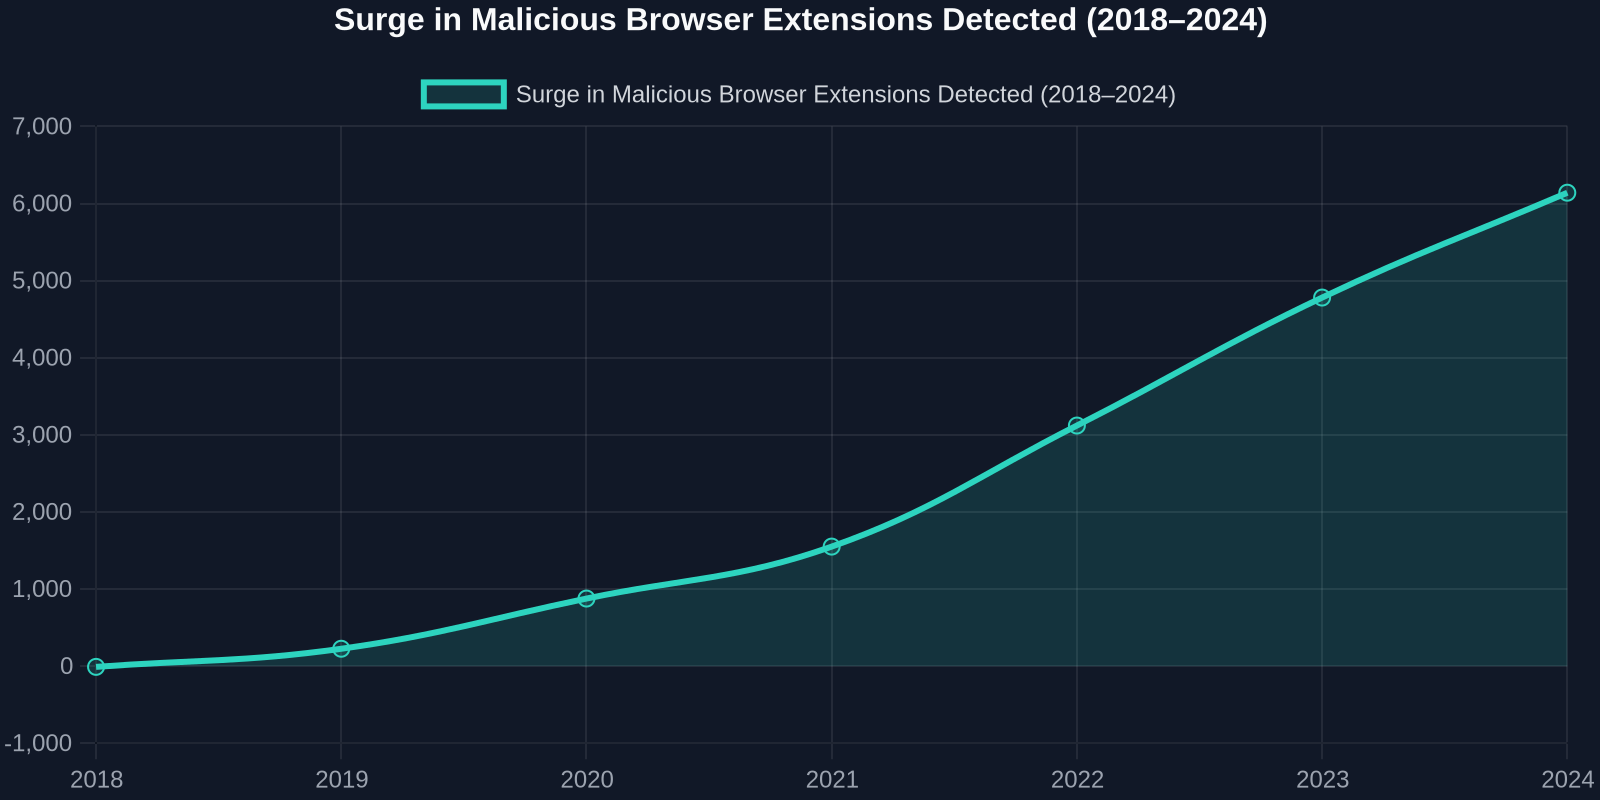
Sicherheitsforscher haben einen stetigen Anstieg sowohl von absichtlich bösartigen Erweiterungen als auch von legitimen Erweiterungen dokumentiert, die durch Lieferkettenangriffe kompromittiert wurden. Eine Analyse aus dem Jahr 2023 ergab, dass über 1,3 Millionen Nutzer von Erweiterungen betroffen waren, die Anmeldedaten stahlen, Tastatureingaben protokollierten oder unerwünschte Anzeigen in Webseiten einfügten. Entwicklerrechner mit ihrem erweiterten Zugriff auf interne Git-Repositories, CI/CD-Pipelines und Cloud-Konsolen sind bevorzugte Ziele.
Warum Entwicklerrechner das neue Schlachtfeld sind
Angreifer verlagern ihren Fokus zunehmend von der Produktionsinfrastruktur auf die weitaus weniger geschützten Endpunkte: Entwickler-Laptops. Eine einzige kompromittierte Erweiterung im Browser eines Entwicklers kann Umgebungsvariablen, in lokalen Speichern von Entwicklertools gespeicherte API-Schlüssel oder ganze Quellcode-Ausschnitte aus der Zwischenablage preisgeben. Laut dem State of DevSecOps Report 2024 gingen 41 % der erfolgreichen Sicherheitsverletzungen von der Workstation eines Entwicklers aus, wobei browserbasierte Angriffe einen schnell wachsenden Anteil ausmachen.
„Ohne ein automatisiertes Inventar fliegt man blind in einer Welt, in der eine einzige Erweiterung Quellcode exfiltrieren, auf die Staging-Umgebung zugreifen oder zu internen Diensten weiterleiten kann.“
Manuelle Überwachung kann schlichtweg nicht Schritt halten. Entwickler installieren und entfernen häufig Erweiterungen für bestimmte Aufgaben, testen unverifizierte Erweiterungen während des lokalen Debuggings oder unterhalten unterschiedliche Erweiterungssets in Chrome, Edge, Firefox und Brave. Ein Compliance-Beauftragter oder ein Sicherheitsteam, das auf periodische Umfragen setzt, erfasst nie das vollständige Echtzeitbild.
Wie StepSecuritys Dev Machine Guard Erweiterungen inventarisiert
StepSecuritys Dev Machine Guard wird als leichtgewichtiger Agent auf macOS-, Windows- und Linux-Workstations bereitgestellt. Mit dem neuesten Update zählt der Agent nun jede installierte Browsererweiterung in allen Chromium-basierten Browsern (Chrome, Edge, Brave, Opera, Arc) und Firefox auf. Er extrahiert die Erweiterungs-ID, den Namen, die Version, die angeforderten Berechtigungen und Entwicklerinformationen und vergleicht diese Metadaten dann mit mehreren Threat-Intelligence-Feeds.
Echtzeit-Erkennung und -Klassifizierung
Im Gegensatz zu periodischen Skripten, die nur eine Momentaufnahme erfassen, überwacht Dev Machine Guard kontinuierlich das Erweiterungsverzeichnis des Browsers. Sobald eine neue Erweiterung erscheint – ob aus dem offiziellen Store installiert, im Entwicklermodus sideloaded oder durch eine Unternehmensrichtlinie bereitgestellt – protokolliert der Agent sie, klassifiziert ihr Risikoniveau und blockiert sie bei entsprechender Konfiguration automatisch.
Selbst Erweiterungen, die über Load unpacked im Entwicklermodus installiert werden, werden erfasst. Dies ist entscheidend, da viele Entwickler unveröffentlichte Erweiterungen lokal testen, oft mit vollen Berechtigungen, und später vergessen, sie zu entfernen.
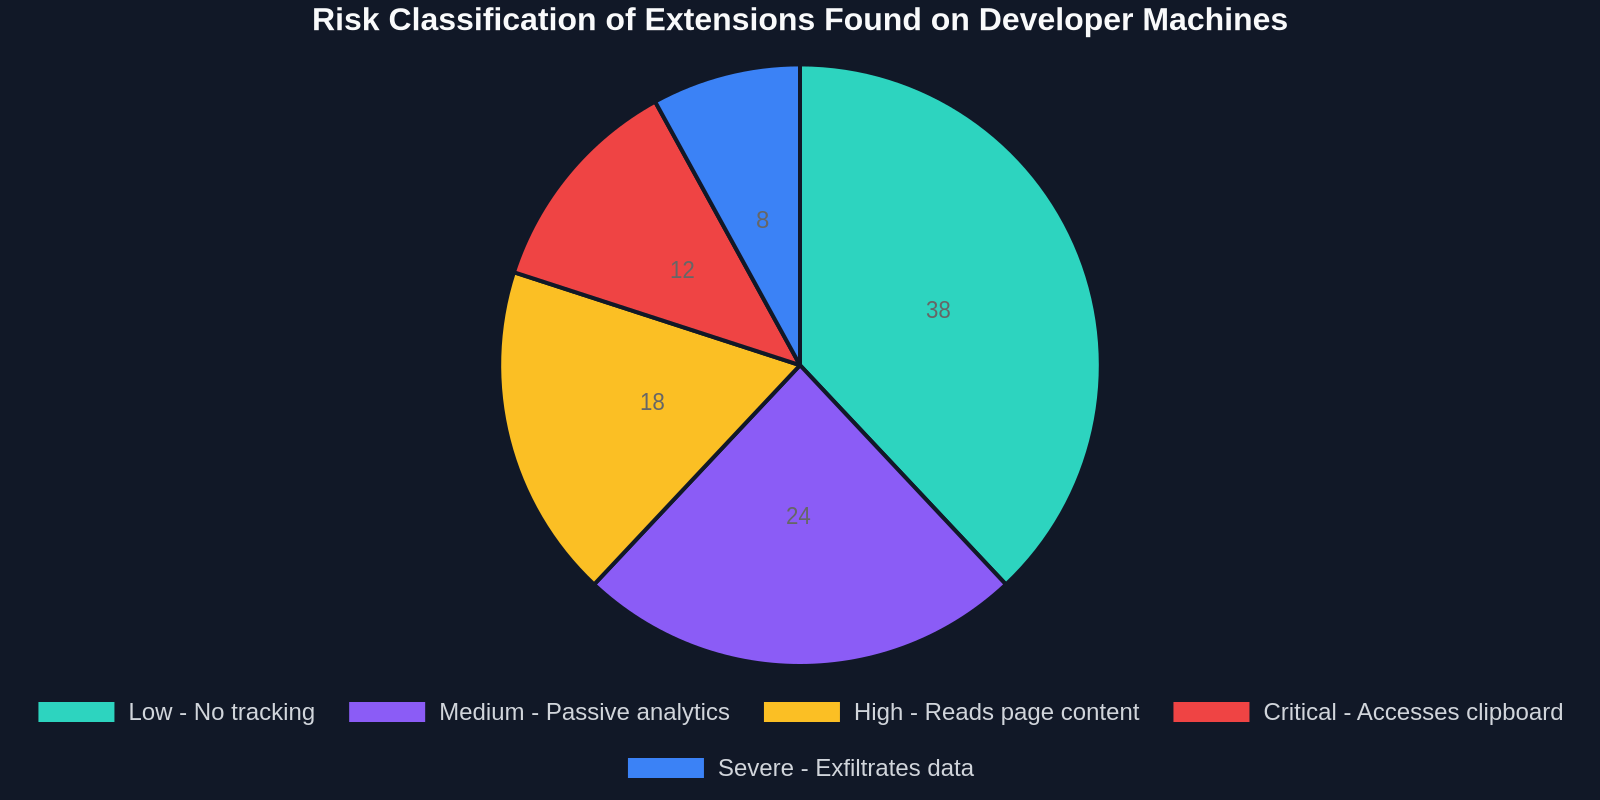
Die Risikoklassifizierungs-Engine verwendet ein proprietäres Modell, das mehrere Faktoren gewichtet:
- Vorhandensein der Erweiterung auf bekannten Negativlisten (z. B. Google Safe Browsing, CRXcavator)
- Berechtigungen, die über das für die angegebene Funktionalität der Erweiterung Übliche hinausgehen
- Reputation des Entwicklers und Aktualisierungshäufigkeit
- Alter der Erweiterung und Anzahl der Bewertungen im Chrome Web Store
- Ausführung von obfuskiertem JavaScript oder bekannten C2-Kommunikationsmustern
Einheitliches Dashboard und Richtlinien-Engine
Alle inventarisierten Erweiterungen erscheinen in einem zentralen Dashboard, in dem Sicherheitsteams suchen, nach Risikoniveau filtern und in die Details einzelner Erweiterungen eintauchen können. Das Dashboard zeigt auch Anomalien an, wie z. B. eine Erweiterung, die von einem Entwickler in einer Region installiert wurde, plötzlich auf Rechnern in einem anderen Kontinent auftaucht – oft ein Zeichen für Credential Stuffing oder Account-Übernahme.
Administratoren definieren Richtlinien, die festlegen, was passiert, wenn eine risikoreiche Erweiterung erkannt wird. Die Optionen reichen vom Senden einer Slack-Benachrichtigung und dem Öffnen eines Jira-Tickets bis hin zum erzwungenen Entfernen der Erweiterung und dem vorübergehenden Entzug des VPN-Zugriffs des Entwicklers, bis das Problem behoben ist.
Vergleich manueller Audits mit automatisiertem Inventar
Vor speziell entwickelten Tools wie Dev Machine Guard verließen sich die meisten Organisationen auf manuelle Tabellenkalkulationen, periodische Fragebögen oder Endpunktverwaltungslösungen, denen browserspezifische Einblicke fehlten. Die folgende Tabelle verdeutlicht den Unterschied:
Beispiele für reale Verhinderung von Sicherheitsverletzungen
Um die Auswirkungen zu verstehen, betrachten wir drei Situationen, in denen ein automatisiertes Erweiterungsinventar einen Sicherheitsvorfall gestoppt hätte:
1. Der Farbwähler, der API-Schlüssel stahl
Eine weit verbreitete Farbwähler-Erweiterung mit über 500.000 Installationen wurde stillschweigend aktualisiert, um alle Zeichenfolgen, die einem API-Schlüsselmuster aus dem DOM entsprachen, aufzusammeln und an einen entfernten Server weiterzuleiten. Entwickler, die Zahlungsgateways oder Cloud-Integrationen testeten, hatten Stripe- und AWS-Schlüssel exfiltriert. Dev Machine Guard hätte die Berechtigungsänderung und das neu obfuskierte Hintergrundskript sofort markiert.
2. Die nachgeladene Erweiterung des ehemaligen Mitarbeiters
Nachdem ein Auftragnehmer das Unternehmen verlassen hatte, ergab eine Untersuchung, dass er eine benutzerdefinierte Erweiterung nachgeladen hatte, die monatelang jede besuchte URL und jede Formularübermittlung an einen persönlichen Server weiterleitete. Da sie nie im Store veröffentlicht wurde, entging sie herkömmlichen Endpunkt-Tools. Der lokale Verzeichnisüberwacher von Dev Machine Guard hätte das Vorhandensein einer entpackten Erweiterung innerhalb von Minuten erkannt.
3. Das kompromittierte Dev-Rel-Tool
Eine Erweiterung, die von Developer Advocates zur Demonstration von APIs verwendet wurde, wurde über gestohlene Anmeldedaten eines Maintainers kompromittiert. Die manipulierte Version erbeutete Cookies und GitHub-Tokens. Die Anomalieerkennung der Risiko-Engine hätte auf die plötzliche Änderung des Erweiterungs-Hashs und ungewöhnliche ausgehende Datenverkehrsmuster aufmerksam gemacht.
In allen drei Fällen waren die Erweiterungen wochenlang aktiv, bevor sie entdeckt wurden. Automatische Inventarisierung reduziert die Verweildauer von Wochen auf Sekunden.
Entwicklererfahrung trifft Sicherheit: Ein ausgewogener Ansatz
Eine häufige Befürchtung ist, dass strenge Sicherheitswerkzeuge Entwickler ausbremsen oder legitime Tools blockieren. StepSecurity hat Dev Machine Guard so konzipiert, dass es nicht intrusiv ist. Der Agent läuft leise im Hintergrund, verbraucht weniger als 1 % CPU und blockiert Erweiterungen nur dann, wenn dies explizit konfiguriert ist. Entwickler können weiterhin jede Erweiterung installieren, die sie zum Debuggen oder Testen benötigen; das Ziel ist Sichtbarkeit und Risikobewusstsein, nicht pauschale Verbote.
Darüber hinaus hilft das Inventar den Entwicklern tatsächlich dabei, einen saubereren und schnelleren Browser zu pflegen. Das Dashboard bietet eine personalisierte Ansicht der eigenen Erweiterungen und zeigt, welche seit Monaten nicht mehr verwendet wurden und welche bekannte Schwachstellen aufweisen. Es wird zu einem Selbstbedienungs-Hygienewerkzeug, ähnlich wie ein Abhängigkeitsscanner für npm-Pakete.
Warum das für UI-Entwickler und Power-User wichtig ist
Als ein Unternehmen, das DivMagic entwickelt, die Browsererweiterung, mit der Sie jede UI von jeder Website kopieren können, leben wir jeden Tag im Erweiterungs-Ökosystem. Wir wissen aus erster Hand, wie Erweiterungen sorgfältig gestaltet werden müssen, um Benutzerdaten zu respektieren und gleichzeitig leistungsstarke Funktionen zu liefern. Wenn Sie DivMagic verwenden, um eine React-Komponente oder ein Tailwind-Layout zu klonen, vertrauen Sie darauf, dass unsere Erweiterung nur auf die von Ihnen ausgewählten DOM-Knoten zugreift und sonst nichts.
„Entwickler, die UI-bezogene Erweiterungen verwenden, sollten auf Inventar-Transparenz bestehen. Man kann nicht schützen, was man nicht sehen kann, und eine einzige kompromittierte Erweiterung kann jedes Pixel und jede Codezeile preisgeben, die Sie jemals untersucht haben.“
Die übergeordnete Lektion ist, dass jedes Tool, das mit dem DOM oder Netzwerkanfragen interagiert – sei es ein CSS-Extraktor, ein Debugging-Proxy oder ein Zwischenablage-Manager – geprüft werden muss. Die Innovation von StepSecurity normalisiert diesen Prüfpfad über die gesamte Flotte von Entwicklerrechnern und macht ihn zu einem Standardbestandteil von DevSecOps-Pipelines.
Integration der Erweiterungsinventarisierung in CI/CD-Sicherheits-Gates
Fortschrittliche Organisationen beginnen, die Sicherheitslage von Entwicklerarbeitsplätzen als Build-Zeit-Prüfung zu behandeln. Dev Machine Guard stellt eine umfangreiche API bereit, die während der Ausführung von CI/CD-Pipelines abgefragt werden kann. Beispielsweise kann ein GitHub-Actions-Workflow die API aufrufen, um zu überprüfen, ob sich alle Browsererweiterungen des committenden Entwicklers zum Zeitpunkt des Commits in der Kategorie „geringes Risiko“ befanden. Wenn eine Erweiterung einen erhöhten Risikowert aufwies, kann die Pipeline den Build blockieren oder eine zusätzliche Überprüfung erfordern.
Dieser Ansatz verschiebt Sicherheit nach links an den frühestmöglichen Punkt: die Tastenanschläge des Entwicklers. In Kombination mit Code-Review-Tools und Abhängigkeitsscannern wird die Browsererweiterungs-Inventarisierung zu einer weiteren Verteidigungsebene gegen Supply-Chain-Angriffe, die die menschliche Seite der Softwareentwicklung ausnutzen.
Vorbereitung auf die nächste Ära der Erweiterungssicherheit
Mit Blick auf die Zukunft ist zu erwarten, dass Regulierungsbehörden Browsererweiterungen in Compliance-Rahmenwerke aufnehmen. Bereits jetzt fragen SOC-2- und ISO-27001-Audits zunehmend nach der Endpunkt-Softwareinventarisierung, und Prüfer beginnen, sich gezielt nach Browser-Add-ons zu erkundigen. Die DSGVO schreibt vor, dass Zugriffe auf personenbezogene Daten protokolliert werden müssen, und wenn eine Entwicklererweiterung versehentlich personenbezogene Daten aus einer im Browser angezeigten Staging-Datenbank erfasst, stellt dies eine Datenverarbeitungstätigkeit dar, die dokumentiert werden muss.
Der Schritt von StepSecurity zur Inventarisierung von Erweiterungen ist nicht nur ein Feature; es ist die Anerkennung, dass der Browser zur primären Entwicklungsumgebung einer ganzen Generation von Ingenieuren geworden ist. Diese Umgebung mit derselben Sorgfalt zu schützen, die auf Server und Cloud-Konten angewendet wird, ist längst überfällig.
Abschließende Gedanken
Die Ankündigung, dass Dev Machine Guard nun Browsererweiterungen inventarisiert, ist ein bedeutender Schritt zur Reifung der Sicherheit von Entwicklerarbeitsplätzen. Für Teams, die Webanwendungen ausliefern – ob SPAs, mobile Backends oder SaaS-Plattformen – ist das Ignorieren der Browsererweiterungs-Oberfläche gleichbedeutend damit, eine Hintertür offen zu lassen. Die Kombination aus automatischer Erkennung, Risikobewertung und Richtliniendurchsetzung verwandelt das, was einst ein blinder Fleck war, in einen transparenten, verwaltbaren Vermögenswert.
Bei DivMagic glauben wir, dass großartige UI-Entwicklung auf Vertrauen beruht – Vertrauen in Ihre Werkzeuge, Vertrauen in Ihre Umgebung und Vertrauen in den Code, den Sie in Ihre Projekte einbringen. Indem Sie Ihre Browsererweiterungs-Inventarisierung sauber und überwacht halten, schützen Sie nicht nur Ihre eigene Arbeit, sondern auch die Benutzer, die mit den von Ihnen erstellten Oberflächen interagieren werden. Entdecken Sie Dev Machine Guard von StepSecurity, um zu sehen, wie automatisierte Inventarisierung die Sicherheitslage Ihres Teams verbessern kann, und verlieren Sie niemals die Berechtigungen aus den Augen, die Sie den Erweiterungen gewähren, die neben Ihren wertvollsten täglichen Werkzeugen sitzen.