
Browser-Erweiterungs-Überlastung: Warum ruhende Add-ons eine wachsende Sicherheitskrise darstellen
Wir behandeln Browser-Erweiterungen wie eine Schublade voller Krimskrams. Eines Tages sind sie unverzichtbare Produktivitäts-Booster, die sofort UI-Inspiration einfangen, am nächsten sind sie vergessene Bloatware, die still über der Adressleiste sitzt. Aber anders als eine verstaubte Küchenschublade nimmt eine ungewartete Erweiterung nicht nur Platz weg. Sie hat Lese- und Schreibzugriff auf Ihr Document Object Model, Ihre Zwischenablage und oft auf Ihren Browserverlauf. Wenn Sie dieses vernachlässigte Symbol monatelang ignorieren, sind Sie nicht nur unordentlich; Sie lassen in jedem Tab, den Sie öffnen, eine authentifizierte Hintertür offen.
Der Workflow moderner Webentwickler ist auf spezialisierte Werkzeuge angewiesen – React DevTools, Farbwähler, CSS-Kopierer und KI-Assistenten –, aber genau diese Abhängigkeit schafft eine riesige Angriffsfläche. Während der Markt mit leichten Nachahmer-Erweiterungen überschwemmt wird, die versprechen, Ihren UI-Workflow zu „superchargen“, tritt eine harte Wahrheit zutage: Mehr Erweiterungen bedeuten nicht mehr Leistung. Sie bedeuten mehr Risiko.
Die schleichende Ausweitung der Berechtigungen, die Sie bei jedem Update ignorieren
Berechtigungsdrift ist das technische Äquivalent zum Froschkochen. Wenn Sie einen einfachen CSS-Inspektor installieren, fordert er zunächst möglicherweise Zugriff auf Daten des „aktiven Tabs“. Sechs Monate später, nach einem automatischen Update, kann dieselbe Erweiterung plötzlich alle Daten auf von Ihnen besuchten Entwicklerdokumentationsseiten lesen, und vielleicht auch auf Seiten, die Sie nicht besuchen. Browseranbieter haben die Berechtigungswarnungen verbessert, aber sie verlassen sich darauf, dass Benutzer die Update-Aufforderungen tatsächlich lesen. Die meisten von uns klicken „Akzeptieren“ mit derselben Muskelgedächtnisleistung, mit der wir Cookie-Banner schließen.
Legitime Erweiterungen werden von böswilligen Holdinggesellschaften übernommen, um genau dieses Vertrauen auszunutzen. Der ursprüngliche Entwickler hat seine Nutzerbasis verkauft, und über Nacht schiebt die Update-Pipeline einen Datenscraper aus, der als Ihr Lieblings-JSON-Formatter getarnt ist. Wenn Sie nicht aktiv das Änderungsprotokoll und die Berechtigungshistorie einer Erweiterung überwachen – und ehrlich gesagt hat niemand Zeit, die Diffs für fünfzehn verschiedene Dienstprogramm-Plugins zu lesen –, setzen Sie blindes Vertrauen in eine Lieferkette, die Sie nicht prüfen können.
Wie Zombie-Erweiterungen die Leistung Ihrer Entwicklungsumgebung sabotieren
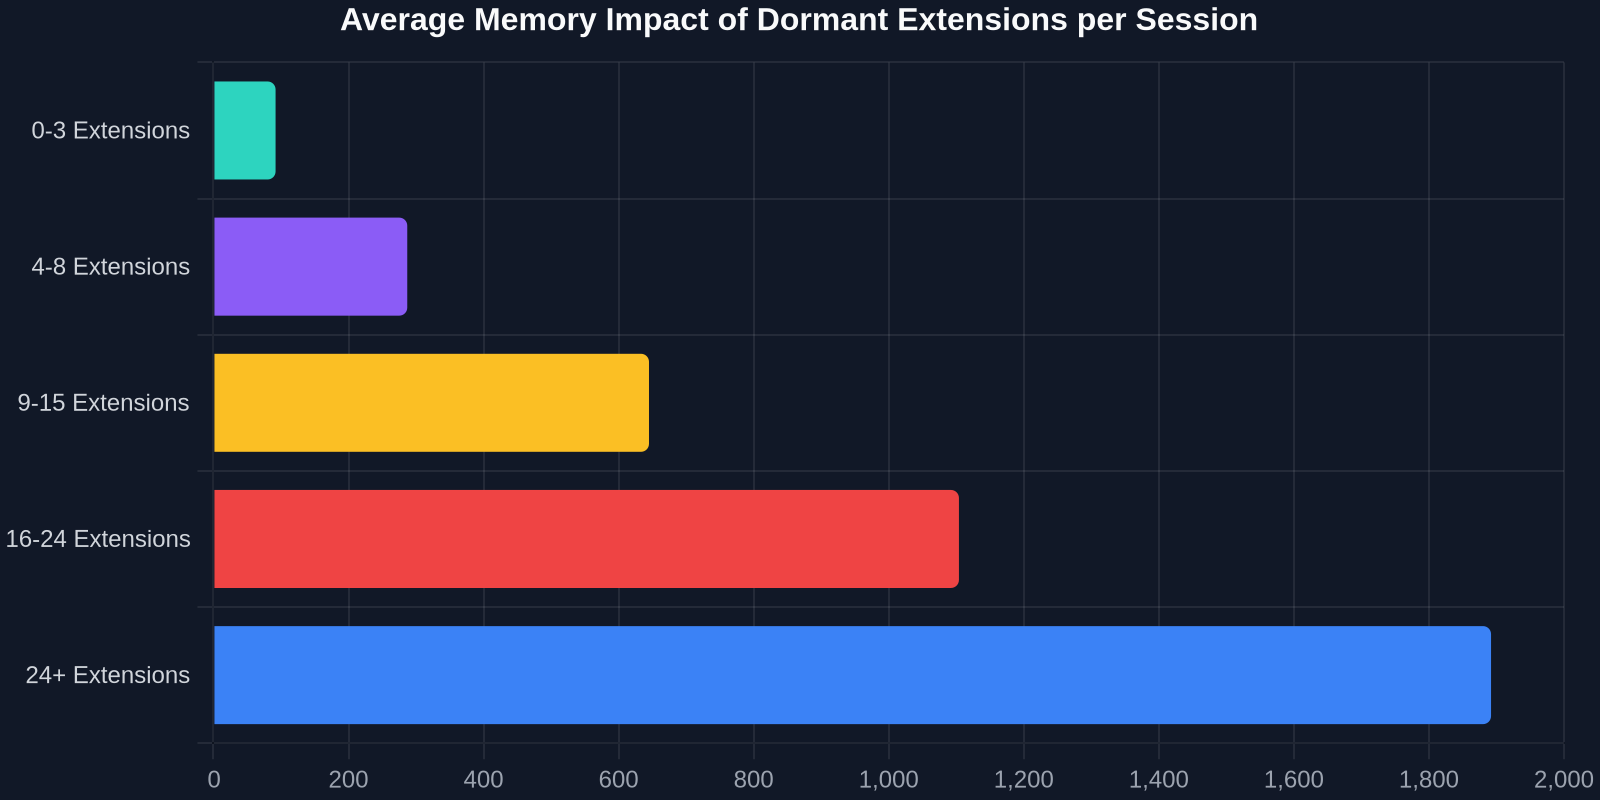
Sicherheitsrisiken sorgen für Schlagzeilen, aber Leistungseinbußen treffen Sie täglich ohne Vorwarnung. Moderne Browser sind Multi-Prozess-Bestien, dennoch injiziert jede aktive Erweiterung ihren eigenen Speicher-Fußabdruck und JavaScript-Ausführungsthread. Ein ruhendes UI-Erfassungstool, das Sie seit Wochen nicht geöffnet haben, könnte immer noch Mutationsbeobachter an jede DOM-Änderung auf jeder Seite anhängen und auf einen „Erfassungs-Hotkey“ warten, von dem Sie vergessen haben, dass Sie ihn belegt haben.
Für einen Frontend-Entwickler, der Speicherlecks oder Race Conditions debuggt, ist die Frage, ob ein Fehler aus Ihrem Anwendungscode oder einem Skript einer Drittanbieter-Erweiterung stammt, eine besondere Art der Hölle. Diese injizierten Content-Skripte verschmutzen den globalen Gültigkeitsbereich, überschreiben native Prototypen und erzeugen asynchrone Interferenzen, die identisch mit einem Haufen Spaghetti-Code aussehen. Bevor Sie vier Stunden in Chrome DevTools damit verbringen, Ihren eigenen React-Hydrierungskonflikt zu profilieren, sollten Sie prüfen, ob eine nicht gepatchte Erweiterung der wahre Übeltäter ist.
Ressourcenfresser identifizieren, bevor sie Ihren PageSpeed-Score killen
Eine praktische Triage beginnt mit einem einfachen Inkognito-Fenster. Deaktivieren Sie alle Erweiterungen und führen Sie einen Lighthouse-Audit durch. Aktivieren Sie sie dann nacheinander wieder und wiederholen Sie jedes Mal die Leistungsaufzeichnung. Sie werden oft feststellen, dass ein Nischen-Dienstprogramm – vielleicht ein hyperspezifischer React-Prop-Extraktor, den Sie während eines Konferenzvortrags installiert haben – bei jeder Navigation 300 ms blockierendes JavaScript injiziert. Für einen Besucher, der Ihre Produktionsseite aufruft, ist eine wahrgenommene Verzögerung von 300 ms der Unterschied zwischen einer Conversion und einem Absprung. Für Sie bedeutet es Debuggen in einer verzerrten Simulation der Realität.
UI kopieren ohne Ballast: Der Security-First-Ansatz
Als Frontend-Entwickler ist unsere Beziehung zu Browser-Erweiterungen einzigartig intim. Wir nutzen sie nicht nur zum Blockieren von Werbung; wir nutzen sie, um Benutzeroberflächen anderer zu sezieren, zu kopieren und daraus zu lernen. Die Fähigkeit, ein perfekt gestyltes Preistabelle, eine responsive Navigationsstruktur oder ein komplexes mehrstufiges Formular von jeder Live-Website zu greifen, ist eine Produktivitäts-Superkraft. Aber historisch gesehen kam diese Macht mit Gefahr gebündelt. Die Erweiterung, die Ihnen das Kopieren von Elementen mit einem Klick ermöglicht, hat auch vollen Zugriff auf das Document Object Model – das digitale Äquivalent dazu, jemandem Ihre Hausschlüssel zu geben, um einen Schraubenzieher auszuleihen.
Hier braucht die Branche einen Wandel von maximalem Zugriff zu minimalen Rechten. Das ideale Tool sollte die kopierte UI in sauberes, portables HTML und CSS umwandeln, ohne dass dauerhaft Hintergrundskripte laufen, die Ihr Surfen verfolgen. Es sollte wie ein chirurgisches Skalpell arbeiten, nicht wie ein ständig laufendes Überwachungssystem. Sie wollen die rohe HTML-Struktur und die berechneten Styles, nichts mehr, nichts weniger. Kein Verhaltenstracking, kein User-Agent-Fingerprinting, keine Telemetrie, die nach Hause telefoniert zu einem Analytics-Dashboard, das Sie nie gesehen haben.
„Die gefährlichste Berechtigung im Browser eines Entwicklers ist nicht ‚Alle Daten lesen und ändern‘, sondern die Berechtigung, zwei Jahre lang ungenutzt und vergessen herumzusitzen und dabei stille Updates zu erhalten.“
Warum manuelle Inspektion nicht mehr skalierbar ist
Die Verteidigung der Puristen besteht darin, die Abhängigkeit von Erweiterungen vollständig zu vermeiden, indem man UI manuell nachbaut. Sie sehen einen Farbverlaufstext-Effekt, öffnen DevTools, durchforsten die berechneten Styles, kopieren die zerlegten Ebenen und verbringen 45 Minuten mit dem Wiederaufbau. Dieser Ansatz ist zwar sicher, aber in einem Startup-Zeitplan, der schnelle Iterationen erfordert, ist er ein nicht skalierbarer Engpass. Der Mittelweg liegt in Tools, die eine zustandslose Transkription des ausgewählten Elements durchführen und sich sofort aus dem Ausführungskreislauf entfernen, sobald der Kopiervorgang abgeschlossen ist. Keine persistenten Hintergrundkontexte. Keine unnötige bidirektionale Kommunikation. Nur eine einmalige, atomare Operation, die keine Spuren hinterlässt.
Aufbau eines schlanken, prüfbaren Erweiterungsbestands
Die Perimeterverteidigung beginnt mit einer brutalen Kategorisierung. Öffnen Sie das Erweiterungsverwaltungsfenster Ihres Browsers – jeder Chromium-Browser hat chrome://extensions, Firefox bietet about:addons – und unterteilen Sie Ihre Liste in drei Kategorien: Sicherheitskritisch, Workflow-Vorübergehend und Unbekannte Schulden.
Zu den sicherheitskritischen gehören Passwort-Manager, Hardware-Sicherheitstoken-Handler und Multi-Faktor-Authentifizierungs-Brücken. Diese bleiben, aber sie müssen manuell aktualisiert und nach Möglichkeit anhand der Quellcode-Repositories verifiziert werden. Workflow-Vorübergehende Elemente sind Ihre React DevTools, Ihre Zwischenablage-Manager und Ihre UI-Kopier-Dienstprogramme. Diese sollten in den Modus „Bei Klick“ oder „Auf bestimmten Seiten“ versetzt werden, anstatt pauschalen Zugriff „Auf allen Seiten“ zu gewähren. Unbekannte Schulden ist alles andere – es wird eingefroren und zur Entfernung innerhalb von 48 Stunden eingeplant, es sei denn, Sie dokumentieren einen spezifischen Anwendungsfall.
Implementierung von seitenbezogenen Zugriffskontrollen
Granulare Hostberechtigungen sind die am meisten unterschätzte Sicherheitsfunktion moderner Browser. Anstatt einem UI-Extraktionstool zu erlauben, https://*/* zu lesen, beschränken Sie es auf Ihr Design-Inspirations-Board oder bestimmte Produktions-Review-Seiten. Sie können dies in einem Chromium-Browser konfigurieren, indem Sie mit der rechten Maustaste auf ein Erweiterungssymbol klicken, „Diese Website kann Seitendaten lesen und ändern“ auswählen und den Bereich von „Auf allen Websites“ auf „Beim Klick“ oder eine benutzerdefinierte Liste genehmigter Domains ändern.
Für Entwickler bringt dieses Muster eine angenehme Reibung mit sich. Wenn Sie tatsächlich einen Hero-Bereich von der Landingpage eines Mitbewerbers kopieren müssen, gewähren Sie bewusst temporären Zugriff. Der mentale Wechsel von „immer an“ zu „Just-in-Time-Berechtigung“ ist genau das, was Zero-Trust-Architektur auf Serverebene predigt – es ist an der Zeit, dies auch auf unsere clientseitigen Tools anzuwenden.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Der verborgene Lebenszyklus eines kompromittierten Entwicklertools
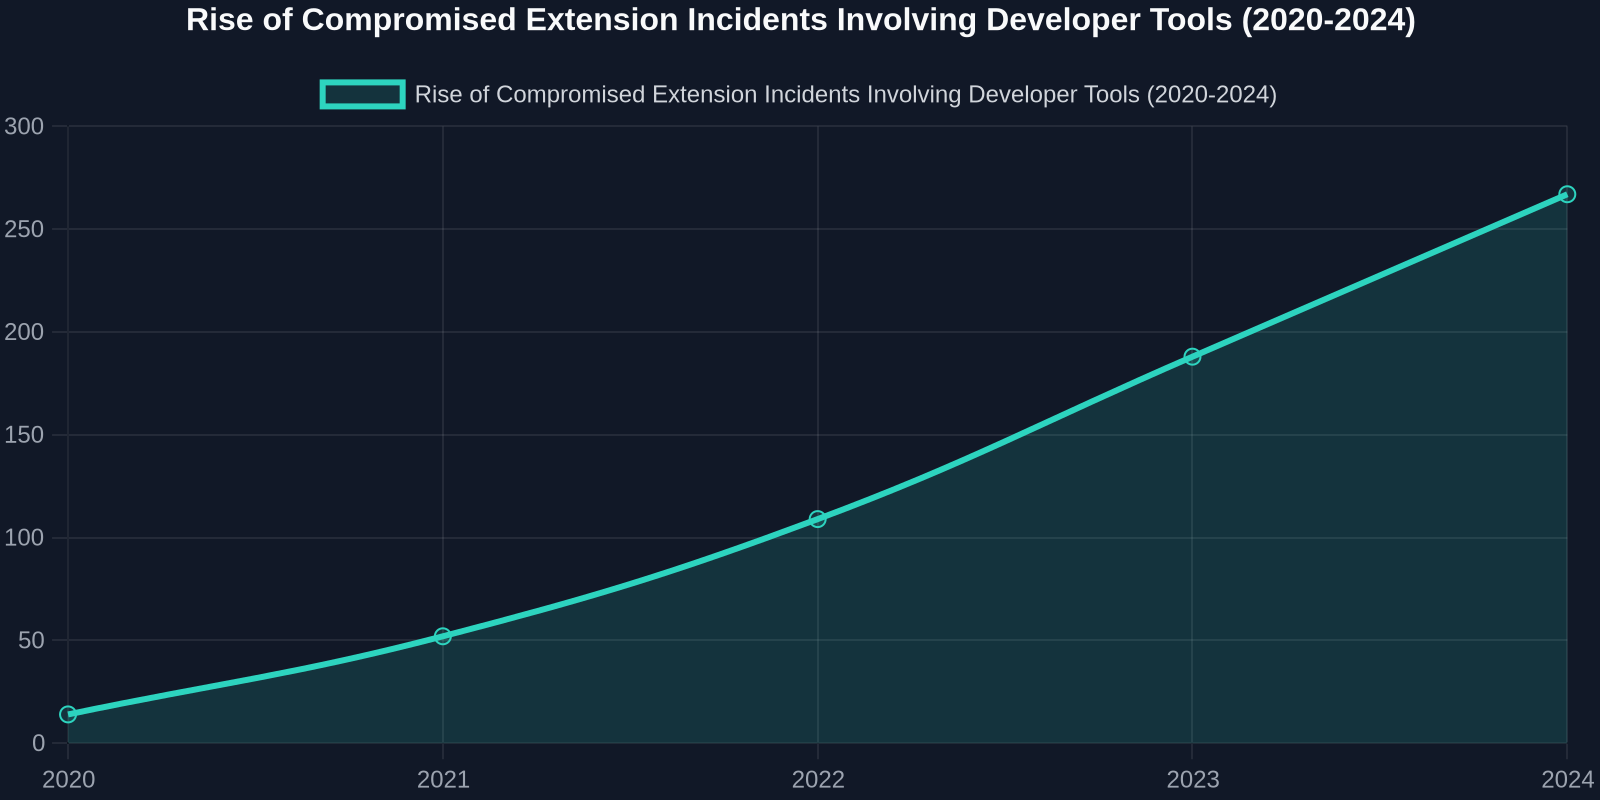
Das Verständnis der Anatomie eines erweiterungsbasierten Angriffs verdeutlicht, warum ein Frühjahrsputz gnadenlos sein muss. Die meisten Entwickler stellen sich eine bösartige .crx-Datei vor, die aus einem Dark-Web-Forum heruntergeladen wird. Die Realität ist weitaus tückischer: Ein beliebtes Open-Source-UI-Dienstprogramm wird an einen neuen Mitwirkenden übergeben. Der Pull-Request sieht sauber aus, nur Abhängigkeits-Updates und eine neue „Funktion“, die zusätzlichen Netzwerkzugriff erfordert. Das automatische Update wird während eines Montagmorgen-Standups stillschweigend an 80.000 Entwickler ausgerollt. Bis zur Mittagszeit exfiltriert die Erweiterung Entwickler-Konsolenprotokolle und private Repository-URLs an einen Command-and-Control-Server.
Jenseits von Malware: Datenlizenzierungsfallen in EULAs von Erweiterungen
Ein weniger heimlicher, aber ebenso gefährlicher Trend ist der „Datenlizenzierungs-Pivot“. Eine Erweiterung, die Sie vor zwei Jahren installiert haben, um bestimmte HTML-Elementstile zu erfassen, aktualisiert ihre Endbenutzer-Lizenzvereinbarung. In Abschnitt 12.4 vergraben findet sich eine Einräumung: „Sie gewähren uns eine gebührenfreie, unbefristete Lizenz für alle UI-Muster, Codeausschnitte oder kreativen Arbeiten, auf die über unseren Dienst zugegriffen oder die verarbeitet werden.“ Legal und vor Gericht selten durchgesetzt, aber technisch gesehen gibt es einem Startup das Recht, die UI Ihres noch nicht veröffentlichten Produkts in seinen KI-Trainingsdatensatz einzuspeisen. Für einen Frontend-Ingenieur, der an einem Stealth-Mode-SaaS arbeitet, ist dies eine Katastrophe für geistiges Eigentum, die nur darauf wartet, zu passieren.
„Eine Erweiterung zu deinstallieren bedeutet nicht zuzugeben, dass Sie vor zwei Jahren eine schlechte Installation getätigt haben, sondern anzuerkennen, dass Software-Verfall unvermeidlich ist.“
Entwicklung eines UI-Extraktions-Workflows, der Sicherheitsgrenzen respektiert
Wie also bringt ein pragmatischer Frontend-Entwickler die Notwendigkeit schnellen UI-Prototypings mit der Notwendigkeit in Einklang, seinen Browser abzusichern? Die Lösung ist die Entkopplung von „Betrachten“ und „Besitzen“. Sie brauchen keine schwergewichtige Erweiterung, die bestehen bleibt, mit einem Cloud-Konto synchronisiert und einen Hintergrund-Heartbeat aufrechterhält. Sie brauchen einen zustandslosen Transformator: Wählen Sie ein Element aus, erhalten Sie sauberes, produktionsreifes HTML und CSS, und schließen Sie die Sitzung.
Dieser atomare Workflow passt perfekt zu modernen DevSecOps-Prinzipien. Ein Tool, das jede UI auf jeder Website in wiederverwendbaren Code umwandelt, ohne einen persistenten Hintergrundprozess, eliminiert die gesamte Klasse von „über Nacht offen gelassener Erweiterung“-Sicherheitslücken. Der Code, den Sie erhalten, ist vollständig portabel, von anbieterspezifischen Abhängigkeiten befreit und bereit, in eine React-Komponente oder eine Svelte-Vorlage eingefügt zu werden, ohne Event-Listener, Telemetrie oder Tracking-Beacons mitzuschleppen. Sie gewinnen die Effizienz des Elementkopierens, ohne ein Knoten in der Datenpipeline eines anderen zu werden.
Das 30-Tage-Digital-Detox-Protokoll für Entwickler
Die Umsetzung dieser Philosophie in eine wiederholbare Gewohnheit beseitigt den emotionalen Widerstand gegen das Löschen von „potenziell irgendwann nützlichen“ Erweiterungen. Befolgen Sie dieses rollierende 30-Tage-Protokoll, das von Endpunkt-Sicherheitsframeworks abgeleitet ist:
- Tag 1–3: Vollständige Prüfung. Exportieren Sie eine Liste aller Erweiterungen, Versionen und gewährten Berechtigungen über die Verwaltungs-API. Kennzeichnen Sie jede als kritisch, vorübergehend oder unbekannte Schuld. Deaktivieren Sie alle vorübergehenden Elemente standardmäßig.
- Tag 4–10: Berechtigungsminimierung. Reduzieren Sie für jede kritische Erweiterung manuell die Hostberechtigungen auf eine spezifische Whitelist. Wenn eine Erweiterung nicht ohne „Alle Websites“ funktionieren kann, wechseln Sie zu konkurrierenden Tools.
- Tag 11–21: Ersetzen Sie Bloat durch Präzision. Identifizieren Sie die 3–4 sich überschneidenden UI-Dienstprogramm-Erweiterungen. Konsolidieren Sie sie in eine einzige, sicherheitsorientierte Lösung, die HTML/CSS-Extraktion als einmalige Aktion ohne dauerhafte Überwachung durchführt.
- Tag 22–30: Etablieren Sie Zero-Trust-Gewohnheiten. Implementieren Sie ein wiederkehrendes monatliches Kalenderereignis mit dem Titel „Browser-Perimeter-Überprüfung“. Nehmen Sie sich zehn Minuten Zeit, um zu überprüfen, ob keine Erweiterung automatisch auf einen neuen Berechtigungsumfang aktualisiert wurde.
Dieses Protokoll ist keine Paranoia, sondern professionelle Hygiene. Dieselben Entwickler, die package.json-Abhängigkeiten sorgfältig mit automatischen Schwachstellenscannern verwalten, wenden selten die gleiche Strenge auf die Browsererweiterungen an, die ihre Build-Protokolle lesen.
Die Zukunft sind temporäre Zugriffstoken, nicht persistente Hintergrundskripte
Browseranbieter drängen schrittweise auf Manifest V3, das transiente Service-Worker gegenüber langlebigen Hintergrundseiten betont. Dieser architektonische Wandel beweist, dass die Branche die Gefahr der persistenten Ausführung von Erweiterungen erkennt. Aber Entwicklertools müssen diesen Wandel durch Design anführen, nicht nur durch Compliance. Ein UI-Extraktionstool sollte nur aufwachen, wenn Sie es explizit aufrufen, genau die strukturellen und stilistischen Daten Ihres ausgewählten Elements verarbeiten, idiomatischen Code ausgeben, der Ihre vorhandenen Designsystem-Token respektiert, und beendet werden, ohne etwas zurückzulassen.
Wenn Sie das nächste Mal darüber nachdenken, eine „schnelle kleine Erweiterung“ zu installieren, die verspricht, Ihren Entwicklungs-Workflow um 10 % zu beschleunigen, fragen Sie sich: Verlangt dieses Tool einen dauerhaften Platz in der vertrauenswürdigen Rechenbasis meines Browsers, oder kann es das gleiche Ergebnis als flüchtiges Dienstprogramm erzielen? In neun von zehn Fällen kann die benötigte Funktionalität ohne die Hintergrundüberwachungssteuer bereitgestellt werden. Und in dem einen Fall, in dem dies nicht möglich ist, behandeln Sie es wie ein Root-Zertifikat: manuell geprüft, aktiv überwacht und gnadenlos entsorgbar, sobald es seinen spezifischen Zweck überlebt hat.
Ein sauberer Browser ist ein sicherer Browser. Eine minimale Erweiterungsliste ist ein schneller Browser. Und ein einziges, gut gestaltetes Werkzeug, das jede Benutzeroberfläche in sauberen Code umwandelt, ohne Ihre Sicherheitsbilanz zu belasten, ist ein produktiver Browser. Die Frühjahrsputz-Saison sollte keine jährliche Schuldreise sein, die durch eine Tech-Blog-Schlagzeile ausgelöst wird. Sie sollte eine dauerhafte Null-Vertrauens-Haltung sein, die auf die Software angewendet wird, die wir in unseren engsten Entwicklungsumkreis lassen.