
إضافات المتصفح الخبيثة: الحدود التالية للتلاعب بواجهة المستخدم ومسار أكثر أمانًا للمطورين
الغوص العميق الأخير من قبل باحثي الأمن السيبراني في ثغرات إضافات المتصفح يكشف عن حقيقة مروعة: الأدوات ذاتها التي نثبتها لتخصيص تجربة التصفح أو زيادة الإنتاجية يمكن أن تصبح ذئبًا في ثوب حمل. تحليل عام 2026 على The Hacker News يوضح كيف أن الإضافات الخبيثة لا تسرق البيانات فحسب، بل يمكنها التلاعب بواجهة المستخدم نفسها جراحيًا لخداع المستخدمين والمطورين وحتى أنظمة الأمان. هذا ليس عن الإعلانات المنبثقة الخام؛ إنه عن إعادة كتابة DOM وCSS للويب المباشر الذي تراه لتنفيذ هجمات رجل في المتصفح المتطورة. لمطوري الواجهة الأمامية ومهندسي واجهة المستخدم، هذا البحث هو دعوة للاستيقاظ، تفرض إعادة تقييم أساسية لكيفية ثقتنا بالأدوات المستندة إلى المتصفح، والأهم من ذلك، كيف نفحص ونتعلم وننسخ تصميم الويب بأمان.
التوتر واضح: سير عملنا كمطوري واجهة مستخدم حديثين يزدهر على القدرة على نسخ وتكييف العناصر من الويب مباشرة في المتصفح. ولكن إذا كانت الإضافات يمكن اختراقها لتغيير ما نراه، كيف يمكننا الثقة في أن CSS الذي 'ننسخه' من صفحة عبر إضافة مشبوهة هو حقيقي؟ سنقوم بتحليل التهديدات المحددة الموضحة في البحث، وتفصيل ناقلات الهجوم التقنية مثل هلوسة DOM، ثم ننتقل إلى الحل الحرج، وهو نهج مختلف جوهريًا للقراءة فقط لاستخراج واجهة المستخدم الذي يمثله DivMagic، والذي يحافظ على أمان عمليتك الإبداعية ونظافة قاعدة الكود الخاصة بك.
تشريح هجوم إضافة متصفح مستهدف لواجهة المستخدم
لفهم الخطر، يجب أولاً تقدير القوة التي تمتلكها إضافة المتصفح. الإضافات الحديثة، خاصة تلك المعلنة كـ Manifest V3، لا تزال لديها القدرة على قراءة وتغيير البيانات على المواقع التي تزورها، بشرط أن يمنح المستخدم أذونات المضيف. يسلط البحث الضوء على تحول من امتصاص البيانات السلبي إلى الخداع النشط لواجهة المستخدم. هذه الإضافات تحقن CSS وJavaScript الخاصة بها بسلاسة في سياق تنفيذ الصفحة المستهدفة، مما يجعل طبقات واجهتها الخبيثة غير قابلة للتمييز عن الموقع الشرعي للعين المجردة.
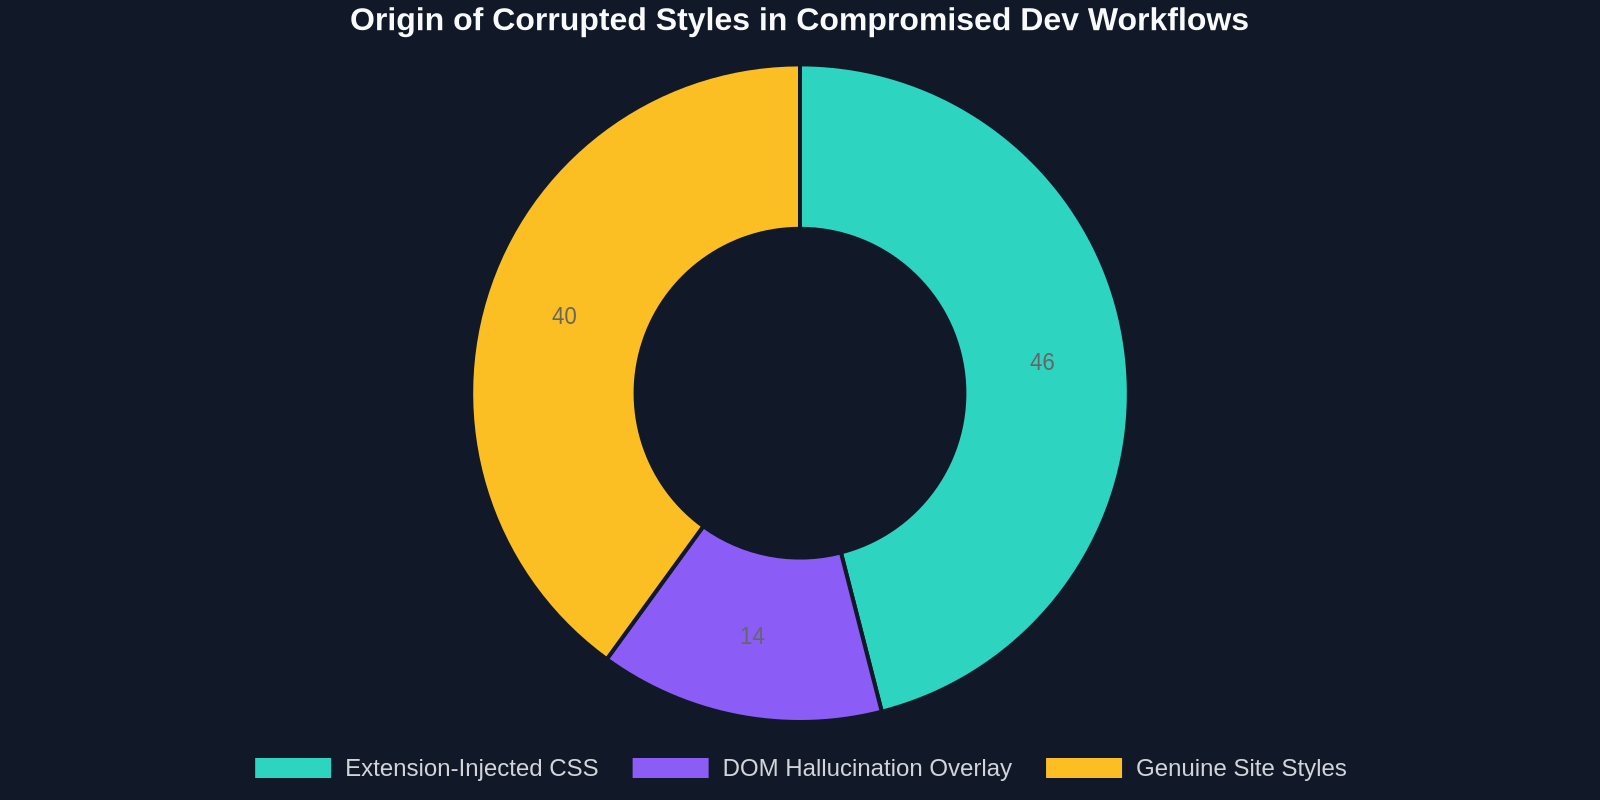
هذه ليست تراكبات خرقاء من عقد مضى. الكود الخبيث يفحص بعناية ورقة أنماط الموقع الحالي، مستخرجًا عائلات الخطوط ولوحات الألوان وظلال الصناديق، ثم يولد نوافذ موجهة مزيفة ونماذج تسجيل دخول أو واجهات محفظة عملات رقمية هي نسخ مطابقة للواقع. الرعب الحقيقي للمطورين هو أنك إذا كنت تستخدم إضافة مصابة مثل 'مفتش CSS' أو 'باحث خطوط'، فقد تظهر لك قيم خصائص معدلة في لوحة DevTools. يؤكد البحث أن السلالات المتقدمة تتصل بنشاط بـ API chrome.devtools.inspectedWindow لتقديم بيانات مزيفة مباشرة إليك، كمطور، مما يفسد عملية التعلم الخاصة بك ويحتمل أن يدخل رموز تصميم خلفية في مشاريعك الخاصة.
هلوسة DOM: عندما يكذب 'نسخ HTML الخارجي' عليك
ناقل الهجوم الأكثر إثارة للاهتمام تقنيًا هو هلوسة DOM. في الظروف العادية، عندما تنقر بزر الماوس الأيمن على عنصر وتختار 'فحص'، تتوقع أن تظهر لك أدوات المطور الخاصة بالمتصفح لقطة موضوعية لنموذج الكائن المباشر. إضافة خبيثة ذات أذونات عميقة يمكنها اعتراض ذلك. إنها لا تضع عنصرًا بصريًا فحسب؛ بل تعيد كتابة شجرة DOM كما تم الإبلاغ عنها بواسطة API قبل أن تعرضها DevTools الخاصة بك. هذا يعني أن HTML نفسه الذي اعتقدت أنك تنسخه من موقع موثوق يمكن أن يكون شبحًا صُنع بواسطة مهاجم. لمهندس واجهة مستخدم يجمع أنماط نظام التصميم، يمكن لعقدة DOM هلوسة أن تحقن مستمع أحداث خبيث مخفي أو قناع حمولة XSS دقيق يفلت من مراجعة الكود البصري الخاصة بك.
شلل سير عمل الواجهة الأمامية: قضايا الثقة في 'عرض المصدر'
هذا التهديد يكسر بشكل أساسي حلقة تعلم المطور الأساسية، شبه المقدسة. منذ فجر الويب، كانت 'عرض مصدر الصفحة' و'فحص العنصر' هي الجامعة لأجيال من مطوري الواجهة الأمامية. نحن نشرح الرسوم المتحركة الجميلة من المواقع الحائزة على جوائز، ونفهم تخطيطات الشبكة المعقدة من خلال تتبع grid-template-areas، ونسحب مضلعات clip-path للحصول على شكل قسم البطل المثالي. ماذا يحدث عندما يتم استبدال المعلم بصمت وبخبث؟
أخطر برنامج ضار للمطور ليس هو الذي يعطل جهازك؛ إنه الذي يسمم ببطء فهمك لـ CSS، خاصية هلوسة واحدة في كل مرة.
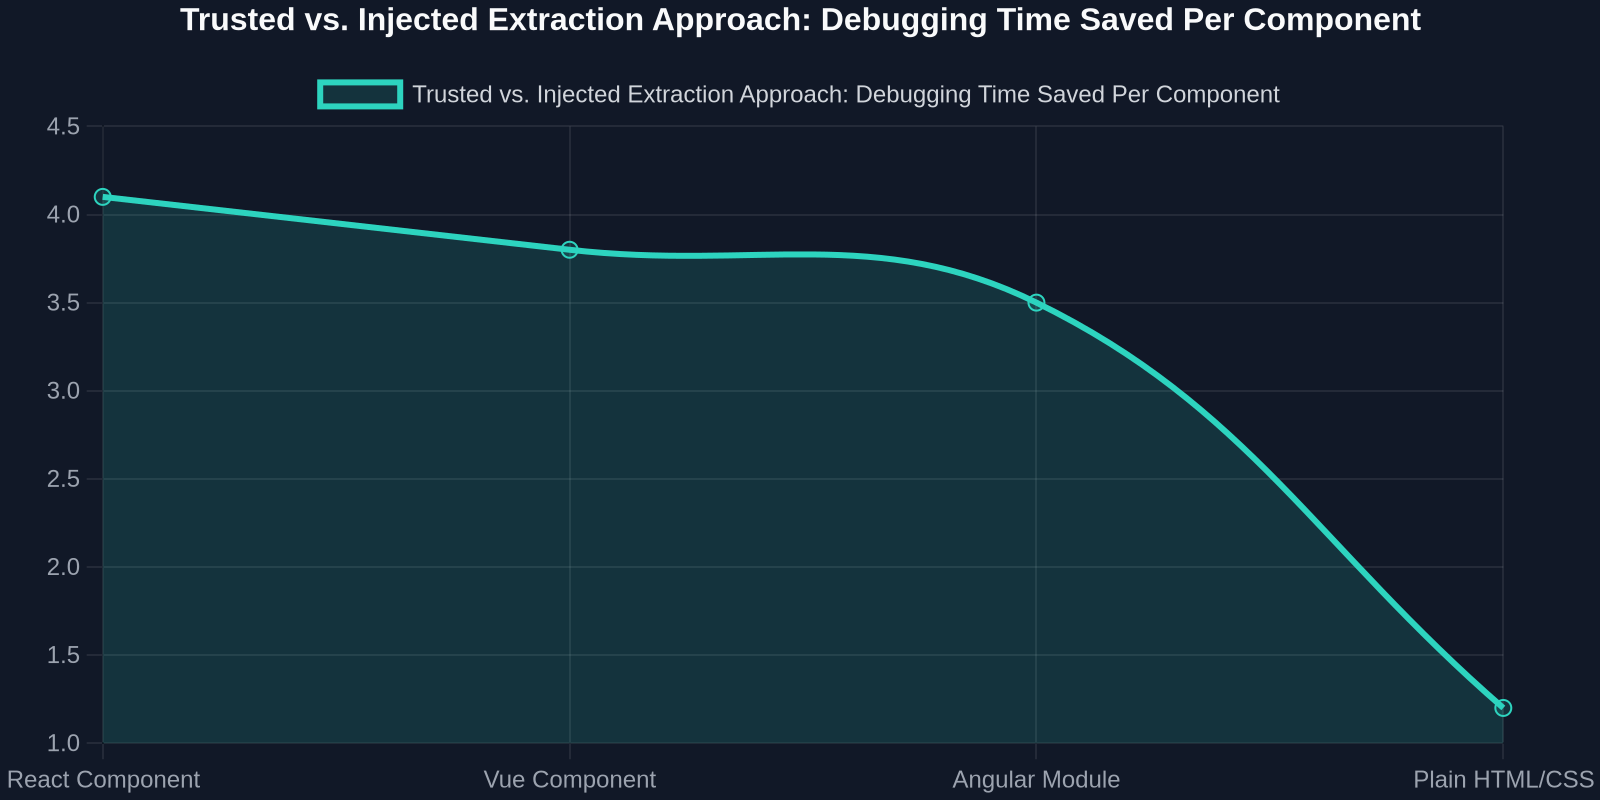
يذكر التحليل أن الأجهزة المصابة في بيئة اختبار معزولة أظهرت زيادة بنسبة 200% في تحذيرات وحدة التحكم التي تم قمعها بواسطة الإضافة لإخفاء أخطائها. والأكثر إثارة للقلق، أن واجهات برمجة التطبيقات الرئيسية مثل getComputedStyle تم تعديلها (monkey-patched) لإرجاع قيم مزيفة. لمطور يبني مكتبة مكونات واجهة مستخدم، قد يعني هذا الاعتقاد أن خدعة flexbox المتداخلة ثلاث مرات تعمل عبر المتصفحات بينما في الواقع، كانت الإضافة المحلية تصلح عرضها بشكل مصطنع. عندما تدفع هذا المكون لاحقًا إلى الإنتاج بدون الإضافة، يتحطم. وقت التصحيح المفقود هنا ليس إزعاجًا؛ إنه ضربة مباشرة للسرعة وجودة الكود.
نموذج DivMagic: نسخ واجهة مستخدم آمن بدون تنفيذ إضافة محفوف بالمخاطر
هنا يصبح الاختيار المعماري وراء كيفية استخراج عناصر واجهة المستخدم هو عنصر التحكم الأمني الأساسي لديك. معظم إضافات استخراج CSS تعمل عن طريق حقن JavaScript معقدة مباشرة في DOM صفحة الويب. يجب عليها التلاعب والتنقل واستنساخ العقد بينما يتم تنفيذ نصوصها البرمجية بنشاط في الأصل المستهدف. هذا هو ناقل الاختراق. نهج DivMagic هو أساسًا للقراءة فقط وغير حاقن. يعمل كخدمة محلية تحلل لقطات DOM وCSSOM الثابتة غير المتلاعب بها والتي توفرها واجهات برمجة تطبيقات الإضافة الأصلية للمتصفح دون حقن أي كود في بيئة تشغيل الموقع. لا يلمس أي نص برمجي أجنبي سياق الصفحة المباشر، مما يجعل هلوسة DOM من هجوم عبر الأصل مستحيلة فعليًا لحالة الاستخدام هذه.
على عكس إضافات 'جامع CSS' التقليدية التي يجب أن تدمج نص محتوى مع وصول كامل للكتابة على DOM لحساب الأنماط، يعمل DivMagic على نموذج 'مراقب موثوق'. يقرأ سلسلة الأنماط الخام عبر بروتوكول DevTools، محافظًا على سلامة كود واجهة المستخدم المنسوخ.
لمطور واجهة مستخدم، هذا يعني أن كود hex الذي تنسخه لخلفية زر الحث على اتخاذ إجراء هو بالتأكيد من ورقة الأنماط الموثوقة للموقع، وليس من حقن مهاجم. هيكل الشبكة الذي تحوله إلى مشروع Tailwind الخاص بك لا يحمل حصان طروادة مخفيًا من div إضافي خبيث. ضمان الأمان ليس أن DivMagic 'يكتشف' الإضافات السيئة، بل أن الآلية نفسها التي يستخدمها لتزويدك بكود قابل للتحويل ومثالي بكسل لا تعرض سطح الهجوم حيث تلعب تلك الإضافات السيئة.
ما وراء الأمان: سلامة رموز التصميم
المحادثة تمتد من الأمان إلى سلامة التصميم الخالص. مع نضوج تطوير واجهة المستخدم، تتحرك الفرق نحو سير العمل القائم على الرموز، حيث اللون ليس قيمة hex بل var(--color-primary-500). نسخ CSS الخام من صفحة يؤدي حتمًا إلى تسطيح هيكل الرمز هذا إلى قيم ثابتة غير شفافة تشكل كابوسًا للصيانة. تهديد الإضافات الخبيثة يضاعف هذه المشكلة. إضافة مخترقة لا يمكنها فقط تسطيح رموزك ولكن تحويلها ببطء بمرور الوقت، منفذة هجوم تصيد بنمط مظلم على اللغة البصرية لعلامتك التجارية.
باستخدام أداة استخراج آمنة، يتحول الهدف من مجرد "إخراج CSS" إلى "الحصول على تجريد نظيف وجاهز للرموز المميزة". على سبيل المثال، يقوم DivMagic بتحويل الأنماط المنسوخة الثابتة إلى سلاسل فئات Tailwind CSS أو بناء جملة متوافق مع وحدات CSS، مما يعكس بشكل فعال نية التصميم. عندما يكون مصدر الاستخراج مضمونًا ليكون مصدر الصفحة غير الملوث، يمكنك بدء عملية التحويل التقني بثقة، وتحويل ذلك border-radius المصمم جيدًا إلى رمز تصميم قابل للتكوين باستخدام calc() أو تحويل لوحة الألوان إلى متغيرات HSL للسمات الديناميكية. يصبح الناتج أساسًا موثوقًا به لنظام التصميم الخاص بك، وليس مقتطف كود تحتاج إلى عزله وتنظيفه سطرًا بسطر.
بناء بيئة تطوير واجهة مستخدم مقاومة للبرامج الضارة
بالنظر إلى هذه المخاطر، كيف يجب على فريق الواجهة الأمامية المهتم بالأمان إعادة هيكلة سير عمل التعلم والمرجعية؟ المبدأ هو العزل. لا ينبغي أبدًا أن تشترك أداة الفحص الأساسية الخاصة بك، التي تستخدمها لسحب الكود إلى نظام التصميم الخاص بك، في سياق تنفيذ مع تصفحك اليومي أو وسائل التواصل الاجتماعي أو إضافات محفظة العملات المشفرة. هذا دليل عملي يستند إلى نتائج البحث.
1. فصل الملفات الشخصية: ملف تعريف "الفحص"
أنشئ ملف تعريف مخصصًا للمتصفح مع عدم وجود إضافات غير أساسية. هذا الملف مخصص فقط لفتح المواقع المرجعية، وفحص العناصر، واستخدام أداة استخراج واجهة المستخدم الموثوقة. أظهر البحث أن مجرد تعطيل الإضافات غير الضرورية في ملف تعريف واحد لا يكفي، حيث أظهرت بعض عينات البرامج الضارة استمرارًا جانبيًا عن طريق الاختباء في مخازن مؤقتة مشتركة يمكن الوصول إليها من جميع الملفات الشخصية. دليل بيانات مستخدم معزول تمامًا أكثر أمانًا. استخدم أدوات المطورين في هذا الملف كمصدر وحيد للحقيقة، واستخدم DivMagic حصريًا داخله لنسخ العناصر إلى مشروعك.
2. فحص خط أنابيب النسخ، وليس الصفحة فقط
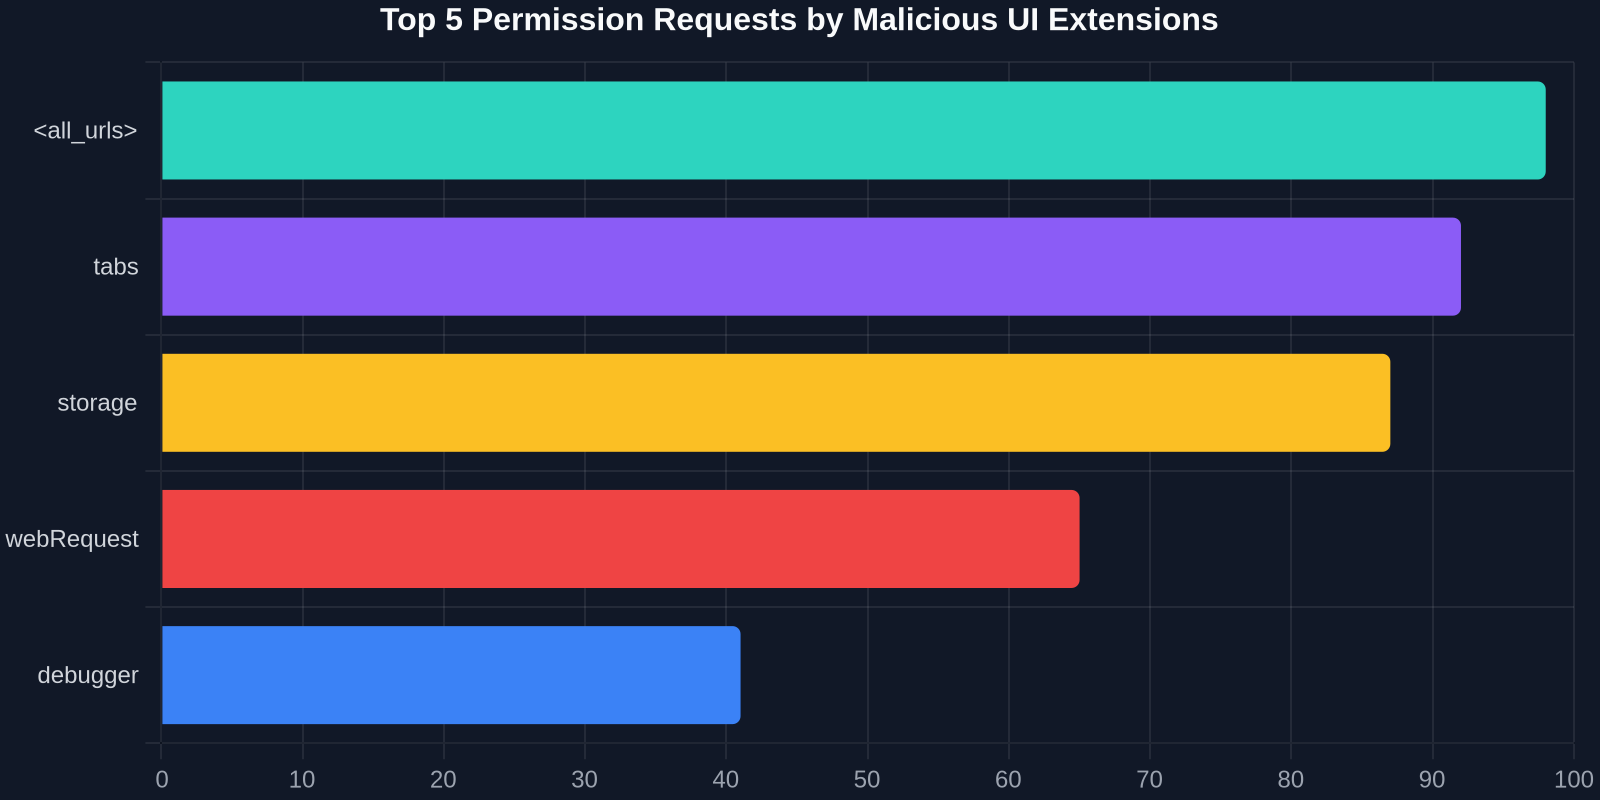
خط أنابيب "نسخ واجهة المستخدم" الخاص بك له مرحلتان: صفحة المصدر وآلية النسخ. أنت بالفعل تتحقق من مصداقية صفحة المصدر. الآن، قيم صلاحيات آلية النسخ. أداة على مستوى API لا تطلب صلاحية "<all_urls>" لحقن DOM المباشر في وقت التشغيل هي أكثر أمانًا من الناحية المعمارية. مبدأ الامتياز الأقل واضح: الأداة التي تحتاج فقط إلى قراءة DOM المنظم في اللحظة التي تنقر فيها على زر لا ينبغي أن تشغل نصًا برمجيًا للمحتوى بشكل دائم عبر جميع علامات التبويب الخاصة بك.
كقاعدة عامة، إذا كانت لوحة صلاحيات إضافة ما تسرد "قراءة وتغيير جميع بياناتك على مواقع الويب التي تزورها"، فتعامل معها كمتجه محتمل. فضل الأدوات التي تذكر بوضوح أنها تستخدم صلاحية activeTab الأقل تدخلاً مع نموذج تفاعل آمن خاص بأدوات المطورين فقط.
3. عزل تأثيراتك: نهج تقني
بالنسبة للفرق التي تبني أنظمة التصميم، فكر في نهج معزول عن الشبكة. تخيل خدمة متصفح خفيفة الوزن بدون واجهة رسومية يتم التحكم فيها بواسطة نص برمجي. يمكن لمطوريك توجيه هذه الخدمة إلى عنوان URL، وستقوم بإخراج JSON نظيف للأنماط المحسوبة وهياكل التخطيط، خالية تمامًا من أي عبث من إضافة مثبتة محليًا. تعمل تقنية DivMagic الأساسية على منطق مماثل، مما يعزل الاستخراج بشكل فعال عن طبقة الإضافة العامة. يضمن هذا أنه عندما تختبر تقنية box-shadow المستخدمة في لوحة تحكم FinTech، فإنك تدقق في العمل الأصلي، وليس نسخة مخترقة من المهاجم.
الغوص التقني العميق: كيف يتجاوز الهلوسة ضوابط الأمان
دعنا نفهم الآلية على مستوى الكود لأن الآثار خطيرة للغاية بحيث لا يمكن لمهندسي واجهة المستخدم التغاضي عنها. كشف تحليل الصندوق الرمل من البحث المشار إليه أن الإضافات الخبيثة الحديثة لمتصفحات Chromium تستخدم تقنية وكيل ذكية على MutationObserver و window.postMessage. إنهم لا يعدلون DOM مرة واحدة فقط؛ بل يدخلون في حالة سباق مع النصوص البرمجية المشروعة للصفحة.
عندما يفحص المستخدم حقل إدخال كلمة مرور، على سبيل المثال، تستمع إضافة مصابة لطفرة DOM تشير إلى ظهور الحقل. ثم تتلاعب بسرعة بسلسلة parentElement، وتلف الحاوية input الحقيقية في حاوية مزيفة غير مرئية تعترض getter الخاصية value. العبقرية من منظور واجهة المستخدم هي أن العرض المرئي يظل مثاليًا لأن الإضافة تحقن أيضًا طبقة تراكب ذات z-index أعلى مرتبطة بخصائص CSS المخصصة. إذا كنت ستقوم "بنقل CSS" من هذا الإدخال، فإن إضافة ساذجة ستنسخ ::after الزائف للعنصر الزائف الذي صممه المهاجم، وليس التصميم الحقيقي للموقع. يتجاوز DivMagic هذا عن طريق تحليل التسلسل وحل أصول الأنماط. يحدد ويزيل العناصر الزائفة المحقونة من مصدر غير أصلي، ويسلم فقط قواعد ورقة الأنماط الخاصة بالموقع إليك.
الدرس الدائم من هذا البحث ليس فقط حول ترقية برنامج مكافحة الفيروسات الخاص بك. إنه حول إدراك أن أدوات الواجهة الأمامية الخاصة بك هي جزء من سلسلة التوريد الخاصة بك. تمامًا كما تفحص حزمة npm بحثًا عن نصوص التثبيت وانتحال الكتابة، يجب عليك الآن فحص إضافات المتصفح الخاصة بك بحثًا عن نموذج الوصول إلى DOM الخاص بها. إضافة "نسخ واجهة المستخدم" التي لم يتم تحديثها منذ عامين مع صلاحية "قراءة وتغيير بيانات الموقع" هي عملاق نائم من الديون التقنية.
من مصدر قلق أمني إلى تجربة مطور فائقة
ومن المفارقات، أن التغييرات المعمارية ذاتها التي تجعل أداة واجهة المستخدم آمنة تجعلها أيضًا أكثر قوة للتطوير الحديث. تجنب حقن DOM يجبر بائع الأداة على حل المشكلات الصعبة بشكل صحيح: بناء تمثيل نظيف وعالي المستوى لواجهة المستخدم بدلاً من مجرد تفريغ HTML الحي القذر. هذا هو المحور الدقيق الذي يحول ناسخ CSS بسيط إلى أداة تطوير شرعية.
عندما يعيد DivMagic، على سبيل المثال، بناء مكون، فإنه يضطر لتحليل التسلسل، وحساب الأنماط النهائية في ظروف نظيفة، ثم تعيينها إلى فئات Tailwind أو CSS متوافقة مع JSX. يمكن لأداة تحقن نصًا برمجيًا للمحتوى أن تغش ببساطة عن طريق استدعاء element.style.cssText داخل الصفحة المسمومة. يجب أن يفهم النهج الآمن خارج النطاق نموذج الصندوق، ورسم بياني الخصوصية، واستعلامات الوسائط النشطة. هذا يقدم قطعة أثرية مطورة فائقة: تحصل على مقتطف مكون React يستخدم className="flex items-center gap-2" بدلاً من سمة نمط مضمنة بطول ميل والتي سيتعين عليك إعادة هيكلتها يدويًا. الأمان وجودة الكود، في هذه الحالة، ليسا مقايضتين بل متكافلين بعمق.
أداة استخراج واجهة مستخدم آمنة لا تنسخ فقط ما تراه؛ بل تعيد هندسة منطق نظام التصميم من المصدر غير الملوث، وتحول الموقع إلى مخطط نظيف وجاهز لـ Tailwind.
المقال الأخير على Hacker News ليس مجرد نشرة برامج ضارة أخرى، بل هو إشارة قاطعة إلى أن عصر الثقة العمياء في سياق عرض أدوات الويب لدينا قد انتهى. إن تعقيد أحصنة طروادة التي تعيد كتابة واجهة المستخدم يتطلب معيارًا جديدًا لأدوات التطوير الأساسية لدينا. الطريق الآمن إلى الأمام هو مجموعة أدوات تحترم عزل الأصل للويب، وترفض حقن نفسها في سياق التنفيذ الدقيق للصفحات التي نعجب بها. يجسد DivMagic هذا التحول. إنه يثبت أن إضافة المتصفح يمكن أن تكون مصدر قوة للإلهام في واجهة المستخدم ونقل الأصول دون أن تصبح أبدًا ناقلًا لفساد واجهة المستخدم الصامت. إنه يحول سير عمل "النسخ من أي موقع ويب" من خطر أمني محتمل إلى API احترافي متين لخط أنابيب نظام التصميم الخاص بك، مع احترام كل من الأمان المعزول للويب الحديث وسرعة الإبداع للمطور.