
تحميل زائد للإضافات في المتصفح: لماذا تُشكّل الإضافات الخاملة أزمة أمنية متزايدة
نحن نتعامل مع إضافات المتصفح وكأنها درج مهملات. في يومٍ ما تكون أدوات لا غنى عنها لتعزيز الإنتاجية، تلتقط الإلهام من واجهات المستخدم فورًا، وفي اليوم التالي تصبح برامجًا منتفخة منسية تجلس بصمت فوق شريط العناوين. ولكن على عكس درج المطبخ المترب، فإن الإضافة غير المُدارة لا تشغل مساحة فحسب. بل تمتلك صلاحيات القراءة والكتابة على نموذج كائن المستند (DOM) الخاص بك، والحافظة، وغالبًا تاريخ التصفح. عندما تتجاهل تلك الأيقونة المهملة لأشهر، فأنت لا تتصرف بفوضوية فقط؛ بل تترك بابًا خلفيًا موثوقًا مفتوحًا في كل تبويب تزوره.
تعتمد سير عمل مطور الويب الحديث على أدوات متخصصة، مثل أدوات مطوري React، ومنتقي الألوان، وناسخ CSS، والمساعدين بالذكاء الاصطناعي، ولكن هذا الاعتماد نفسه يُنشئ سطح هجوم ضخم. مع ازدياد السوق بالإضافات المقلدة خفيفة الوزن التي تعد "بتعزيز" سير عمل واجهة المستخدم، تظهر حقيقة قاسية: المزيد من الإضافات لا يعني المزيد من القوة. بل يعني المزيد من المخاطر.
التسلل الصامت للصلاحيات الذي تتجاهله في كل تحديث
انجراف الصلاحيات هو المكافئ التقني لسلق الضفدع. عندما تُثبّت أداة فحص CSS بسيطة، قد تطلب في البداية الوصول إلى بيانات "التبويب النشط". بعد ستة أشهر، وبعد تحديث تلقائي، قد تتمكن نفس الإضافة فجأة من قراءة جميع البيانات في مواقع توثيق المطورين التي تزورها، وربما مواقع لا تزورها. قامت شركات المتصفحات بتحسين تحذيرات الصلاحيات، لكنها تعتمد على قراءة المستخدمين الفعلية لطلبات التحديث. معظمنا ينقر على "قبول" بنفس الذاكرة العضلية التي نستخدمها لإغلاق لافتات ملفات تعريف الارتباط.
يتم الاستحواذ على الإضافات الشرعية من قبل شركات قابضة ضارة بهدف استغلال هذه الثقة تحديدًا. البائع الأصلي يبيع قاعدة مستخدميه، وبين ليلة وضحاها، يدفع خط التحديث أداة تجريف بيانات متنكرة في شكل أداة تنسيق JSON المفضلة لديك. إذا كنت لا تراقب بنشاط سجل التغييرات وتاريخ الصلاحيات للإضافة، وبصراحة، لا أحد لديه وقت لقراءة الفروقات لخمسة عشر إضافة مساعدة مختلفة، فأنت تضع ثقة عمياء في سلسلة توريد لا يمكنك تدقيقها.
كيف تُخرب الإضافات الزومبي أداء بيئة التطوير لديك
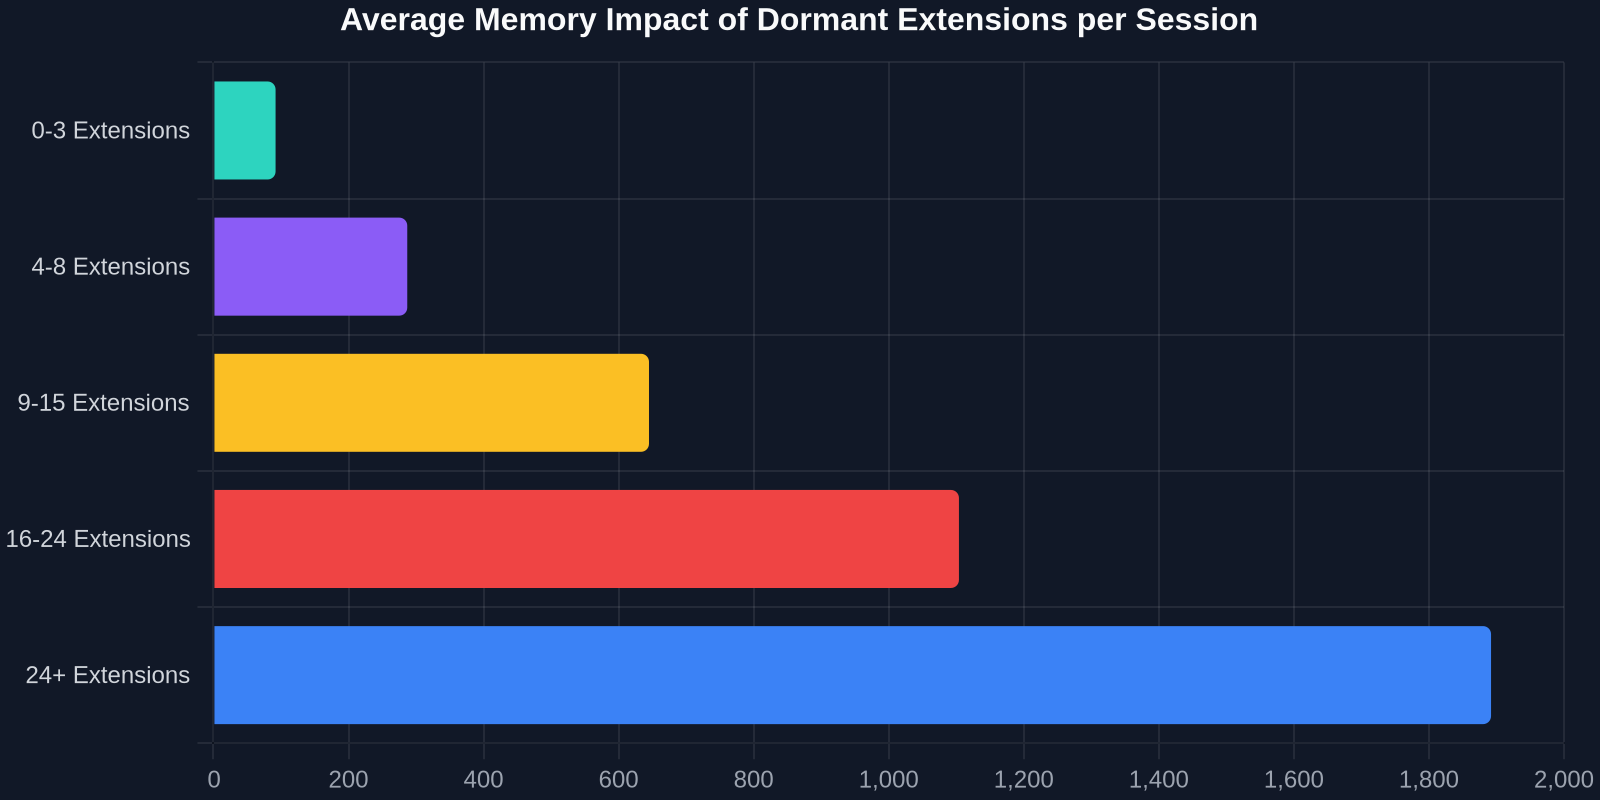
المخاطر الأمنية تتصدر العناوين، لكن تدهور الأداء يضربك يوميًا دون سابق إنذار. المتصفحات الحديثة هي وحوش متعددة العمليات، ومع ذلك كل إضافة نشطة تحقن بصمة ذاكرة خاصة بها وخيط تنفيذ جافا سكريبت. أداة التقاط واجهة مستخدم خاملة لم تفتحها منذ أسابيع قد لا تزال تُرفق مراقبي الطفرات (mutation observers) بكل تغيير في DOM على كل صفحة، منتظرة "اختصار التقاط" نسيت أنك ربطته.
بالنسبة لمطور واجهات أمامية يقوم بتصحيح تسريبات الذاكرة أو حالات السباق، فإن تحديد ما إذا كان الخلل ينشأ من كود التطبيق الخاص بك أو من سكريبت إضافة طرف ثالث هو نوع خاص من الجحيم. سكريبتات المحتوى المحقونة تلك تلوث النطاق العام، وتتجاوز النماذج الأولية الأصلية، وتخلق تداخلًا غير متزامن يبدو مطابقًا لكومة من كود السباغيتي. قبل أن تقضي أربع ساعات في أدوات مطوري Chrome لتحليل عدم تطابق React hydration الخاص بك، يجب عليك تدقيق ما إذا كانت إضافة غير مصححة هي الجاني الحقيقي.
تحديد استنزاف الموارد قبل أن يقتل درجة PageSpeed الخاصة بك
يبدأ الفرز العملي بنافذة تصفح خاص بسيطة. قم بتعطيل جميع الإضافات وشغّل تدقيق Lighthouse. ثم أعد تفعيلها واحدة تلو الأخرى، مع إعادة تشغيل تتبع الأداء في كل مرة. ستكتشف غالبًا أن أداة مساعدة متخصصة، ربما أداة استخراج props خاصة بـ React قمت بتثبيتها أثناء محاضرة مؤتمر، تحقن 300ms من جافا سكريبت المعطل على كل تنقل. بالنسبة لزائر يصل إلى موقعك الإنتاجي، فإن 300ms من التأخير الملحوظ هو الفرق بين تحويل وارتداد. بالنسبة لك، هو تصحيح الأخطاء في محاكاة مشوهة للواقع.
نسخ واجهات المستخدم دون الفوضى: النهج الأمني أولاً
كمطوري واجهات أمامية، علاقتنا مع إضافات المتصفح حميمية بشكل فريد. نحن لا نستخدمها فقط لحظر الإعلانات؛ بل نستخدمها لتشريح ونسخ وتعلم من واجهات مستخدم الآخرين. القدرة على الحصول على شبكة تسعير مصممة بشكل مثالي، أو هيكل تنقل متجاوب، أو نموذج متعدد الخطوات معقد من أي موقع ويب مباشر هي قوة خارقة للإنتاجية. لكن تاريخيًا، هذه القوة جاءت مقترنة بالخطر. الإضافة التي تمنحك نسخ العناصر بنقرة واحدة تمتلك أيضًا وصولًا كاملًا إلى نموذج كائن المستند، وهو المعادل الرقمي لتسليم شخص مفاتيح منزلك لاستعارة مفك براغي.
هنا تحتاج الصناعة إلى تحول من الوصول الأقصى إلى الامتياز الأقل. الأداة المثالية يجب أن تحول واجهة المستخدم المنسوخة إلى HTML وCSS نظيفين وقابلين للنقل دون الحاجة إلى سكريبتات خلفية دائمة تتعقب تصفحك. يجب أن تعمل كمشرط جراحي، وليس كنظام مراقبة دائم التشغيل. تريد هيكل HTML الخام والأنماط المحسوبة، لا أكثر ولا أقل. لا تتبع سلوك، ولا بصمة وكيل مستخدم، ولا قياسات عن بعد تتصل بلوحة تحليلات لم ترها من قبل.
"أخطر صلاحية في متصفح المطور ليست 'قراءة وتغيير جميع البيانات'، بل الصلاحية للجلوس خاملاً ومنسيًا لمدة عامين مع تلقي تحديثات صامتة."
لماذا لم يعد الفحص اليدوي قابلاً للتوسع
دفاع النقي هو تجنب الاعتماد على الإضافات تمامًا عن طريق إعادة إنشاء واجهة المستخدم يدويًا. ترى تأثير نص متدرج، تفتح أدوات المطور، تتصفح الأنماط المحسوبة، تنسخ الطبقات المفككة، وتقضي 45 دقيقة في إعادة بنائها. هذا النهج آمن بالفعل، لكن ضمن جدول زمني لشركة ناشئة يتطلب تكرارًا سريعًا، هو عنق زجاجة غير قابل للتوسع. الأرضية الوسطى تكمن في أدوات تقوم بنسخ عديم الحالة للعنصر المختار، وتزيل نفسها فورًا من حلقة التنفيذ بمجرد اكتمال النسخ. لا سياقات خلفية دائمة. لا اتصال ثنائي الاتجاه غير ضروري. مجرد عملية ذرية لمرة واحدة تترك صفر أثر.
بناء قائمة إضافات بسيطة وقابلة للتدقيق
الدفاع المحيطي يبدأ بتصنيف قاسٍ. افتح لوحة إدارة الإضافات في متصفحك، كل متصفح كروميوم لديه chrome://extensions، وفايرفوكس يوفر about:addons، وقسم قائمتك إلى ثلاث مجموعات: حرجة أمنيًا، مؤقتة لسير العمل، وديون غير معروفة.
الحرجة أمنيًا تشمل مديري كلمات المرور، ومعالجات رموز الأمان العتادية، وجسور المصادقة متعددة العوامل. هذه تبقى، لكن يجب تحديثها يدويًا والتحقق منها مقابل مستودعات الكود المصدري عندما يكون ذلك ممكنًا. العناصر المؤقتة لسير العمل هي أدوات مطوري React، ومديري الحافظة، وأدوات نسخ واجهة المستخدم. يجب تحويل هذه إلى وضع "عند النقر" أو "في مواقع محددة" بدلاً من منحها وصولًا شاملاً "في جميع المواقع". الديون غير المعروفة هي كل شيء آخر، يتم تجميدها وجدولتها للإزالة خلال 48 ساعة ما لم توثق حالة استخدام محددة.
تنفيذ ضوابط الوصول الخاصة بالموقع
أذونات المضيف الدقيقة هي أكثر ميزات الأمان غير المستغلة في المتصفحات الحديثة. بدلاً من السماح لأداة استخراج واجهة المستخدم بقراءة https://*/*، قم بتقييدها بلوحة مجموعة الإلهام التصميمي الخاصة بك أو بمواقع مراجعة إنتاج محددة. يمكنك تكوين هذا في متصفح كروميوم عن طريق النقر بزر الماوس الأيمن على أيقونة الإضافة، واختيار "يمكن لهذا قراءة وتغيير بيانات الموقع"، وتغيير النطاق من "على جميع المواقع" إلى "عند النقر" أو قائمة مخصصة من النطاقات المعتمدة.
بالنسبة للمطورين، يُحدث هذا النمط احتكاكًا لطيفًا. عندما تحتاج فعليًا إلى نسخ قسم رئيسي من صفحة هبوط أحد المنافسين، فإنك تمنح الوصول المؤقت بوعي. التحول الذهني من "دائم التشغيل" إلى "الامتياز في الوقت المناسب" هو بالضبط ما تدعو إليه بنية الثقة الصفرية على مستوى الخادم، لقد حان الوقت لتطبيقه على أدوات جانب العميل أيضًا.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
دورة الحياة الخفية لأداة مطور مخترقة
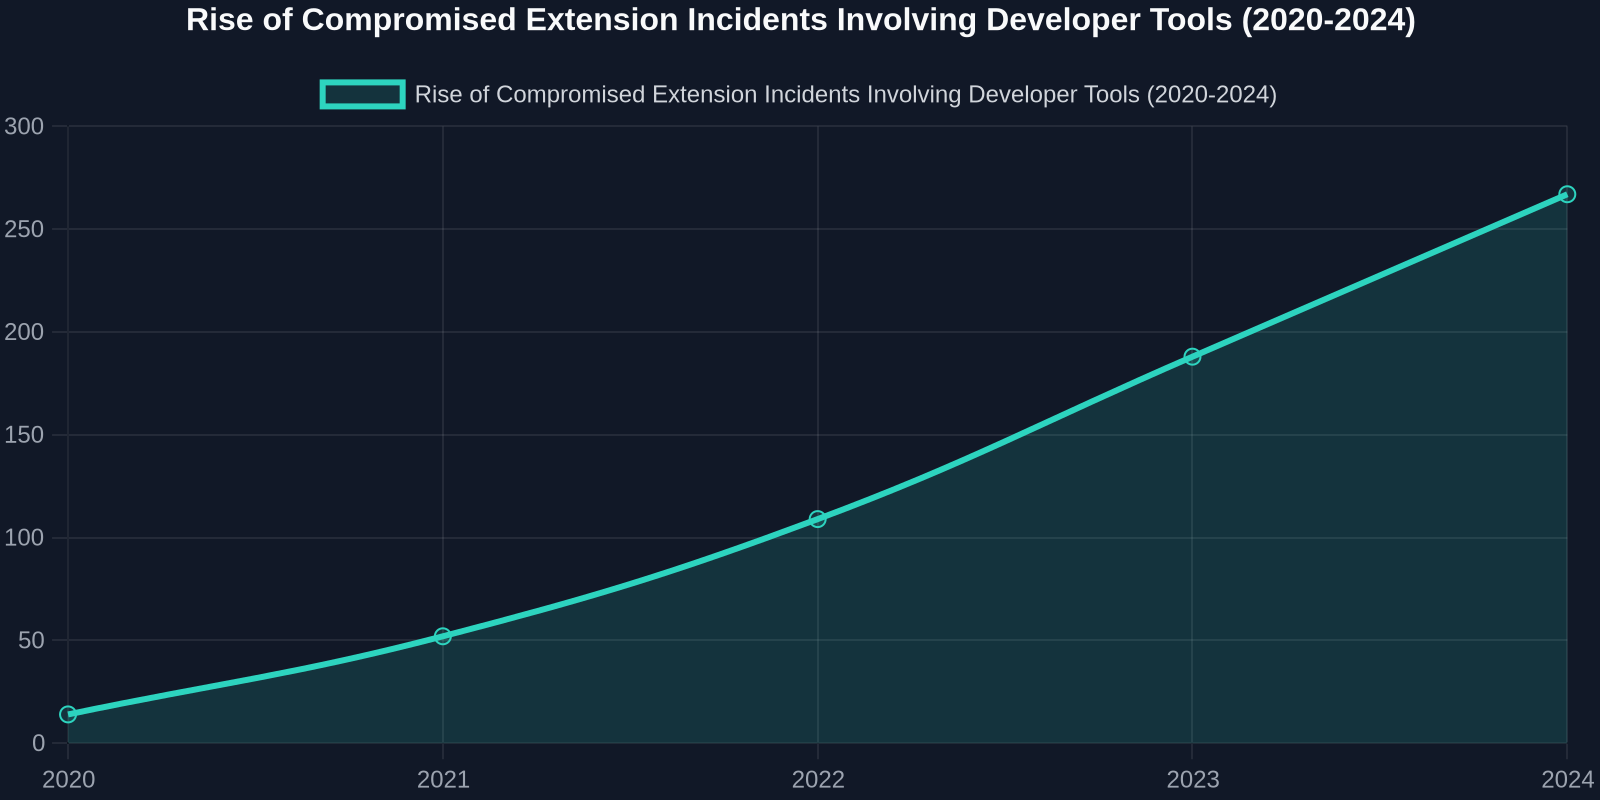
فهم تشريح هجوم قائم على الإضافة يوضح لماذا يجب أن يكون التنظيف الربيعي قاسيًا. يتخيل معظم المطورين ملف .crx ضارًا يتم تنزيله من منتدى ويب مظلم. الواقع أكثر دهاءً: أداة مساعدة لواجهة المستخدم مفتوحة المصدر وشائعة يتم نقل صيانتها إلى مساهم جديد. يبدو طلب السحب نظيفًا، مجرد تحديثات للتبعيات وميزة "جديدة" تتطلب وصولاً إضافيًا للشبكة. يتم نشر التحديث التلقائي لـ 80,000 مطور بصمت خلال اجتماع صباح يوم الاثنين. بحلول وقت الغداء، تكون الإضافة تسرب سجلات وحدة التحكم للمطور وعناوين URL للمستودعات الخاصة إلى خادم تحكم وأوامر.
ما وراء البرامج الضارة: فخاخ ترخيص البيانات في اتفاقيات ترخيص المستخدم النهائي للإضافات
اتجاه أقل خفاءً ولكنه خطير بنفس القدر هو "محور ترخيص البيانات". إضافة قمت بتثبيتها قبل عامين لالتقاط أنماط عناصر HTML محددة تقوم بتحديث اتفاقية ترخيص المستخدم النهائي الخاصة بها. مدفون في القسم 12.4 هو منح: "أنت تمنحنا ترخيصًا خاليًا من حقوق الملكية، دائمًا لأي أنماط واجهة مستخدم، أو مقتطفات كود، أو عمل إبداعي يتم الوصول إليه أو معالجته من خلال خدمتنا." قانوني ونادرًا ما يتم تطبيقه في المحكمة، لكنه من الناحية الفنية يمنح شركة ناشئة الحق في تغذية واجهة مستخدم منتج شركتك غير المُطلق في مجموعة التدريب الخاصة بالذكاء الاصطناعي الخاصة بهم. بالنسبة لمهندس واجهة أمامية يعمل على SaaS في وضع التخفي، هذه كارثة ملكية فكرية تنتظر الحدوث.
"إلغاء تثبيت إضافة ليس اعترافًا بأنك قمت بتثبيت سيء قبل عامين، بل هو إقرار بأن تعفن البرامج أمر لا مفر منه."
تصميم سير عمل استخراج واجهة المستخدم يحترم حدود الأمان
إذًا كيف يمكن لمطور واجهة أمامية عملي التوفيق بين الحاجة إلى النمذجة الأولية السريعة لواجهة المستخدم وضرورة تأمين متصفحه؟ الحل هو فصل "المشاهدة" عن "الامتلاك". لا تحتاج إلى إضافة ثقيلة تستمر، وتتزامن مع حساب سحابي، وتحافظ على نبض خلفية. أنت بحاجة إلى محول عديم الحالة: حدد عنصرًا، واستقبل HTML وCSS نظيفين وجاهزين للإنتاج، وأغلق الجلسة.
يتوافق سير العمل الذري هذا تمامًا مع مبادئ DevSecOps الحديثة. أداة تحول أي واجهة مستخدم على أي موقع إلى كود قابل لإعادة الاستخدام، تعمل بدون عملية خلفية مستمرة، تقضي على فئة كاملة من ثغرات "الإضافة التي تُركت مفتوحة طوال الليل". الكود الذي تستقبله محمول بالكامل، ومجرد من التبعيات الخاصة بالبائع، وجاهز للصق في مكون React أو قالب Svelte دون سحب مستمعي الأحداث أو القياس عن بعد أو منارات التتبع. تكتسب كفاءة نسخ العناصر دون أن تصبح عقدة في خط أنابيب بيانات شخص آخر.
برنامج التخلص من السموم الرقمية لمدة 30 يومًا للمطور
تحويل هذه الفلسفة إلى عادة قابلة للتكرار يزيل المقاومة العاطفية لحذف الإضافات "المفيدة المحتملة يومًا ما". اتبع هذا البرنامج الدوري لمدة ثلاثين يومًا والمُكيَّف من أطر أمان نقاط النهاية:
- اليوم 1-3: تدقيق كامل. قم بتصدير قائمة بجميع الإضافات والإصدارات والأذونات الممنوحة باستخدام واجهة برمجة إدارة الإضافات. ضع علامة على كل إضافة كديون حرجة أو عابرة أو غير معروفة. قم بتعطيل جميع العناصر العابرة افتراضيًا.
- اليوم 4-10: تقليل الأذونات. لكل إضافة حرجة، قم يدويًا بتقليل أذونات المضيف إلى قائمة سماح محددة. إذا كانت الإضافة لا يمكنها العمل بدون "جميع المواقع"، فانتقل إلى أدوات منافسة.
- اليوم 11-21: استبدال التضخم بالدقة. حدد 3-4 إضافات أدوات مساعدة لواجهة المستخدم متداخلة. قم بدمجها في حل واحد، يركز على الأمان ويقوم باستخراج HTML/CSS كإجراء لمرة واحدة دون مراقبة مستمرة.
- اليوم 22-30: إنشاء عادات الثقة الصفرية. قم بتنفيذ حدث تقويم شهري متكرر بعنوان "مراجعة محيط المتصفح". اقضِ عشر دقائق في التحقق من عدم تحديث أي إضافة تلقائيًا إلى نطاق أذونات جديد.
هذا البرنامج ليس بجنون ارتياب، بل هو نظافة مهنية. نفس المطورين الذين يديرون بعناية تبعيات package.json باستخدام ماسحات الثغرات الأمنية الآلية نادرًا ما يطبقون نفس الدقة على إضافات المتصفح التي تقرأ سجلات البناء الخاصة بهم.
المستقبل هو رموز الوصول المؤقتة، وليس البرامج النصية الخلفية المستمرة
يُحرّك بائعو المتصفحات تدريجيًا نحو Manifest V3، مع التركيز على عمال الخدمة المؤقتين بدلاً من صفحات الخلفية طويلة العمر. يثبت هذا التحول المعماري أن الصناعة تدرك خطر تنفيذ الإضافة المستمر. لكن أدوات المطورين يجب أن تقود هذه الجهود من خلال التصميم، وليس فقط الامتثال. يجب أن تستيقظ أداة استخراج واجهة المستخدم فقط عندما تستدعيها صراحةً، وتعالج بالضبط البيانات الهيكلية والأسلوبية للعنصر المحدد، وتخرج كودًا اصطلاحيًا يحترم رموز نظام التصميم الحالي الخاص بك، وتنتهي دون ترك أي شيء خلفها.
في المرة القادمة التي تفكر فيها في تثبيت "إضافة صغيرة سريعة" تعد بتسريع سير عمل التطوير بنسبة 10%، اسأل نفسك: هل تطلب هذه الأداة فتحة دائمة في قاعدة الحوسبة الموثوقة لمتصفحي، أم يمكنها تحقيق نفس النتيجة كأداة عابرة؟ تسع مرات من أصل عشر، يمكن تقديم الوظيفة التي تحتاجها دون ضريبة المراقبة الخلفية. وفي الحالة الواحدة التي لا يمكن فيها ذلك، تعامل معها مثل شهادة جذر: مدققة يدويًا، ومراقبة بنشاط، وقابلة للتخلص بلا رحمة بمجرد أن تتجاوز غرضها المحدد.
المتصفح النظيف هو متصفح آمن. قائمة الإضافات البسيطة تعني متصفحًا سريعًا. وأداة واحدة مصممة جيدًا تحول أي واجهة مستخدم إلى كود نظيف، دون زيادة ديونك الأمنية، هي متصفح منتج. لا ينبغي أن يكون موسم التنظيف الربيعي رحلة ذنب سنوية تثيرها عناوين المدونات التقنية. بل ينبغي أن يكون عقلية دائمة قائمة على انعدام الثقة تُطبق على البرامج التي نسمح لها بالدخول إلى أقرب محيط تطوير لدينا.