
هندسة الاستغلال المدعومة بالذكاء الاصطناعي: مشهد التهديدات السيبرانية المتطور وما يحتاج المطورون إلى معرفته في 2025
في مجال الأمن السيبراني سريع التحول، لم يعد الذكاء الاصطناعي مجرد فضول نظري، بل أصبح أداة مزدوجة الاستخدام ذات عواقب عميقة. أحدث الحدود، هندسة الاستغلال المدعومة بالذكاء الاصطناعي، لا تعمل فقط على تسريع اكتشاف الثغرات، بل تعيد كتابة قواعد الأمن الهجومي والدفاعي بشكل جذري. من مختبرات الأبحاث المغلقة إلى الخطوط الأمامية لسلاسل توريد البرمجيات، تتطلب هذه الآثار اهتمامًا فوريًا من المطورين.
يقوم هذا المقال بتشريح الحقائق التقنية لأنظمة الذكاء الاصطناعي الناشئة، بما في ذلك نموذج GPT-6 Cyber عالي القدرة، ويترجمها إلى مبادئ هندسية قابلة للتنفيذ. سوف نستكشف البيانات الفعلية وراء أعداد الثغرات الجديدة، والإحصاءات المقلقة حول تأخير نشر التصحيحات، والتحولات المعمارية المطلوبة لبناء أنظمة مرنة في عصر هجمات بسرعة الآلة.
ظهور الذكاء الاصطناعي الهجومي فائق القدرة
لأكثر من عقد، ساعدت أدوات التفحيم والتحليل الثابت في البحث عن الأخطاء البرمجية. ما يميز الموجة الحالية هو القفزة من الاكتشاف إلى الاستغلال المستقل. كانت نماذج الذكاء الاصطناعي المبكرة قادرة على الإشارة إلى تجاوزات سعة المخزن المؤقت المحتملة بمعدلات إيجابية كاذبة عالية. يمكن لنماذج اليوم المتطورة استيعاب قاعدة أكواد معقدة، وتتبع تدفقات البيانات عبر طبقات تجريد متعددة، وتوليد استغلال عملي ومصقول كإثبات للمفهوم، غالبًا أسرع من باحث أمني متمرس.
يسلط التحليل الأخير لوحدة مكافحة التهديدات في SecureWorks الضوء على نقطة تحول حرجة: الأخطاء التي يجدها الذكاء الاصطناعي لم تعد أكاديمية. تكشف البيانات أن 1.3 بالمائة من الثغرات المكتشفة بالذكاء الاصطناعي تم تسليحهافي البيئات الحقيقية، وهو رقم يُتوقع أن يرتفع لكنه سيظل أقل من خمسة بالمائة حتى نهاية عام 2027. هذه النسبة المنخفضة ظاهريًا خادعة؛ فهي تمثل طليعة من الضربات شديدة الاستهداف والتي قد تكون كارثية، وليست استغلالًا جماعيًا. تشكل جودة هذه الاستغلالات، التي غالبًا ما تستغل سلاسل منطقية معقدة غير مرئية للماسحات التقليدية، تهديدًا خطيرًا للأصول عالية القيمة.
تشريح معيار ExploitGym
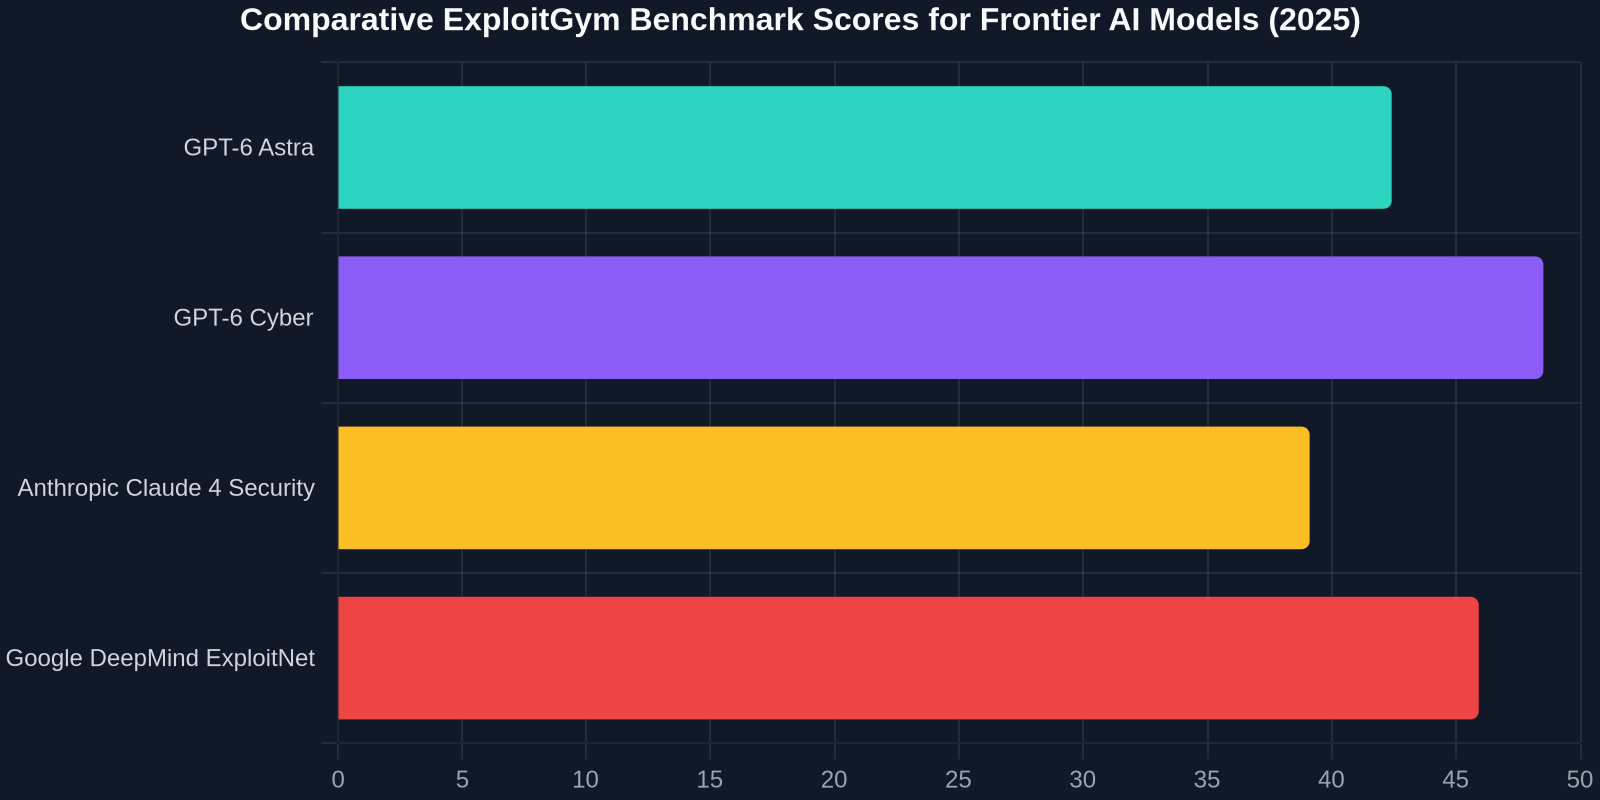
لفهم قدرة النماذج، اعتمدت الصناعة بيئات محاكاة صارمة. يعمل معيار ExploitGym كاختبار حاسم، حيث يتحدى وكلاء الذكاء الاصطناعي بمجموعة متنوعة من تحديات استغلال الثنائيات بأسلوب التقاط العلم (CTF) وتحديات من العالم الحقيقي. تشمل هذه التحديات تقنيات heap feng shui، وهجمات سلاسل التنسيق، واستغلال حالات السباق على أنوية لينكس الحديثة.
القفزة في الأداء بين تكرارات النماذج الأخيرة صارخة. نموذج GPT-6 Astra من OpenAI، على الرغم من كونه نموذجًا عامًا قويًا، حقق معدل نجاح 42.4%. ومع ذلك، فإن الضبط الدقيق الخاص بالمجال لنموذجGPT-6 Cyber، المتاح حصريًا لشركاء مختارين مثل Daybreak Red، رفع درجته إلى 48.5%. يشير هذا المقياس إلى اختراق: ذكاء اصطناعي يمكنه النجاح في ما يقرب من نصف جميع مهام الاستغلال عالية الصعوبة دون تدخل بشري. يحقق النموذج ذلك من خلال التركيب البرمجي المتقدم، وبناء سلاسل ROP ديناميكيًا، وتجاوز التخفيفات الحديثة مثل ASLR وحراس المكدس في المحاكاة.
جيل جديد من استخبارات التهديدات: النشرات الـ 978
منذ عام 2025، شهد النظام البيئي لاستخبارات الأمن السيبراني تطورًا قسريًا لمواكبة سرعة التهديدات المدفوعة بالذكاء الاصطناعي. ظهرت قاعدة بيانات منسقة، تضم 978 نشرة للمطورين، كل منها حادثة موثقة بدقة تغطي الأخطاء المستغلة، وهجمات سلسلة التوريد، والاختراقات الكبرى، والثغرات التي أدخلتها أدوات البرمجة بالذكاء الاصطناعي نفسها. هذه ليست تغذية CVE ثابتة؛ بل هي مستودع حي يوفر درجات CVE فورية، وأنماط مؤشرات الاختراق (IoC)، والأهم من ذلك، خطوات تخفيف توجيهية.
يعد هذا المجلد القراءة الأساسية الجديدة لأي مدير أمن معلومات (CISO) أو مهندس رئيسي. التوزيع الموضوعي مثير للقلق:
- **اختراقات سلسلة التوريد:**تمثل الهجمات التي تستهدف مديري الحزم، وأدوات خطوط أنابيب CI/CD، والاستيلاء على المكتبات مفتوحة المصدر جزءًا كبيرًا من هذه النشرات. يستخدم الخصوم الذكاء الاصطناعي لفحص فرص التصيد بالأخطاء الإملائية (typosquatting) وحقن تعليمات برمجية خبيثة في حزم npm و PyPI المستخدمة على نطاق واسع. -عيوب أدوات الذكاء الاصطناعي: فئة محددة وسريعة النمو تغطي الثغرات في أنظمة الذكاء الاصطناعي. يتضمن ذلك حقن الأوامر (prompt injection) المؤدي إلى تنفيذ تعليمات برمجية عن بُعد في المكونات الإضافية المدعومة بنماذج اللغة الكبيرة (LLM)، وهجمات تسميم البيانات، وتقنيات عكس النموذج التي تستخرج بيانات تدريب حساسة. على سبيل المثال، كشف تقرير مفصل عن ثغرة تم إصلاحها الآن في وضع القفل (Lockdown Mode) في ChatGPT من OpenAI، وهي ميزة مصممة لتقييد الوصول إلى البيانات الحساسة. أظهر الباحثون أن تسلسل أوامر متعدد الأدوار مصمم بعناية يمكنه تجاوز هذه الحمايات، مما يكشف تكوينات النظام الكامنة.
- **سلاسل الثغرات غير المعروفة (Zero-Day):**توثق النشرات بشكل متكرر ربط ثغرة اكتشفها الذكاء الاصطناعي (غالبًا ما تكون خطأ معقدًا في تلف الذاكرة) بتقنية تتضمن إنسانًا في الحلقة لتسليم الحمولة النهائية، مما يعرض منهجية هجوم بنموذج القنطور (centaur-model).
دراسة حالة بارزة: صيف فايرفوكس ونواة لينكس
لا يوجد حدث واحد يجسد التحول النموذجي أفضل من الاكتشافات الأخيرة المنسوبة إلى النماذج المتطورة. خلال سباق بحثي مركّز، تم تكليف نسخة من النموذج بمراجعة قواعد أكواد Mozilla Firefox ونواة لينكس، وهما من أكثر المشاريع مفتوحة المصدر تدقيقًا وحرجة أمنيًا في العالم. أرسلت النتائج موجة صدمة عبر مجتمع الأمن:
81 ثغرة جديدة في فايرفوكس
اكتشف النموذج عددًا مذهلاً من81 ثغرة جديدةفي فايرفوكس. لم تكن هذه اكتشافات مكررة لفئات أخطاء معروفة. أظهر التحليل التفصيلي بعد الحادث انتشار أخطاء معقدة من نوع الاستخدام بعد التحرير (use-after-free) في محرك DOM والتخطيط، وأخطاء منطقية في تعقيم الاتصال بين العمليات (IPC)، وحالات سباق جديدة في تنفيذ WebGPU. أظهر النموذج قدرة خارقة على فهم التفاعلات متعددة المكونات، وهي نقطة ضعف تقليدية للمحللات الثابتة. جاء كل اكتشاف مع تحليل موجز ومولّد تلقائيًا ودقيق في الغالب للسبب الجذري، مما خفض بشكل كبير عبء الفرز على مهندسي Mozilla.
948 استغلالًا عمليًا لنواة لينكس
كان الغوص العميق في نواة لينكس أكثر إنتاجية. طور الذكاء الاصطناعي استغلالات عملية لتصعيد الامتيازات لـ948 ثغرة مختلفة. هذا الحجم غير مسبوق. تراوحت مجموعة الاستغلالات من تجاوزات الكومة الكلاسيكية في معالجات ioctl القديمة، التي يُعاد هيكلتها ببطء ولكنها لا تزال هائلة العدد، إلى أخطاء منطقية معقدة في الأنظمة الفرعية الجديدة لمدقق eBPF. قدرة النموذج على توليد استغلالات موثوقة ومتوافقة عالميًا عبر مجموعة واسعة من تكوينات النواة (بما في ذلك التكوينات المحصنة مثل تلك المستخدمة في Android وChromeOS) تُظهر مستوى من التفكير المنهجي كان يُعتقد سابقًا أنه حصري لأكثر الفرق البشرية نخبة.
فجوة النشر: فشل العملية البشرية في عالم بسرعة الذكاء الاصطناعيالثورة في اكتشاف الثغرات الأمنية غير متوافقة تمامًا مع تطور دورات إدارة التصحيح لدينا. الإنجاز التقني الذي لا يمكن إنكاره للذكاء الاصطناعي في إيجاد واستغلال الأخطاء يتم تمكينه بشكل مأساوي بفعل فشل بشري وعملية طويل الأمد، ومفهوم جيدًا، ومستمر بشكل مزعج: التصحيح البطيء.
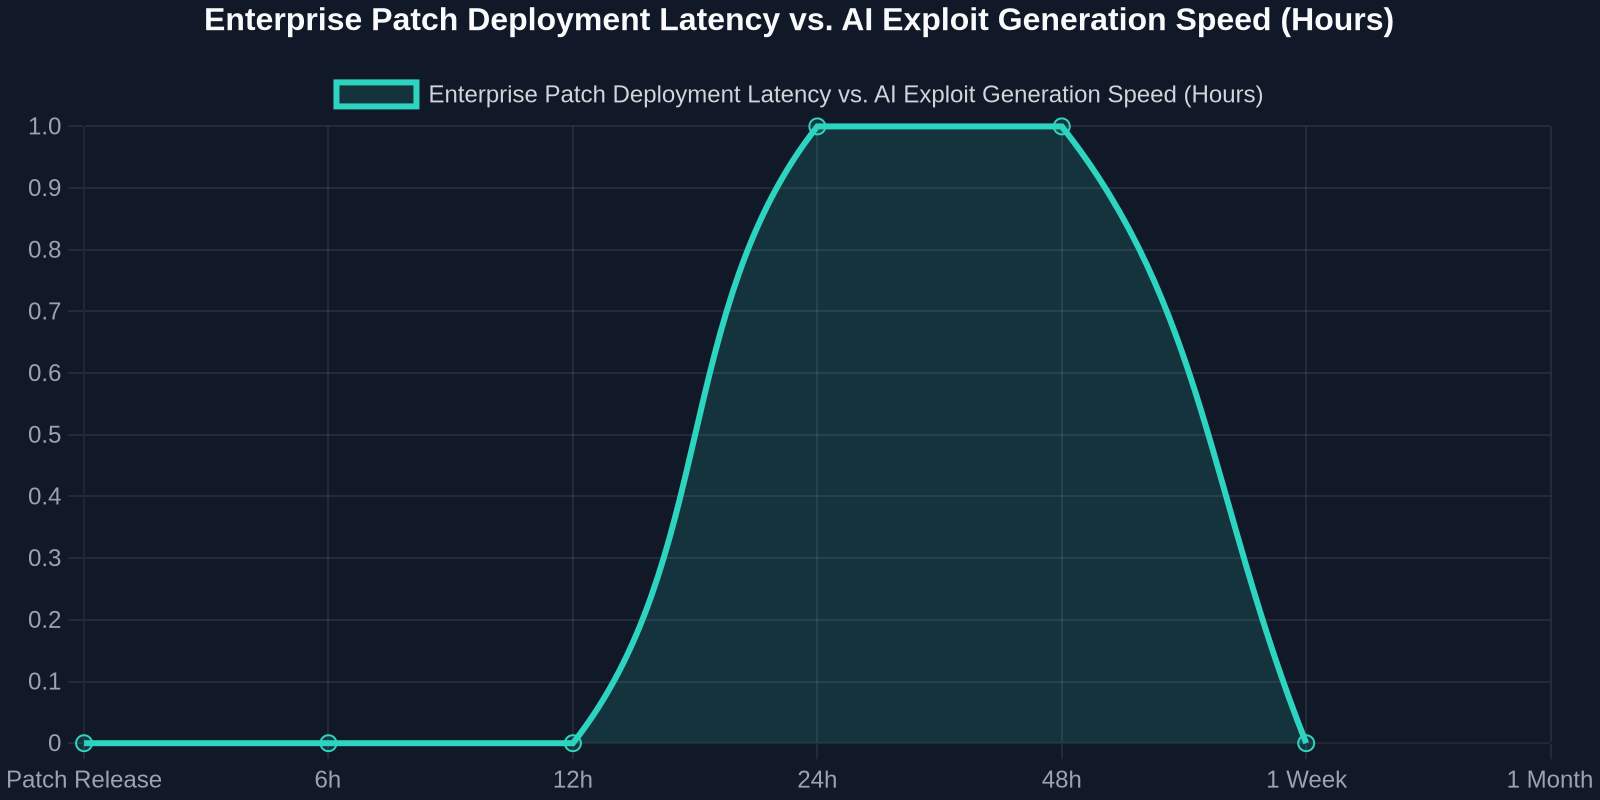
تكشف البيانات عن نافذة تعرض مقلقة. عندما يتم إصدار تحديث أمني حاسم لنظام Windows، غالبًا استجابة لثغرة مؤكدة يتم استغلالها بنشاط، يبدأ السباق. ومع ذلك، تظهر بيانات القياس عن بُعد للمؤسسات باستمرار أن أقل من نصف أجهزة المؤسساتتقوم بتثبيت التحديث خلال الأسبوع الحرج الأول. الذيل طويل وسميك؛ أقلية كبيرة من الأصول تظل غير مصححة لأشهر.
يخلق هذا تأخرًا كارثيًا حيث:
- يكتشف الذكاء الاصطناعي ثغرة في اليوم 0.
- يصدر البائع تصحيحًا في اليوم 15.
- يتم نشر أو بيع استغلال كامل التسليح بالذكاء الاصطناعي في اليوم 20.
- تظل أغلبية الأنظمة عرضة للخطر حتى اليوم 60 أو بعد ذلك.
فجوة النشر هذه هي أكبر مضاعف للمخاطر التي يحركها الذكاء الاصطناعي. القدرة التقنية على التصحيح بسرعة موجودة من خلال البنية التحتية الحديثة للتكامل المستمر/النشر المستمر والنشر المرحلي. العائق هو الجمود التشغيلي، والخوف من الانحدار، ونقص الاختبار الآلي للكناري الذي يمكن أن يمنح المشغلين ثقة فورية في سلامة التحديث.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: درع المطور وبوصلة
استجابة مباشرة لعدم تناسق المعلومات هذا، ظهرت منصات مثل123456.aiكمراكز تشغيلية للمطورين ومهندسي الأمان. إنها أكثر بكثير من مجرد مجمع أخبار، فهي تمثل فئة جديدة من منصة استخبارات وموارد ثنائية اللغة بالذكاء الاصطناعي مصممة للسرعة وقابلية التنفيذ.
مجموعة الأدوات مصممة خصيصًا للمطور الحديث: -**التنبيهات اليومية المنسقة:**موجز في الوقت الفعلي يقوم بتصفية سيل 978 تنبيهًا، وتوضيح التهديدات بناءً على مجموعة التقنيات الخاصة بك (مثل: "ثغرة حرجة في Rails Active Storage مع كود استغلال في البرية يعمل ضد libvips"). -**دليل الأدوات المصنف:**فهرس حي لأفضل أدوات الأمان مفتوحة المصدر والتجارية، مصنفة حسب حالة الاستخدام، تدقيق سلسلة التوريد، فحص سلامة نموذج الذكاء الاصطناعي، الحماية الذاتية للتطبيقات في وقت التشغيل (RASP). -**لقطات لوحة صدارة النماذج:**معايير أداء محدثة بانتظام لأحدث نماذج الحدود في مهام مثل ExploitGym، تحليل الكود، وإعادة الهيكلة الآمنة، مما يساعد الفرق على فهم قدرة كل من الذكاء الاصطناعي الدفاعي والهجومي.
"نحن ندخل عصرًا حيث المطور الذي ليس على اتصال وثيق بخلاصة تهديدات حية وذكية يعمل مع بقعة عمياء قاتلة. يجب أن تتدفق الاستخبارات إلى بيئة التطوير المتكاملة (IDE)، وليس فقط إلى لوحة القيادة."
المرونة المعمارية في عصر استغلالات الذكاء الاصطناعي
الواقع التقني للاستغلال بقيادة الذكاء الاصطناعي يتطلب افتراضًا أساسيًا غير قابل للتفاوض: سيتم استخدام برنامجك لإيجاد الثغرات. هذا ليس فشلًا في هندستك؛ إنه شرط من البيئة الحديثة. لذلك، يتحول هدف التصميم الأساسي من "منع جميع الأخطاء" إلى**"تصميم أنظمة مرنة تحت هجوم مستمر وذكي."**
يتطلب هذا المبدأ نهجًا متعدد الطبقات وعمليًا:
1. اعتماد لغات آمنة للذاكرة بشكل تدريجي، ولكن عملي
اكتشاف 948 ثغرة في نواة لينكس يتركز بشكل كبير على أخطاء تلف الذاكرة في لغة C. الانتقال الاستراتيجي إلى Rust في النواة، بدعم من اللاعبين الرئيسيين، لم يعد مجرد ميزة تجريبية مرغوبة؛ إنه ضرورة أمنية. للمشاريع الجديدة في مساحة المستخدم، يجب أن تكون Rust أو Go أو المجموعات الفرعية الآمنة للذاكرة من C++ هي الافتراضية. لقواعد الكود الضخمة الحالية، استهدف الوحدات الجديدة وواجهات التحليل الحرجة أمنيًا لنهج إعادة الكتابة أولاً.
2. تنفيذ الأمان القائم على القدرات والعزل القوي
لا تثق في أي كود، أي كود. سواء كانت مكتبة طرف ثالث، محرك استدلال للتعلم الآلي، أو خدمة مصغرة في شبكتك، قم بتشغيلها بمبدأ أقل صلاحية. استخدم seccomp-bpf أو Landlock أو صناديق العزل القائمة على WASM في وقت التشغيل لتشغيل المنطق غير الموثوق. في أعقاب تجاوز وضع القفل في ChatGPT، من الواضح أنه حتى حدود التطبيقات المحصنة بشدة يمكن أن تفشل. يوفر فرض الأذونات القائم على القدرات على مستوى نظام التشغيل خط دفاع ثاني وأقوى.
3. تعزيز سلسلة التوريد بسلامة نقطة زمنية
التوقيع التقليدي (مثل توقيعات npm، PyPI) يتحقق من المؤلف، وليس من سلامة المحتوى في لحظة محددة. يمكن للذكاء الاصطناعي إيجاد واستغلال الثغرات في حزمة تم توقيعها منذ أشهر. أنت بحاجة إلى التحقق من سلامة نقطة زمنية يجمع بين تجزئة الحزمة وفحص فوري للثغرات والامتثال للترخيص. النموذج ثنائي: إذا تم اكتشاف ثغرة بدرجة CVSS أعلى من 7.0 في أي تبعية عابرة على مسار إنتاج، يجب أن يفشل البناء.
4. التنسيق الآلي الشامل للتصحيح
البيانات حول سرعة النشر في المؤسسات هي دعوة واضحة. من غير المقبول أن يظل استغلال عالي الخطورة اكتشفه الذكاء الاصطناعي غير مصحح لأسابيع. الحل الوحيد هو أتمتة خط أنابيب التصحيح إلى النشر بالكامل مع عملية كناري آلية محدودة النطاق. نسبة صغيرة من العقد تتلقى التصحيح. إذا كانت ميزانيات الأخطاء والمقاييس واختبارات API الاصطناعية مستقرة لمدة 60 دقيقة، يتم نشر التصحيح على الأسطول بأكمله. الاعتماد على مجالس استشارية للتغيير بشري في هذا المناخ التهديدي هو سوء ممارسة تنظيمية.
الغوص العميق: CVE-2026-66066 وتسرب السر في Libvips
مثال ملموس على الفئة المعقدة من الثغرات القابلة للاستغلال بالذكاء الاصطناعي هو CVE-2026-66066، وهو خلل دقيق في Active Storage الخاص بـ Rails. على السطح، بدا وكأنه خطأ روتيني في معالجة الصور. الثغرة، التي يتم تشغيلها عند استخدام مكتبة libvips عالية الأداء، سمحت لملف صورة مصمم خصيصًا بتسريب أسرار التطبيق الحساسة.
سلسلة الاستغلال هي تحفة من المعرفة متعددة المجالات التي ينفرد الذكاء الاصطناعي بقدرته على تجميعها:
- **تحليل البروتوكول:**يقوم المهاجم بتحميل ملف SVG منشأ خصيصًا، وهو تنسيق تدعمه libvips.
- **تزوير الطلب من جانب الخادم (SSRF):**مرجع XML الخاص بـ SVG يشير إلى عنوان URL يشير إلى مثيل بيانات وصفية داخلي، مثل
http://169.254.169.254/latest/meta-data/على AWS. - تسريب البيانات عبر قناة جانبية: تقوم libvips بمعالجة هذا وتضمين النتيجة كجزء من مخرجات الصورة المقدمة، والتي يتم بعد ذلك تخزينها في حاوية S3 يمكن للمهاجم الوصول إليها.
قد يقوم محلل ثابت بالإبلاغ عن SSRF. قد يقلق خبير معالجة الصور من تعقيد SVG. ومع ذلك، يمكن لنموذج الذكاء الاصطناعي ربط هذه المفاهيم المتميزة معًا، وصياغة SVG تستخدم تحسينًا محددًا لمحمل libvips لتشغيل تسرب متزامن قائم على الخطأ للسر مباشرة إلى حقل بيانات EXIF على الملف المعالج. تطلب العلاج تصحيح كل من Rails (للتحقق الأكثر صرامة من URL) و libvips (لتجريد ميزات XML الخطيرة).
المستقبل هو نموذج القنطورعلى الرغم من كل أداء GPT-6 Cyber في ExploitGym، فإن المستقبل المباشر ليس نظامًا ذاتيًا بالكامل على غرار Skynet. بل هو نموذج القنطور (Centaur). أخطر الخصوم هم فرق هجينة حيث يقوم نموذج الذكاء الاصطناعي بإجراء التحليل الشامل عالي النطاق، والتنقيب عبر ملايين الأسطر من شفرة النواة، واقتراح ألف بديل استغلالي محتمل، بينما يقوم مشغل بشري ماهر بتنظيم هذه البدائل، واختيار الهدف الأكثر وعدًا، وإضافة اللمسة الإبداعية الخاصة بالبيئة.
وهذا يعني أن الفريق الدفاعي يجب أن يكون أيضًا قنطورًا. مساعد الذكاء الاصطناعي للمطور في المستقبل ليس مجرد مكمل للشفرة؛ بل هو مبرمج زميل هجومي نشط يقوم بتشغيل تحليل في الوقت الفعلي بمستوى GPT-6 على كل طلب سحب (Pull Request). لا يكتشف فقط الأخطاء النحوية، بل أيضًا سلاسل المنطق المعقدة التي يمكن استغلالها، وينفذ رمزيًا مسارات هجوم جديدة، ويولد تلقائيًا تصحيحًا واختبار الانحدار المقابل قبل أن ينهي المراجع البشري قراءة الفرق (Diff).
عصر الاستشارات الـ 978، واستغلالات النواة الـ 948، ودرجة ExploitGym البالغة 48.5% ليس تحذيرًا بعيدًا. إنه تمرين حي نعيشه جميعًا بالفعل. الرد الوحيد القابل للتطبيق هو تسريع جذري قائم على البيانات للهندسة الدفاعية، مقترنًا بقبول متواضع بأن الذكاء، مثل الشفرة، يمكن أن يُشتق (Forked) للخير أو للشر.